Na nabídku bezpečnostního projektu teď často slyšíme „letos už to nestihneme“. Je to rozumná reakce, rozdělaný rok se kvůli nové agendě nepřekopává. Má to ale dva háčky. Lhůty podle zákona o kybernetické bezpečnosti se neřídí kalendářním rokem a každá firma má jiné datum, od kterého jí běží. A když se v listopadu nerozhodne nic, začne příští rok tím, že se bude znovu zjišťovat, čím vlastně začít.
Následující text je pro majitele a ředitele menších a středních firem, kteří chtějí mít bezpečnost v plánu a v rozpočtu na příští rok, ale nechtějí tomu věnovat víc než pár hodin.
Lhůty neběží od ledna
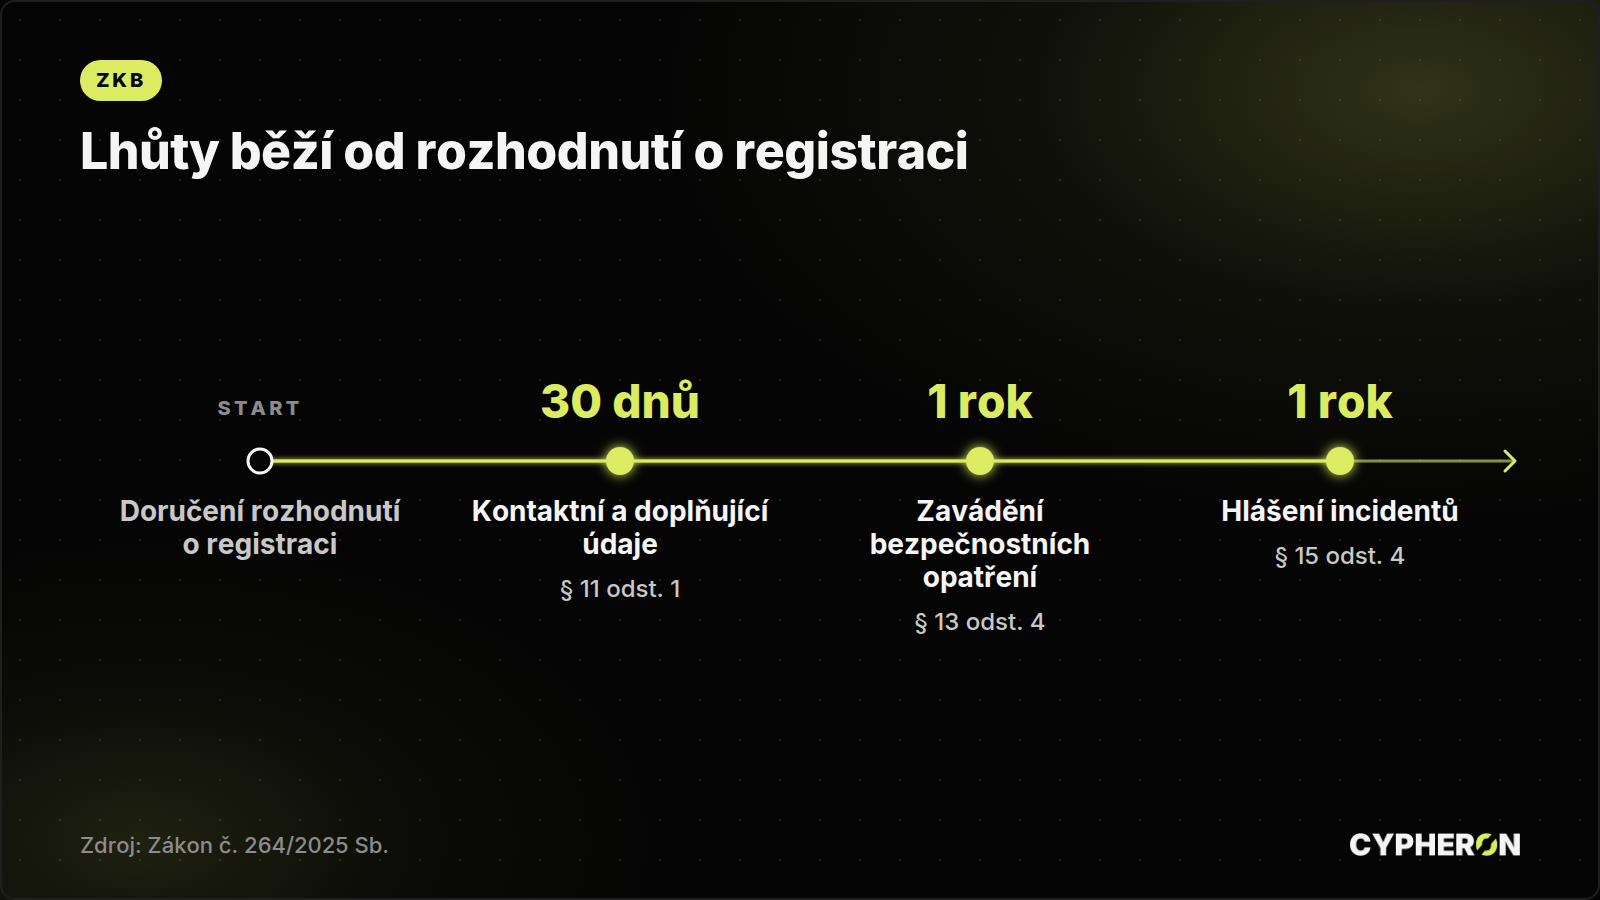
Zákon č. 264/2025 Sb. o kybernetické bezpečnosti je účinný od 1. listopadu 2025. Firma, která splní podmínky pro registraci regulované služby, ji musí ohlásit Národnímu úřadu pro kybernetickou a informační bezpečnost (NÚKIB) nejpozději do 60 dnů ode dne, kdy ke splnění podmínek došlo (§ 6 odst. 1). Úřad potom rozhodne o registraci a od doručení tohoto rozhodnutí se počítají další lhůty:
- do 30 dnů nahlásit kontaktní a doplňující údaje (§ 11 odst. 1),
- nejpozději do 1 roku začít plnit povinnost zavádět a provádět bezpečnostní opatření (§ 13 odst. 4),
- nejpozději do 1 roku začít plnit povinnost hlásit kybernetické bezpečnostní incidenty (§ 15 odst. 4).
V diskusích o termínech se často ztrácí, že roční lhůta neběží od účinnosti zákona, ale od doručení rozhodnutí o registraci. Dvě podobné firmy tak mohou mít termín půl roku od sebe. Pokud rozhodnutí o registraci máte, datum jeho doručení je nejdůležitější údaj pro celý plán na příští rok.
Co se má zavést, popisují prováděcí vyhlášky: pro režim vyšších povinností vyhláška č. 409/2025 Sb., pro režim nižších povinností vyhláška č. 410/2025 Sb. Samotný zákon vyjmenovává oblasti opatření v § 14. V režimu nižších povinností je jich třináct, od řízení aktiv a řízení rizik přes řízení přístupu a identit až po kryptografické algoritmy.
Jestli firma regulovanou službu poskytuje, posuzuje podle zákona sama. Orientaci dá kalkulačka ZKB a průvodce novým zákonem na Portálu NÚKIB. My pomáháme s bezpečnostní stránkou regulace. Závazný výklad zákona ani posouzení, zda konkrétní firma pod regulaci spadá, neděláme.
Co se dá rozhodnout teď
Od kdy nám běží čas
Tři otázky na IT a na toho, kdo přebírá poštu z datové schránky. Ohlásili jsme regulovanou službu? Máme rozhodnutí o registraci a z jakého je dne? V jakém jsme režimu povinností? Dokud tyto tři údaje nemáte pohromadě, je každý plán jen odhad.
Kdo to vede
Zákon počítá v obou režimech s požadavky na vrcholné vedení a se stanovením odpovědností (§ 14). V praxi to znamená jméno člověka, který má bezpečnost na starosti, a dohodu o tom, kolik hodin týdně na ni má. Nemusí to být bezpečnostní specialista. Musí to být někdo, kdo může říct ne a kdo má na to čas. Tohle rozhodnutí zabere pár minut a bez něj se neudělá nic dalšího.
Tři řádky v rozpočtu místo jednoho projektu
Místo jedné velké položky dejte do rozpočtu tři. První je zjištění stavu, tedy posouzení, kde firma stojí proti vyhlášce a proti běžné praxi. Druhý jsou první opatření, která z tohoto posouzení vyjdou jako nejdůležitější. Třetí je provoz: evidence, školení, licence a čas lidí, které bezpečnost spotřebuje každý měsíc, ať se projekt jmenuje jakkoli.
Když ještě nevíte, co bude v druhém řádku, je to v pořádku. První řádek je přesně na to, aby se to zjistilo. Důležité je, aby v rozpočtu byly všechny tři. Rozpočet, ve kterém je jen jednorázový projekt, se v polovině roku vyčerpá a zbytek agendy zůstane viset na lidech, kteří už mají plno.
Co může počkat
Počkat může všechno, co se bez znalosti priorit dělá dvakrát: nové nástroje a licence, penetrační test celé infrastruktury, certifikace podle ISO/IEC 27001, velký projekt segmentace sítě. Nejsou to špatné věci, jen nemají být první.
Počkat naopak nemá to, co je užitečné bez ohledu na regulaci a co nestojí investici, jen rozhodnutí a čas:
- záloha, ze které jste opravdu zkusili obnovit, a datum posledního testu obnovy,
- přehled o tom, kdo má v síti práva správce a kde chybí víceúrovňové ověření,
- seznam aktiv a dodavatelů, kteří se dostanou k vašim datům a systémům,
- jedna stránka s tím, kdo komu volá, když dojde k incidentu.
Hlášení incidentu má podle zákona krátké lhůty: prvotní hlášení bez zbytečného odkladu, nejpozději do 24 hodin po zjištění incidentu, u významných incidentů oznámení do 72 hodin a závěrečná zpráva nejpozději do 30 dnů od tohoto oznámení (§ 16). Ve chvíli, kdy tato povinnost začne platit, se postup už nedá vymýšlet.
Podle čeho určit první krok
Dvě otázky, na které vedení odpoví bez IT:
- Co by firmu zastavilo, kdyby to tři dny nefungovalo? U výrobní firmy to bývá řízení výroby, expedice nebo příjem objednávek. Sem patří kontinuita činností a vyzkoušená obnova.
- Co po nás chtějí zákazníci a regulace? Bezpečnostní dotazníky od velkých odběratelů a požadavky ve smlouvách ukazují, co budete muset doložit. Sem patří evidence a dokumentace.
Teprve třetí v řadě je otázka, co firmě chybí proti vyhlášce. Na to je posouzení bezpečnostní zralosti: zjistí stav proti uznávanému rámci (NIST CSF, ISO/IEC 27001, CIS Controls) s napojením na ZKB, NIS2 nebo DORA a jeho výstupem je seznam nedostatků s prioritami. Popis najdete na stránce posouzení bezpečnosti.
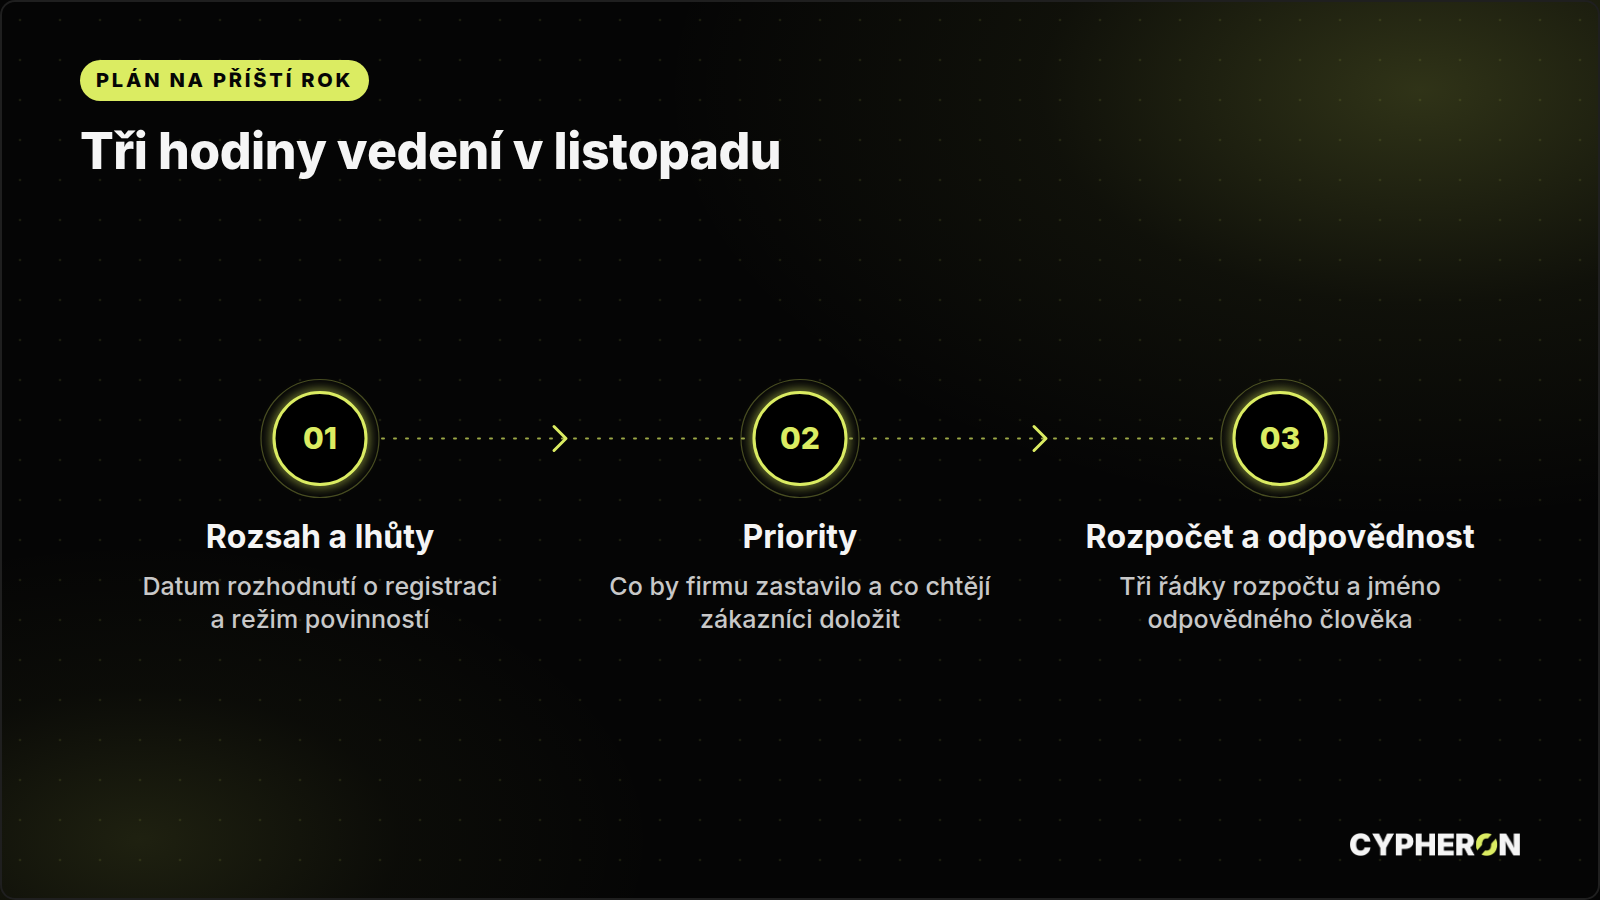
Tři hodiny vedení v listopadu
Jedna hodina na rozsah a lhůty, jedna na priority, jedna na rozpočet a odpovědnost. Výstupem není strategie, ale tři věty v plánu, jedno jméno a jedno číslo v rozpočtu. To stačí k tomu, aby se v lednu začalo pracovat, a ne znovu zjišťovat, čím začít.
Pokud si nejste jistí, kam ve vašem případě patří první krok, můžeme to probrat na úvodní konzultaci, která je bezplatná. Napište nám přes kontaktní stránku.
Zdroje: Zákon č. 264/2025 Sb. o kybernetické bezpečnosti, lhůty a seznam bezpečnostních opatření · Vyhláška č. 409/2025 Sb., bezpečnostní opatření v režimu vyšších povinností · Vyhláška č. 410/2025 Sb., bezpečnostní opatření v režimu nižších povinností · Portál NÚKIB, průvodce novým zákonem o kybernetické bezpečnosti