Organizace, které letos spadly do režimu vyšších povinností podle zákona č. 264/2025 Sb., o kybernetické bezpečnosti, mívají hotové dvě věci. Vstupní analýzu rozdílů, takzvanou GAP analýzu, a vybraného dodavatele na část technických opatření. Pak přijde otázka, kterou v odpovědích dostáváme nejčastěji. Co po analýze vlastně zbývá udělat?
Krátká odpověď je, že seznam nálezů ještě není plán. Vyhláška č. 409/2025 Sb. popisuje cestu od nálezů k opatřením jinak: opatření se zavádějí podle plánu zvládání rizik, který má danou strukturu. A část práce zůstane na lidech organizace bez ohledu na to, kolik dodavatelů si najmete.
Co GAP analýza říká a co neříká
Analýza rozdílů porovná současný stav s požadavky vyhlášky a vrátí seznam toho, co chybí. To je dobrý vstup, ale není to zadání práce. Neurčuje pořadí, vlastníky, termíny ani zdroje a sama nevytváří vazbu na rizika, kterou vyhláška vyžaduje.
Podle § 8 odst. 2 vyhlášky č. 409/2025 Sb. zavádí povinná osoba bezpečnostní opatření v souladu s plánem zvládání rizik. Nálezy z analýzy se tedy nejdřív promítnou do hodnocení rizik a teprve z něj vzniká plán. Když se tento krok přeskočí, obvykle se stane totéž: zakázky se rozdělí podle nálezů, peníze se utratí a pak chybí doklad o tom, proč se dělalo právě tohle a proč se něco nedělalo vůbec.
Jak z nálezů vznikne plán s pořadím a termíny
Vyhláška v § 8 odst. 1 pojmenovává výstupy, které musí organizace v režimu vyšších povinností mít: metodiku pro určování a hodnocení rizik včetně kritérií pro akceptovatelnost rizik, určení rizik s ohledem na aktiva, hodnocení rizik alespoň jednou ročně a při významných změnách, zprávu o hodnocení rizik, prohlášení o aplikovatelnosti a plán zvládání rizik.
Plán zvládání rizik není tabulka úkolů. Podle § 8 odst. 1 písm. g) obsahuje u každého opatření
- popis opatření pro zvládání rizik,
- cíle a přínosy opatření,
- osobu, která zavedení zajistí,
- předpokládané lidské, finanční a technické zdroje,
- požadovaný termín zavedení,
- vazby mezi riziky a opatřeními a
- konkrétní způsob realizace.
Teprve tím se ze seznamu nálezů stává plán. Pořadí vychází z hodnocení rizik a z kritérií pro akceptovatelnost rizik, která si organizace stanoví sama, ne z toho, co má dodavatel připravené k nasazení.
Druhý dokument, na který se při dělení práce zapomíná, je prohlášení o aplikovatelnosti podle § 8 odst. 1 písm. f). Je to přehled všech opatření požadovaných vyhláškou s tím, která byla aplikována a jakým způsobem, a která nebyla, včetně odůvodnění a případných náhradních opatření. Vyhláška v § 8 odst. 4 výslovně připouští, že některá opatření organizace uplatňovat nemusí, ale pouze na základě provedeného řízení rizik. Prohlášení o aplikovatelnosti je právě to místo, kde se takové rozhodnutí doloží.
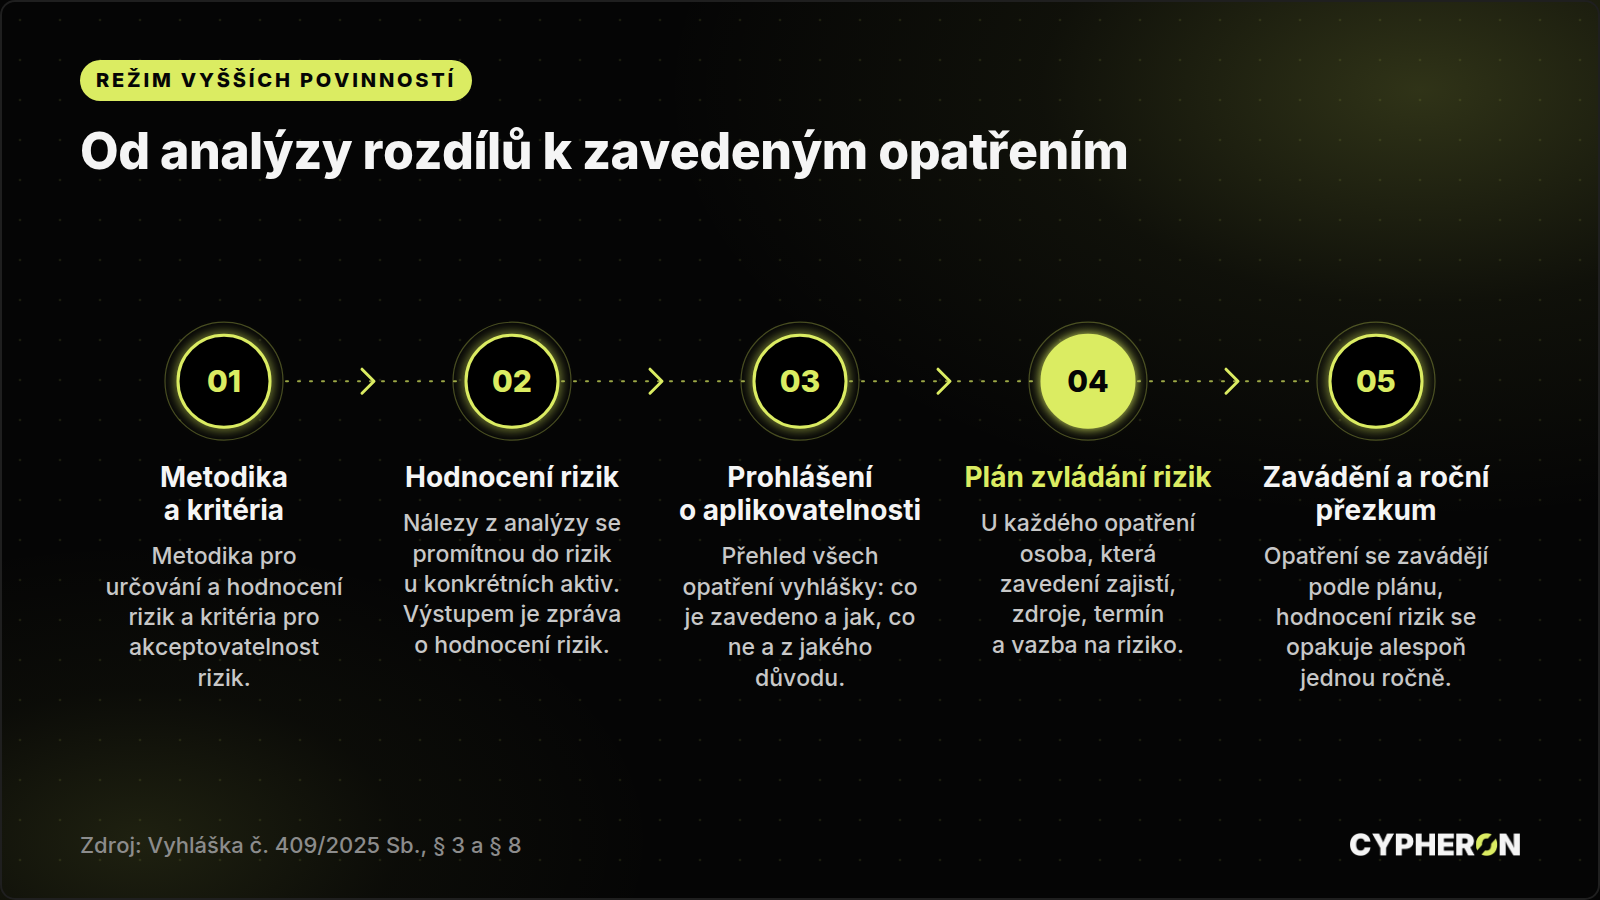
Opatření se podle vyhlášky zavádějí podle plánu zvládání rizik, ne přímo podle nálezů z analýzy.
Co zůstane na vašich lidech
Vyhláška má celý paragraf o požadavcích na vrcholné vedení, tedy na statutární orgán nebo osoby v obdobném řídícím postavení. Z § 4 plyne několik věcí, které dodavatel neodpracuje:
- vedení prokazatelně absolvuje školení o svých povinnostech a o bezpečnostní politice, zejména v oblasti systému řízení bezpečnosti informací, řízení rizik a kontinuity činností (§ 4 odst. 1 písm. a) a § 10 odst. 3 písm. a)),
- vedení se prokazatelně seznamuje se zprávou o přezkoumání systému řízení bezpečnosti informací, se zprávou o hodnocení rizik, s plánem zvládání rizik, s výsledky analýzy dopadů a s výsledky auditů a kontrol (§ 4 odst. 2),
- vedení zřídí výbor pro řízení kybernetické bezpečnosti, jehož členem je alespoň jeden člen vedení nebo jím pověřená osoba a manažer kybernetické bezpečnosti, a zajistí jeho jednání alespoň jednou ročně se záznamem (§ 4 odst. 3),
- vedení určí osoby do bezpečnostních rolí manažera a architekta kybernetické bezpečnosti, garantů aktiv a auditora kybernetické bezpečnosti a zajistí jim pravomoci i rozpočet (§ 4 odst. 1 písm. n) a § 4 odst. 4),
- vedení se podílí na vypracování analýzy dopadů a zajistí testování plánů kontinuity, plánů obnovy a procesů zvládání incidentů (§ 4 odst. 1 písm. h) a i)).
U rolí stojí za přečtení § 5. Manažer a auditor kybernetické bezpečnosti musí být pro roli vyškoleni a prokázat odbornou způsobilost praxí v délce alespoň 3 let, manažer nesmí být pověřen rolemi odpovědnými za provoz technických aktiv a auditor nesmí zastávat jiné bezpečnostní role. Vyhláška neříká, že osoba v roli musí být zaměstnanec, ale určuje ji vedení a musí splnit způsobilost i oddělení rolí. Jak konkrétně role obsadit, je rozhodnutí organizace, u sporných případů za účasti právníka.
Tři místa, kde mezi dodavateli zůstává mezera
Když se plnění dělí na víc zakázek, nepokrytá místa nevznikají v technice. Vznikají v procesech, které nikdo nepovažuje za svoje.
Řízení rizik
Dodavatel dodá opatření, ne proces. Ujasněte si, kdo vlastní metodiku a kritéria pro akceptovatelnost rizik, kdo vede registr rizik, kdo svolává roční hodnocení a kdo píše zprávu o hodnocení rizik a plán zvládání rizik. Hodnocení se podle § 8 odst. 1 písm. c) provádí alespoň jednou ročně a navíc při významných změnách, a významnou změnou je i nasazení nového systému od dodavatele.
Bezpečnost dodavatelů
Řízení dodavatelů má v § 9 vlastní sadu povinností: pravidla pro dodavatele a prokazatelné seznámení dodavatelů s nimi, evidence významných dodavatelů, jejich prokazatelné písemné informování o tom, že jsou v evidenci, smlouvy s ustanoveními podle přílohy č. 5, hodnocení rizik souvisejících s plněním v rámci výběrového řízení nebo před uzavřením smlouvy, pravidelná kontrola zavedených opatření u plnění a přezkum plnění smluv. Tohle za vás neudělá žádný z dodavatelů, protože se to týká jich samotných.
Zvládání incidentů
Podle § 14 musí mít organizace zavedené procesy pro detekci a vyhodnocování událostí i pro koordinaci a zvládání incidentů a přidělené odpovědnosti za obojí. Když máte detekci od jednoho dodavatele a provoz od druhého, ověřte si tři věci: kdo rozhoduje, že událost je incident, kdo podává hlášení podle § 15 zákona a v jaké lhůtě, a kdo tato rozhodnutí dělá v noci a o víkendu.
Co dát do zadání, než práci rozdělíte
- rozsah řízení kybernetické bezpečnosti a vazbu plnění na regulovanou službu (§ 12 zákona),
- která opatření vyhlášky plnění pokrývá a které jejich části zůstávají na vás,
- výstupy, které má dodavatel předat do bezpečnostní dokumentace, a v jaké podobě,
- kdo dokumentaci po předání udržuje aktuální,
- u významného dodavatele ustanovení podle přílohy č. 5 vyhlášky,
- způsob a četnost kontroly zavedených opatření (§ 9 odst. 2 písm. c)),
- rozhraní mezi dodavateli: kdo koho informuje při incidentu, čím a do kdy.
Lhůty, se kterými plán musí počítat
Zákon dává na zavedení opatření čas, ale ne neomezený. Povinnost zavést a provádět bezpečnostní opatření a povinnost hlásit incidenty nastávají nejpozději do 1 roku od doručení rozhodnutí o registraci regulované služby (§ 13 odst. 4 a § 15 odst. 4 zákona). U hlášení incidentu s významným dopadem pak platí lhůty podle § 16 zákona: prvotní hlášení do 24 hodin, oznámení incidentu do 72 hodin a závěrečná zpráva do 30 dnů od oznámení.
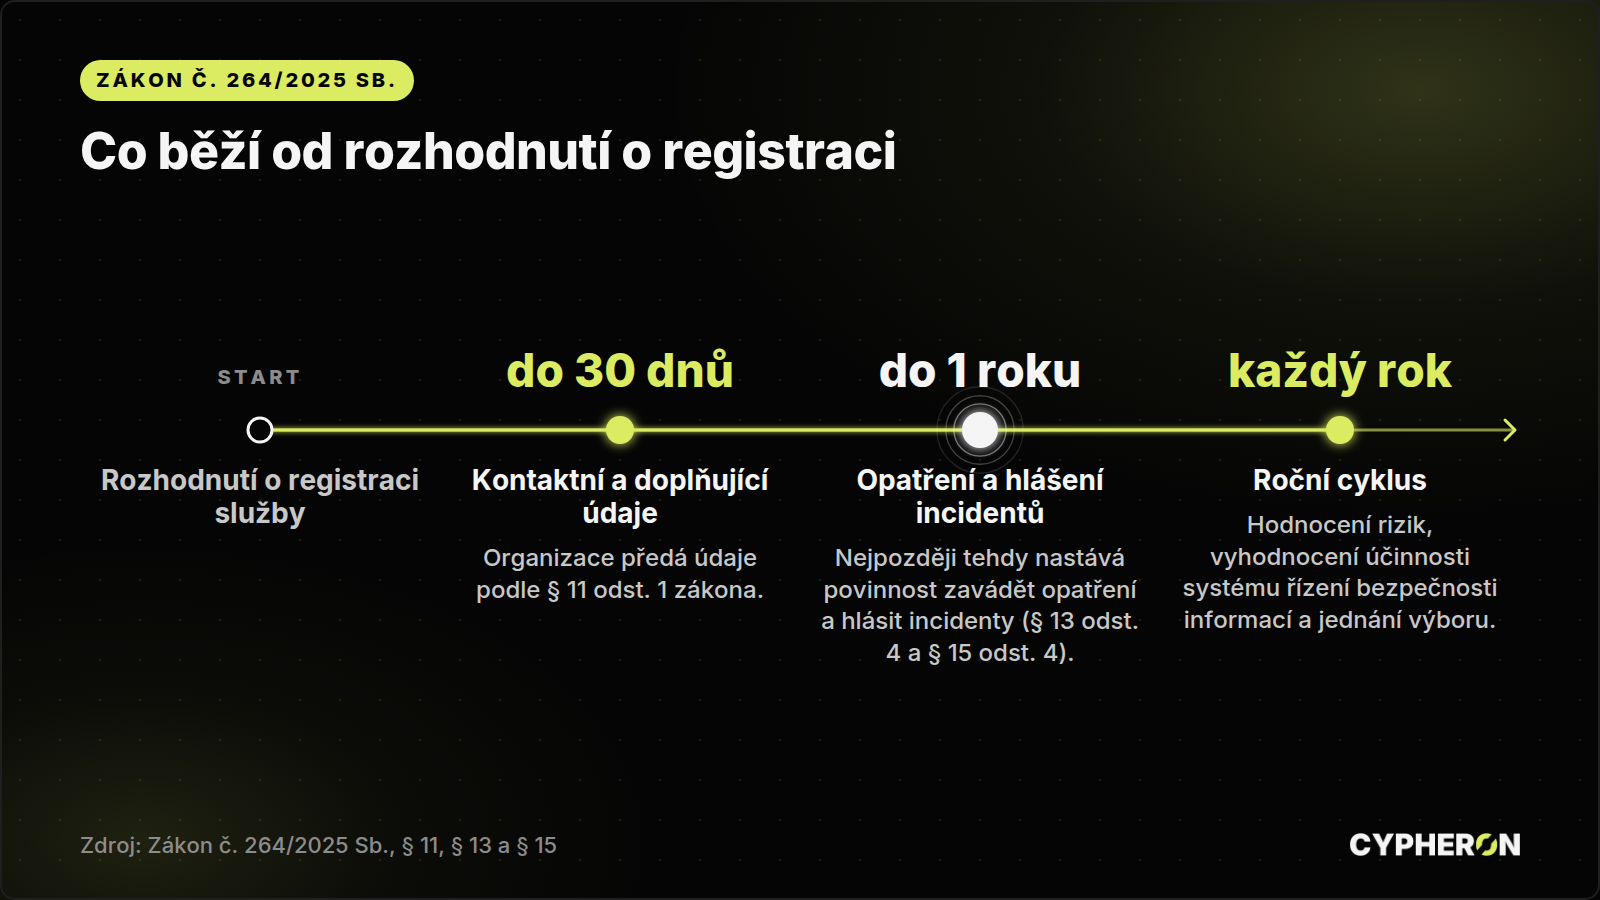
K tomu patří roční cyklus, který plán nesmí vynechat: hodnocení rizik alespoň jednou ročně, vyhodnocení účinnosti systému řízení bezpečnosti informací se zprávou o přezkoumání alespoň jednou ročně (§ 3 písm. f) a g)) a alespoň jedno jednání výboru pro řízení kybernetické bezpečnosti.
Kde umíme pomoct
Děláme bezpečnostní stránku věci: metodiku a hodnocení rizik, plán zvládání rizik a prohlášení o aplikovatelnosti, nastavení procesů pro dodavatele a pro incidenty, rozdělení rolí a odpovědností a nezávislou kontrolu toho, co dodavatelé skutečně zavedli. Pracujeme jako součást vašeho týmu, dokud nejsou doporučení zavedená.
Co neděláme: výklad zákona, posouzení, zda a do kterého režimu organizace spadá, znění smluv a smluvních doložek ani komunikaci s NÚKIB za vás. Na to máte právníka a vlastní odpovědnost statutárního orgánu.
Když si chcete projít, co vám po analýze zbývá a v jakém pořadí to dělat, ozvěte se přes kontaktní stránku. Úvodní konzultace je bez poplatku. Víc o naší práci na ZKB, NIS2 a DORA je na stránce ZKB, NIS2 a DORA, přehled toho, jak vedeme rizika a dokumentaci, na stránce řízení rizik.
Zdroje: Zákon č. 264/2025 Sb., o kybernetické bezpečnosti, registrace, opatření a hlášení incidentů · Vyhláška č. 409/2025 Sb., bezpečnostní opatření v režimu vyšších povinností