Americká agentura CISA 27. října 2026 zařadila do katalogu zneužívaných zranitelností chybu CVE-2026-48356 v Adobe Commerce a Magento Open Source. Útočník může přes rozhraní REST nahrát do obchodu soubor, který se tváří jako obrázek, a nepotřebuje k tomu přihlášení. Oprava je k dispozici od 14. července 2026, hlavní práce teď proto není záplatování, ale kontrola, jestli v obchodě něco nezůstalo.
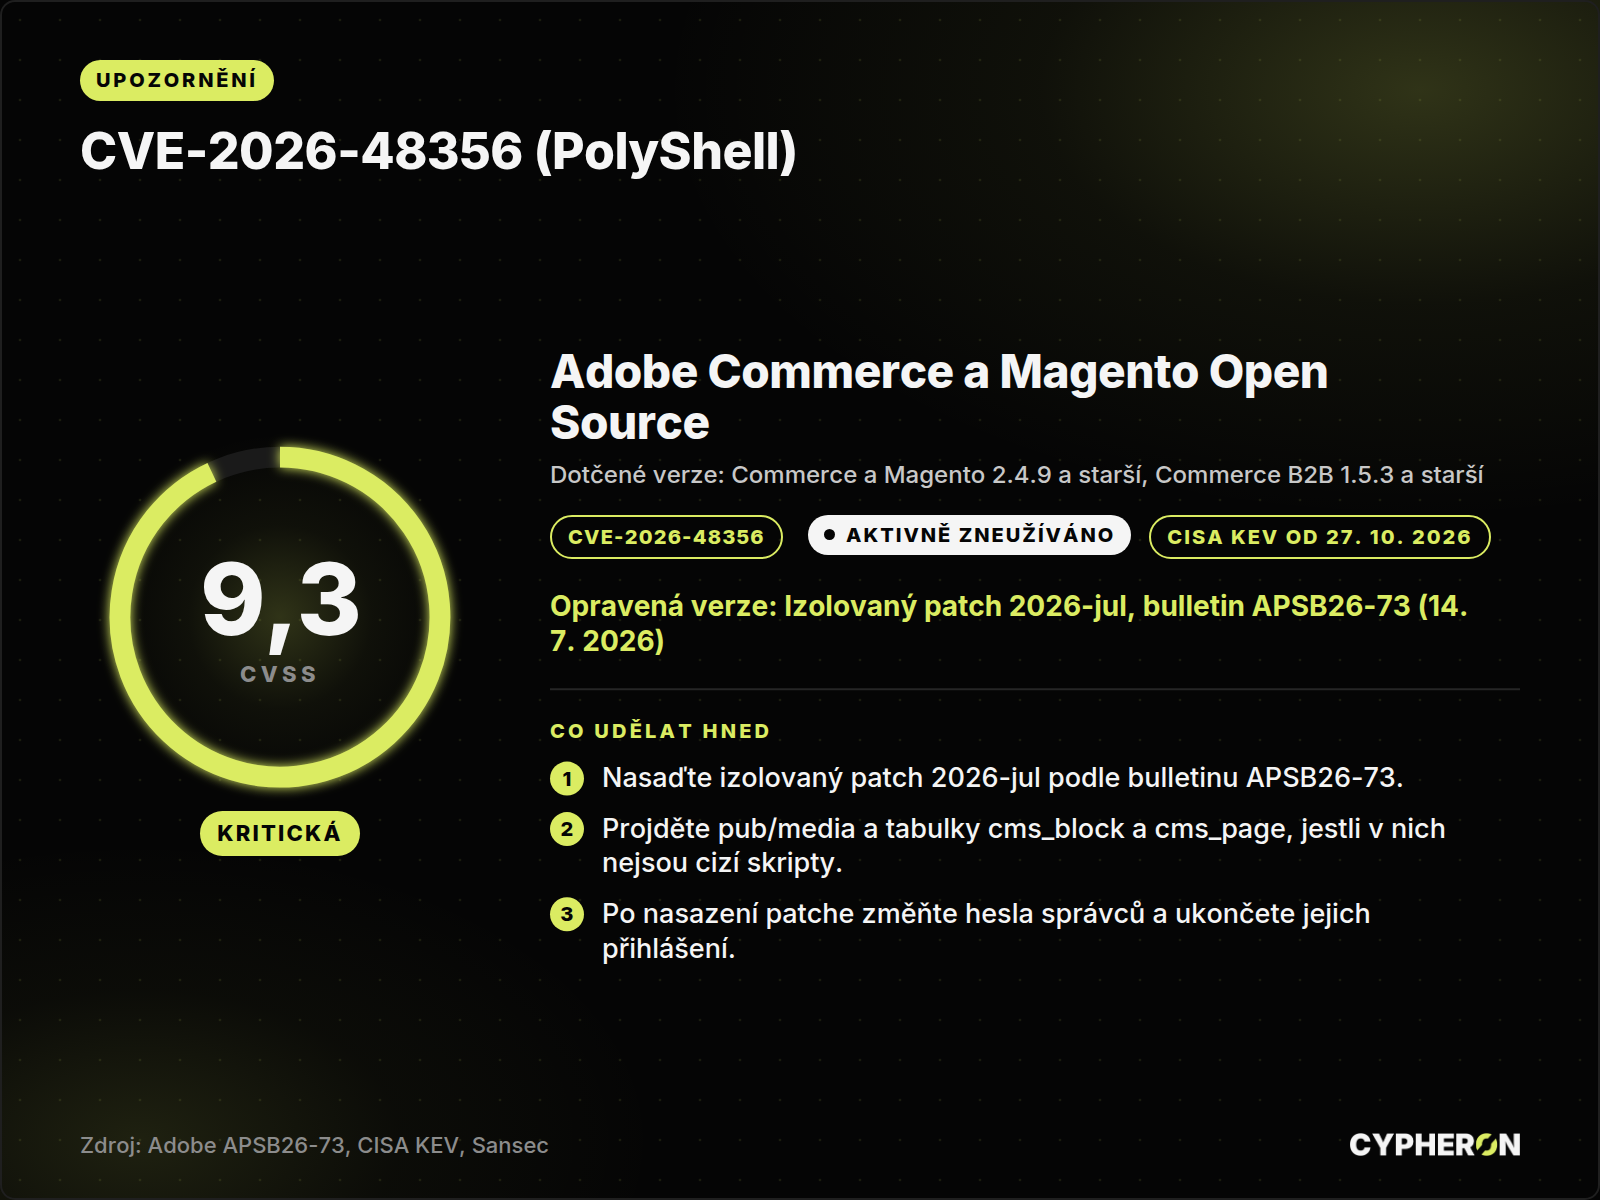
Karta nálezu podle bulletinu Adobe APSB26-73 a katalogu CISA KEV.
Co se stalo
Adobe Commerce a Magento Open Source jsou platformy pro provoz internetových obchodů. Chyba CVE-2026-48356 je neomezené nahrání souboru nebezpečného typu: obchod přijme soubor, který měl odmítnout. Společnost Sansec, která se zabývá bezpečností e-shopů a která chybu objevila a pojmenovala PolyShell, popisuje nahrání přes rozhraní REST bez přihlášení, se souborem maskovaným jako obrázek. Jestli se nahraný soubor spustí jako kód, podle Sansecu závisí na nastavení webového serveru. I tam, kde server spuštění zakáže, soubor na disku zůstane.
Adobe označuje chybu za kritickou. Bulletin APSB26-73 u ní uvádí CVSS 9,6, záznam CVE a databáze NVD 9,3; zdroje se liší jen v dopadu na dostupnost. Oba vektory se shodují, že útočník nepotřebuje žádná oprávnění, ale potřebuje součinnost uživatele, tedy aby někdo otevřel připravenou adresu nebo napadenou stránku.
Zneužívání popisuje Sansec od března 2026, tedy ještě před vydáním opravy pro produkční řady. Ve vlně 30. března 2026 útočníci podle Sansecu nahráli do obchodů webshelly (skript, který útočníkovi dovolí spouštět příkazy přes web) a vložili do stránek cizí JavaScript. 24. října 2026 Sansec PolyShell spojil s kampaní, která od července 2025 zasáhla 953 obchodů, většinou na Magentu, a která vkládá zavaděč cizího kódu do statických CMS bloků obchodu. Nejnovější verzi zavaděče našel Sansec v CMS blocích 83 obchodů, z toho 60 už mělo starší verzi z téže kampaně. Zavaděč podle Sansecu rozpoznává bezpečnostní skenery a těm neodpovídá, takže běžná kontrola nemusí nic najít. Konečnou škodlivou část kampaně Sansec zatím nezachytil.
Adobe ve svém bulletinu, naposledy aktualizovaném 11. srpna 2026, stále uvádí, že o zneužívání opravovaných chyb neví. Ta věta je starší než zápis do katalogu CISA, kde je zneužívání označené za aktivní.
Týká se vás to?
Podle bulletinu APSB26-73 jsou zasažené tyto verze:
- Adobe Commerce 2.4.9 a dále 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17 a 2.4.4-p18 a starší,
- Adobe Commerce B2B 1.5.3 a dále 1.5.2-p5, 1.4.2-p10, 1.3.4-p17 a 1.3.3-p18 a starší,
- Magento Open Source 2.4.9 a dále 2.4.8-p5, 2.4.7-p10 a 2.4.6-p15 a starší.
Verzi obchodu zjistíte v kořeni instalace příkazem bin/magento --version. Samo číslo verze ale nestačí: Adobe vydalo opravu jako izolovanou úroveň patchů 2026-jul nad základním vydáním, ne jako nové vydání s označením -pN. Ověřte proto u toho, kdo obchod spravuje, jestli je patch 2026-jul nasazený.
Když obchod provozuje externí agentura nebo poskytovatel hostingu, jsou to tři otázky na ni: jestli je červencový patch nasazený, kdy to bylo a s jakým výsledkem skončila kontrola obchodu. Firmám pod ZKB nebo NIS2 je to zároveň přesně ten typ dotazu, který patří do řízení dodavatelů.
Co udělat hned
- Nasaďte izolovaný patch 2026-jul podle bulletinu APSB26-73: Adobe Commerce a Magento Open Source ve verzích 2.4.9-2026-jul, 2.4.8-2026-jul, 2.4.7-2026-jul, 2.4.6-2026-jul, 2.4.5-2026-jul a 2.4.4-2026-jul, Adobe Commerce B2B ve verzích 1.5.3-2026-jul, 1.5.2-2026-jul, 1.4.2-2026-jul, 1.3.4-2026-jul a 1.3.3-2026-jul. Izolované patche jde nasadit jen na nejvyšší úroveň patchů dané řady, někdy je proto potřeba nejdřív dorovnat základní verzi.
- Pokud používáte Adobe Commerce Events, přejděte podle bulletinu na verzi 1.21.0.
- Dokud patch nasazený není, omezte na webovém serveru nebo na ochranné vrstvě před ním zápisové požadavky na rozhraní REST hostujícího košíku. Podle Sansecu to byla vstupní cesta a rozhraní GraphQL zasažené není. Zakažte také spouštění kódu PHP v adresáři
pub/media: útok to ztíží, nahraný soubor ale na disku zůstane. - Po nasazení patche změňte hesla účtů správců a ukončete jejich přihlášení. Patch neodstraní nic, co útočník stihl nahrát nebo zapsat do databáze.
- Při té příležitosti zkontrolujte i verzi PHP, na kterém obchod běží. Kritické chyby z 21. října 2026 jsme popsali v článku PHP vydalo opravu dvou kritických chyb.
Jak poznat, že už jste napadení
Indikátory pocházejí z výzkumu Sansecu:
- soubory v adresáři
pub/media/custom_options/quote/, které se tváří jako obrázky a obsahují kód PHP, - cizí kód v tabulkách
cms_blockacms_page, tedy vložený skript nebo volání cizí domény. Zavaděč z této kampaně se podle Sansecu nikdy nevyskytl v tabulcecore_config_dataani v souborech šablony, - v logu webového serveru zápisové požadavky na rozhraní REST hostujícího košíku z doby před nasazením patche.
Když cizí skript najdete, jeho smazání nestačí. Sansec upozorňuje, že útočník, který dokázal zapsat do databáze obchodu, tento přístup dál má. V takovém případě postupujte jako při incidentu: zajistěte logy a kopii dat, prověřte účty správců a zjistěte, co všechno se do databáze zapsalo.
Nestíháte to sledovat?
Hlídání zranitelností v produktech, které firma opravdu používá, je práce na každý den a v menších týmech bývá první, co se odloží. Pomáháme s tím dvěma způsoby. Posouzením bezpečnosti zjistíme, co máte vystavené do internetu a jak máte nastavené záplatování. V roli externího manažera bezpečnosti držíme přehled průběžně. Když řešíte útok právě teď, je rychlejší stránka pro řešení incidentu. Úvodní konzultace je bezplatná, ozvat se můžete přes kontakt.
Zdroje: Adobe, bulletin APSB26-73 s opravou a seznamem verzí · CISA, katalog zneužívaných zranitelností · NVD, záznam CVE-2026-48356 · Sansec, kampaň se zavaděčem v CMS blocích · The Hacker News, zařazení chyby do katalogu CISA