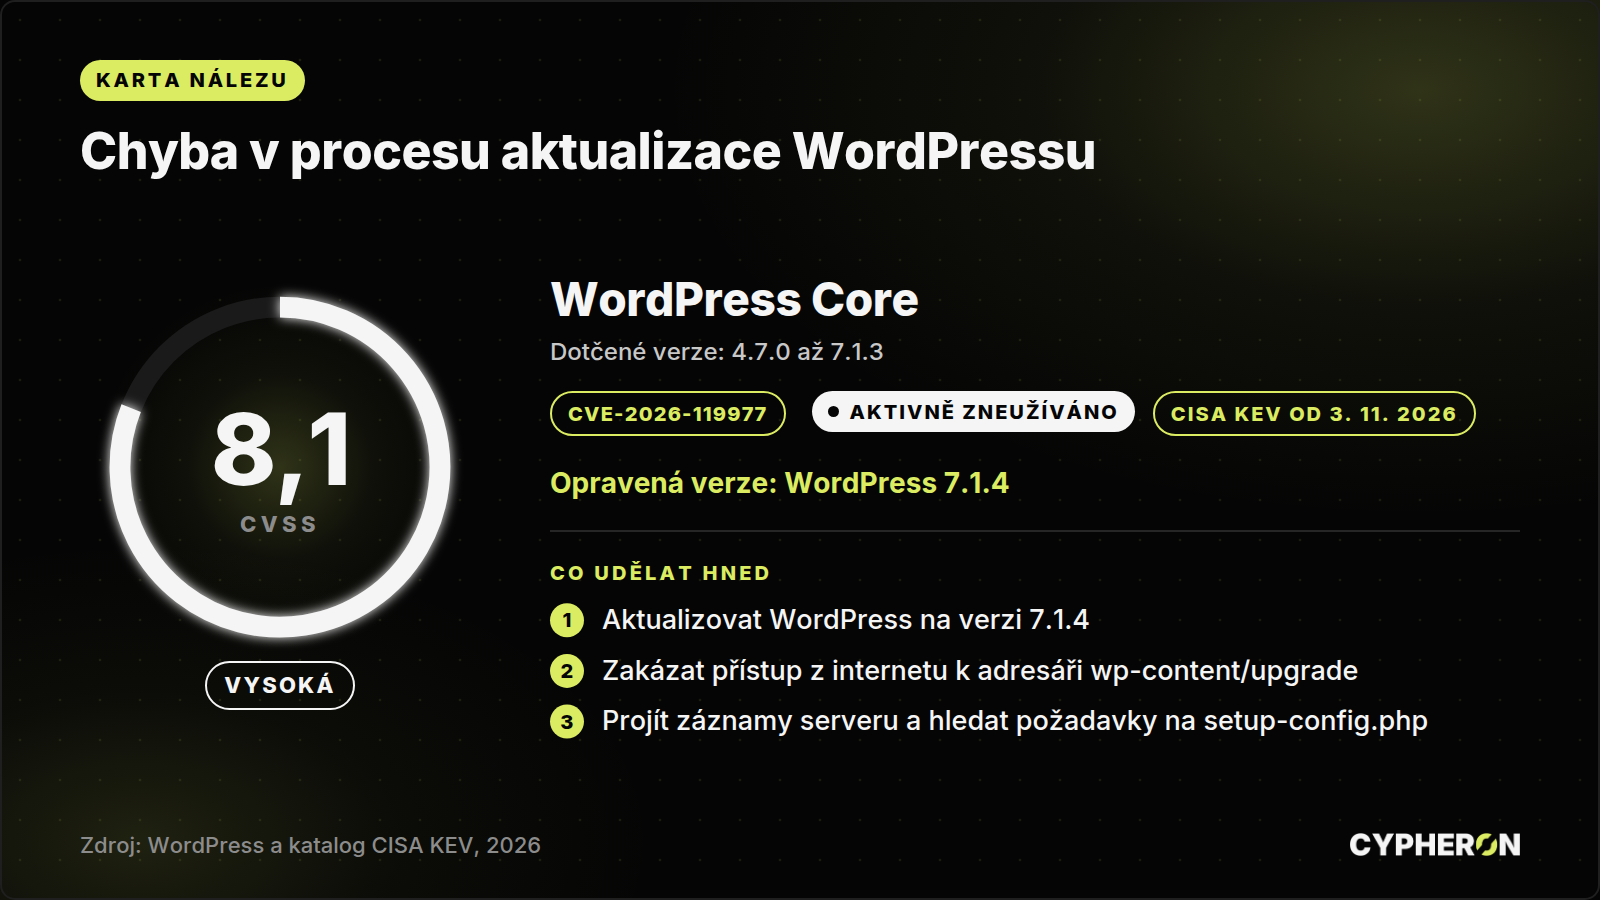
Ve WordPressu se zneužívá chyba v procesu aktualizace jádra. Útočník, který se trefí do krátkého okamžiku, kdy WordPress rozbaluje nové soubory, může bez přihlášení spustit na serveru vlastní kód. CISA chybu 3. listopadu 2026 zařadila do katalogu zneužívaných zranitelností. Oprava je k dispozici od 28. října 2026 ve verzi 7.1.4.
Co se stalo
WordPress je redakční systém, na kterém běží velká část firemních webů. Při aktualizaci celého jádra rozbalí nové soubory do dočasného adresáře pod wp-content/upgrade. Ten má na mnoha serverech předvídatelný název a je dostupný z internetu. V dočasné kopii je i instalátor WordPressu (wp-admin/setup-config.php). Útočník, který si o instalátor řekne v přesně správné chvíli, může s rozbalenou kopií pracovat a dostat se ke spuštění PHP kódu s právy webového serveru. Chyba má označení CVE-2026-119977 a podle Wordfence, který záznam CVE spravuje, skóre CVSS 8,1.
Okno je úzké, v laboratorních podmínkách trvá jen několik sekund. Útočníci to řeší tím, že cesty v dočasném adresáři opakovaně zkoušejí a čekají, až někdo aktualizaci spustí. Wordfence podle zprávy The Hacker News z 30. října zablokoval za 24 hodin 62 969 takových pokusů. Dva největší zdroje podle něj zkoušely malé skupiny webů asi 14,5 hodiny v kuse. CISA uvádí jako termín pro americké federální úřady 6. listopadu 2026, použití v kampaních ransomwaru neoznačuje.
Týká se vás to?
Zranitelné jsou verze WordPressu od 4.7.0 do 7.1.3 včetně. Verzi zjistíte v administraci na úvodní obrazovce, nebo v souboru wp-includes/version.php.
- Web běží na WordPressu 7.1.4 nebo na opravené verzi starší větve: v pořádku.
- Web běží na starší verzi a má zapnuté automatické aktualizace jádra: pravděpodobně se už sám aktualizoval, ověřte číslo verze.
- Web běží na starší verzi a aktualizace děláte ručně: riziko nastává právě v okamžiku, kdy aktualizaci spustíte.
Nezapomeňte na weby, na které si nikdo nevzpomene: kampaňové microsite, weby dceřiných firem, starý intranet nebo testovací kopie dostupné z internetu.
Co udělat hned
- Aktualizujte WordPress na verzi 7.1.4. WordPress podle svého oznámení opravu backportoval do všech větví, které ještě dostávají bezpečnostní opravy, tedy až po větev 4.7, a vydává je postupně. Pokud zůstáváte na starší větvi, ověřte u WordPressu, že máte její poslední opravenou verzi.
- Když aktualizovat hned nemůžete, odeberte adresáři
wp-content/upgradepřístup z internetu, nebo v něm zakažte spouštění PHP. Útok podle Wordfence vyžaduje, aby byl tento adresář dostupný z webu a aby se v něm PHP spouštělo. - Aktualizaci nespouštějte na webu vystaveném do internetu, dokud předchozí bod nevyřešíte. Riziková chvíle je právě okno aktualizace.
Jak poznat, že už jste napadení
Wordfence podle zprávy The Hacker News doporučuje projít záznamy webového serveru a hledat požadavky na soubory PHP pod wp-content/upgrade, především na setup-config.php. Dál se vyplatí zkontrolovat, jestli nepřibyl neznámý uživatel s právy správce, neznámý plugin nebo soubor PHP, který tam nikdo z vás nedal. Když takový nález máte, řešte to jako incident: web odpojte od internetu a nasaďte zálohu starší než první podezřelý požadavek.
Nestíháte to sledovat?
Hlídání zranitelností u systémů, které máte na internetu, se dá nastavit tak, aby bylo součástí běžného provozu, ne jednorázové akce. Pomáháme firmám nastavit evidenci systémů, řízení zranitelností a reakci na podobná upozornění. Když potřebujete pomoc, ozvěte se na kontaktní stránce. Pokud řešíte podezření na útok právě teď, použijte stránku Právě řešíte incident.
Zdroje: WordPress, oznámení o vydání 7.1.4 · CISA, katalog zneužívaných zranitelností · The Hacker News, počty pokusů o zneužití podle Wordfence