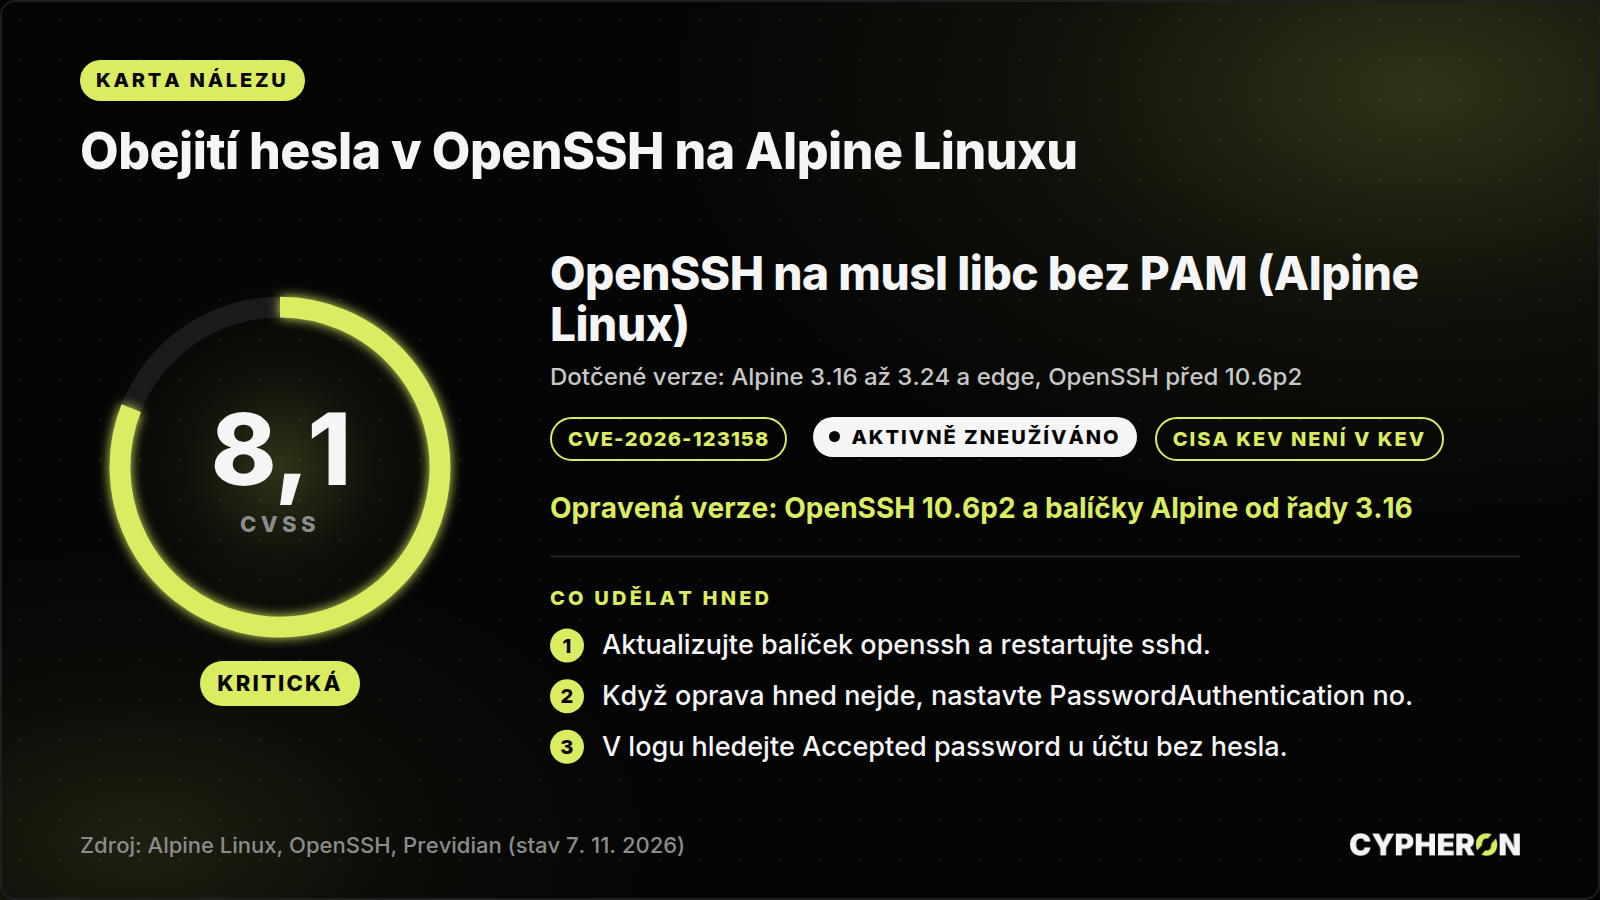
Projekt OpenSSH vydal 5. listopadu 2026 mimořádnou verzi 10.6p2 a Alpine Linux ve stejný den opravené balíčky. Důvodem je obejití ověření heslem: útočník, který se dostane na port SSH, se přihlásí jako účet bez hesla, i když žádné heslo nezná. Od 6. listopadu pozoruje firma Previdian na svých sondách pokusy o zneužití a na honeypotu s Alpine Linuxem podle ní útočník získal práva roota. S aktualizací proto nečekejte.
Co se stalo
OpenSSH je nejpoužívanější server pro vzdálený přístup k linuxovým strojům. Alpine Linux je malá linuxová distribuce postavená na knihovně musl libc a na busyboxu, používaná často jako základ kontejnerů a malých cloudových obrazů.
Když je sshd přeložený bez podpory PAM, ověřuje heslo tak, že zadaný text zahashuje funkcí crypt() z knihovny jazyka C a výsledek porovná s uloženým polem hesla. U účtu, jehož pole je příliš krátké, aby obsahovalo sůl (náhodnou předponu hashe), si sshd půjčí sůl jiného účtu. Funkce crypt() v musl ale při hesle delším než 256 bajtů vrací jako chybový návrat text *, a přesně to má v poli hesla každý účet bez hesla. Oba řetězce se rovnají a sshd přihlášení přijme.
Podle oznámení Alpine Linuxu útočníkovi stačí jméno takového účtu a to, aby na stroji existoval aspoň jeden jiný účet s hashem hesla typu $5$ nebo $6$. Heslo o délce 257 až 1 024 bajtů projde na první pokus, opakované zkoušení není potřeba. Jediný účet s heslem tak zpřístupní všechny účty bez hesla.
Horší, než to vypadá, je to kvůli tomu, kde se účty bez hesla berou. Běžné jsou právě tam, kde se přihlašuje klíčem: servisní účty založené bez hesla, uživatelé z adresářové služby přes musl-nscd a účet alpine v oficiálních cloudových obrazech. Ten má podle oznámení Alpine Linuxu navíc nastavené doas bez hesla, takže útočník se z něj dostane na roota. Chybu nahlásil Özgün Kültekin z firmy Wakefield. Hodnocení závažnosti se u zdrojů rozchází: záznam CVE-2026-123158 uvádí skóre CVSS 8,1, projekt OpenSSH mluví v poznámce k vydání o kritické bezpečnostní chybě a databáze VulDB uvádí skóre CVSS 10,0. NVD zranitelnost zatím nezanalyzovala.
Pokusy o zneužití se objevily rychle. Firma Previdian, která sbírá data z vlastních sond a honeypotů, uvádí, že první pokus zaznamenala necelých devět hodin po zveřejnění záznamu CVE a že na honeypotu s Alpine Linuxem a OpenSSH potvrdila získání práv roota. Její stránka k CVE-2026-123158 uváděla 7. listopadu 2026 celkem 17 pokusů z 11 adres IP z osmi zemí. Jsou to zatím malá čísla z jednoho zdroje, ne vlna útoků, a chybu stále nemá katalog zneužívaných zranitelností úřadu CISA. Podle Previdianu útočníci posílali přerostlá hesla a potom v neinteraktivních spojeních spouštěli příkazy id, uname a hostname, tedy typické zjišťování, kam se dostali.
Týká se vás to?
Zasažený jste, když platí všechno z tohoto:
- běží u vás sshd z balíčku Alpine
openssh-server, který je přeložený bez PAM, neboopenssh-server-pams nastavenímUsePAM no, PasswordAuthenticationjeyes, což je výchozí nastavení OpenSSH,- na stroji je účet s polem hesla
*, například servisní účet bez hesla, uživatel z adresářové služby, účetalpinez cloudových obrazů nebo root, který je ale dosažitelný jen při nastaveníPermitRootLogin yes, - aspoň jeden místní účet má hash hesla
$5$nebo$6$.
Alpine Linux uvádí jako dotčené všechny kontrolované verze od 3.21 do 3.24 a edge a k tomu starší řady 3.16 až 3.20, které už běžné aktualizace nedostávají. Opravené balíčky vydal pro všechny řady až po 3.16.
Zasažení nejste, když sshd v kontejneru vůbec nespouštíte, když máte PasswordAuthentication no, když používáte openssh-server-pam s UsePAM yes, když na stroji žádný účet hash hesla nemá, nebo když obraz nastavuje cloud-init, který PasswordAuthentication no zapisuje sám. Na distribucích s knihovnou glibc chyba není. Red Hat ve svém záznamu k CVE uvádí, že jeho produkty zasažené nejsou, protože OpenSSH sestavuje proti glibc a s PAM.
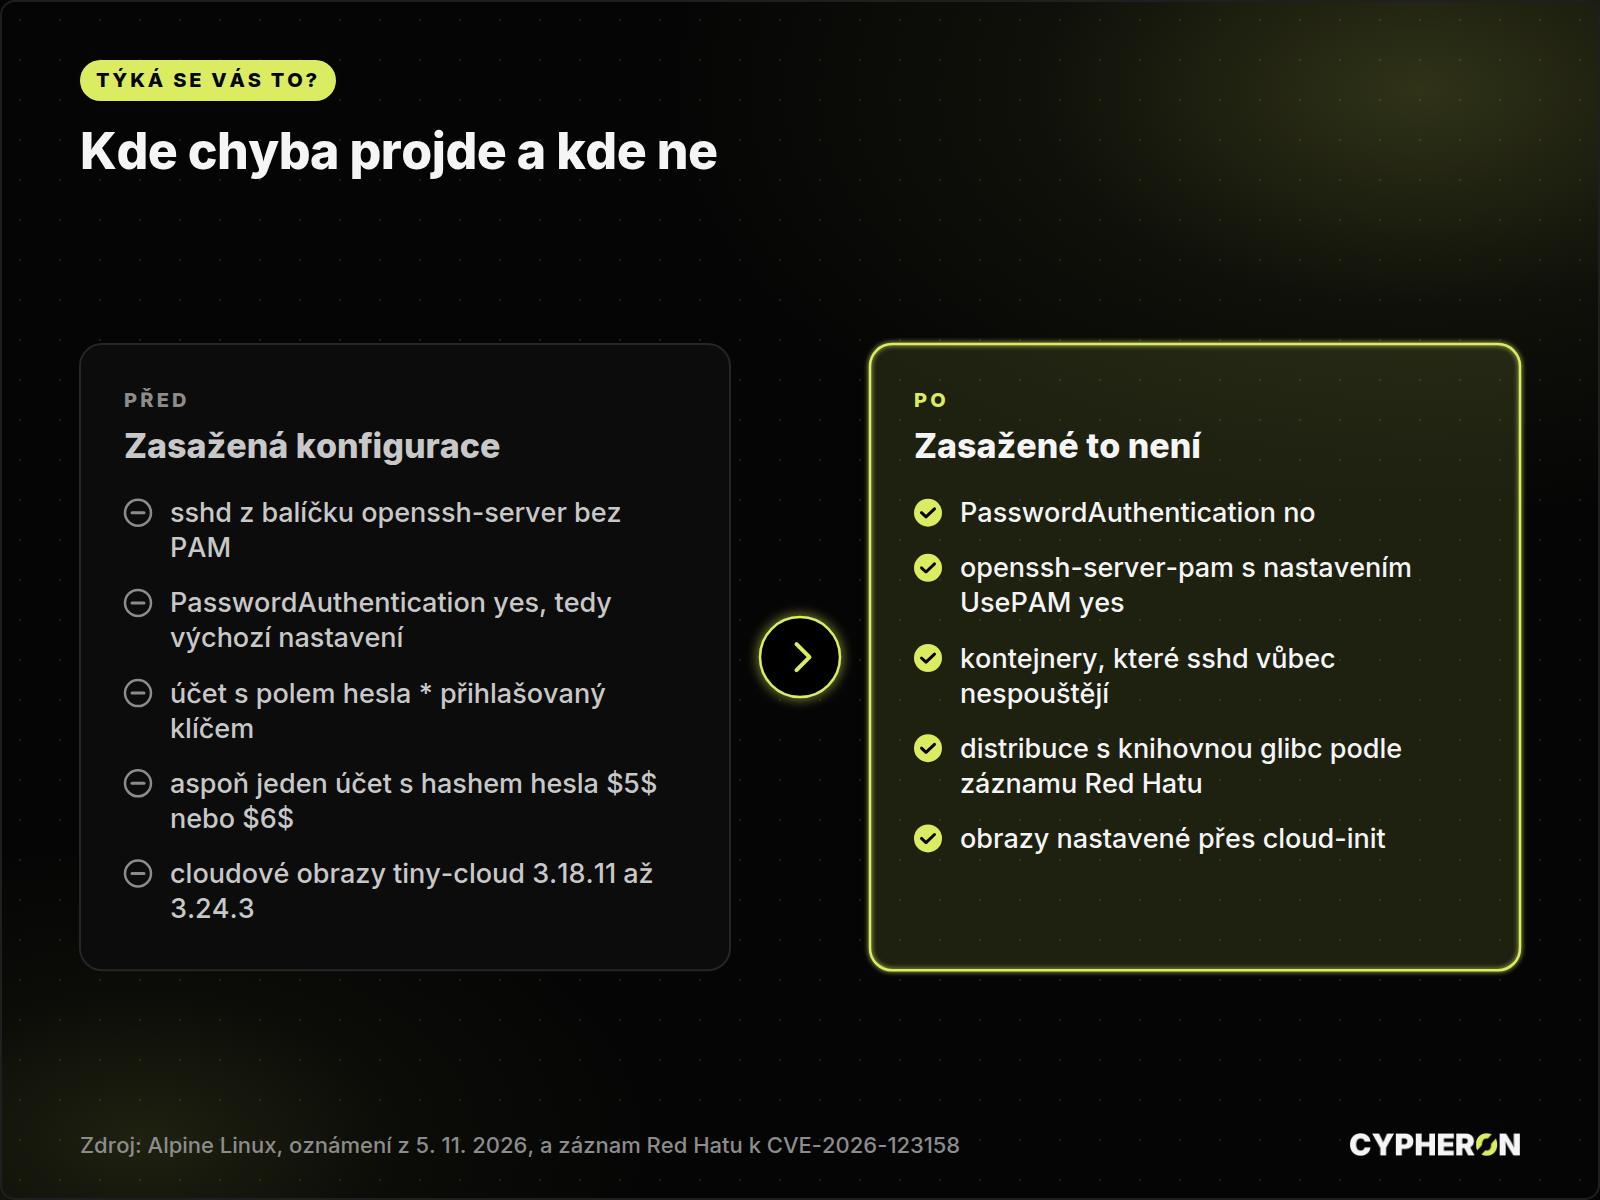
Zvláštní pozornost si zaslouží cloudové obrazy. Oficiální obrazy tiny-cloud (qcow2, VHD a AMI) od 3.18.11 do 3.24.3 mají podle Alpine Linuxu účet alpine s polem hesla *. Po prvním spuštění jsou bezpečné, zranitelné se stanou ve chvíli, kdy na stroji vznikne první hash $6$, třeba když správce nastaví heslo do konzole nebo když uživatelská data založí účet s hashem. Obrazy z 3.21.10, 3.22.8, 3.23.8, 3.24.4 a novějších už opravený balíček obsahují, u starších je potřeba zasáhnout na každé běžící instanci.
Co udělat hned
Aktualizujte balíček a potom restartujte démona. Aktualizace sama běžící sshd nevymění, takže stroj může mít v databázi balíčků opravenou verzi a přitom obsluhovat SSH starým procesem.
apk upgrade -U -a
rc-service sshd restart
Opravu obsahují tyto verze balíčku openssh:
| Řada Alpine | Opravená verze openssh |
|---|---|
| edge | 10.6_p2-r0 |
| 3.24 | 10.3_p1-r2 |
| 3.23 | 10.2_p1-r1 |
| 3.22 | 10.0_p1-r11 |
| 3.21 | 9.9_p2-r1 |
| 3.20 | 9.7_p1-r6 |
| 3.19 | 9.6_p1-r3 |
| 3.18 | 9.3_p2-r4 |
| 3.17 | 9.1_p1-r7 |
| 3.16 | 9.0_p1-r6 |
Bodová vydání 3.21.10, 3.22.8, 3.23.8 a 3.24.4 už opravený balíček obsahují.
Když aktualizovat hned nemůžete, vypněte přihlašování heslem: nastavte PasswordAuthentication no a restartujte sshd. Předtím si ověřte, že vám funguje přihlášení klíčem, a nechte si otevřené stávající připojení, dokud nové přihlášení nevyzkoušíte. Alpine Linux k tomu v oznámení uvádí hotové příkazy včetně souboru v /etc/ssh/sshd_config.d, který starší řady než 3.19 ignorují.
Jak poznat, že už jste napadení
Alpine Linux doporučuje projít /var/log/messages a hledat řádky sshd Accepted password for u účtu, který žádné heslo nemá, tedy u alpine, roota nebo u účtů přihlašovaných klíčem. Na vystavených strojích projděte použití doas a nově vzniklé uživatele, soubory a klíče v authorized_keys. Pokud přihlášení nedokážete vyloučit, berte stroj jako kompromitovaný.
Previdian uvádí jako zdroj prvních pokusů adresu IP 89.116.89.18. Blokovat jednu adresu nestačí, podle téže firmy přišly pokusy i z dalších deseti adres, ale v logu vám může pomoct najít, kdy se o vás někdo začal zajímat.
Nestíháte to sledovat?
Přehled vydáváme každý týden. Sledovat ho je ale jen první krok. Těžší je vědět, které zranitelnosti se týkají konkrétně vás, v jakém pořadí je řešit a kdo za to ve firmě odpovídá.
S tím pomáháme: posouzení bezpečnosti a řízení zranitelností · externí manažer bezpečnosti · výběr a nasazení technologií
Nezávazná konzultace · Řešíte právě incident?
Řekneme vám na rovinu, co má smysl řešit jako první. Úvodní konzultace je bezplatná.
Zdroje: Alpine Linux, bezpečnostní oznámení k obejití ověření heslem · OpenSSH, poznámky k vydání 10.6p2 · Red Hat, záznam k CVE-2026-123158 · VulDB, hodnocení CVE-2026-123158 · Previdian, pozorované pokusy o zneužití CVE-2026-123158 · CISA, katalog zneužívaných zranitelností · Help Net Security, zneužití krátce po zveřejnění