Ivanti vydala 29. října opravu, která zavírá celý řetězec tří chyb ve VPN bráně Connect Secure. Útočníci ho zneužívají od začátku října a dostanou se jím na zařízení bez přihlášení až na práva roota. Kdo v polovině října nasadil jen první opravu, má zařízení stále zranitelné.
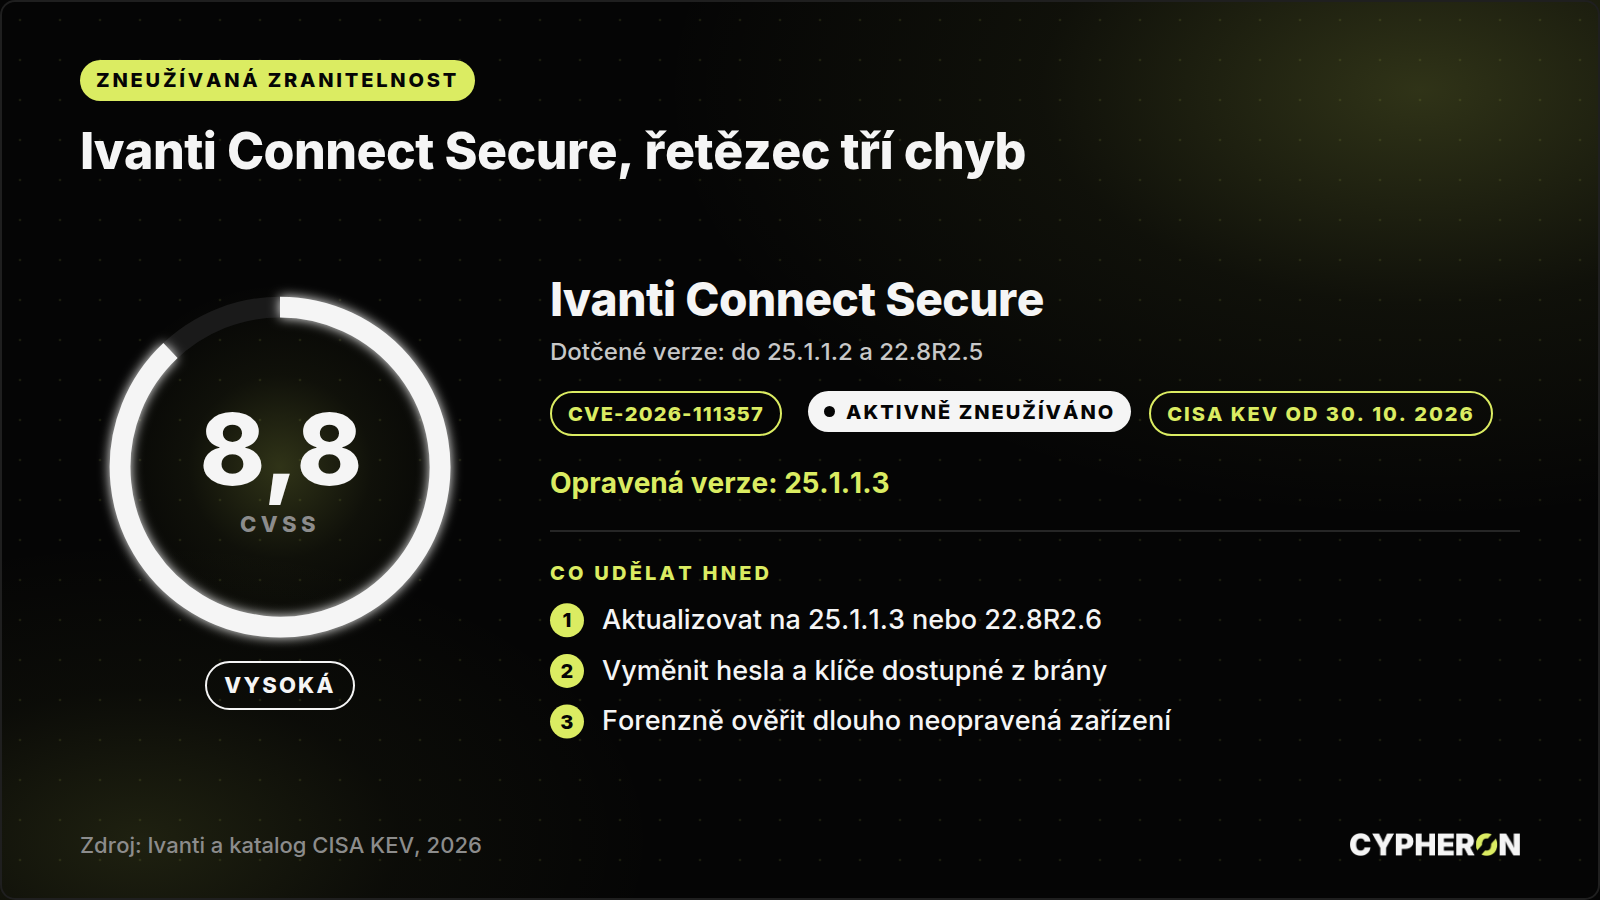
Řetězec vedou Ivanti a CISA pod třemi čísly, karta uvádí chybu s nejvyšším skóre. Úplný výčet je v textu.
Co se stalo
Connect Secure je VPN brána od Ivanti, přes kterou se zaměstnanci dostávají do firemní sítě. Stojí na hraně sítě a je dostupná z internetu.
Firma Volexity 13. října popsala útok na bránu, která byla v té době plně aktualizovaná na verzi 22.8R2.4. Neznámý útočník, kterého sleduje pod označením UTA0576, spojil tři chyby do jednoho řetězce. Nejprve obešel ověření, protože brána rozhodovala o přístupu podle veřejné přihlašovací adresy, ale cílový skript si brala z hlavičky požadavku. Pak nahrál na disk vlastní skript a stihl ho spustit v krátkém okně mezi zápisem a kontrolou typu souboru. Nakonec zneužil službu, která na bráně spouští údržbové úlohy pod rootem, a získal nejvyšší oprávnění.
Ivanti 29. října oznámení aktualizovala. Řetězec je nyní veden pod třemi čísly: CVE-2026-104935 (obejití ověření a vzdálené spuštění kódu, podle výrobce skóre CVSS 8,6), CVE-2026-118527 (zápis souboru s obsahem od útočníka, skóre CVSS 4,3) a CVE-2026-111357 (eskalace oprávnění na root, skóre CVSS 8,8). Výrobce potvrdil, že se chyby zneužívají u omezeného počtu zákazníků, a oprava je k dispozici na všechny tři. Americká agentura CISA zařadila CVE-2026-118527 a CVE-2026-111357 dne 30. října do katalogu zneužívaných zranitelností a úřadům v USA dala na jejich opravu termín 2. a 13. listopadu.
Zajímavější než samotná chyba je to, co útočník na bráně dělal potom. Podle Volexity sbíral přihlašovací údaje uložené na zařízení, přes servisní účet brány se dotazoval do Active Directory a hledal hesla místních správců ze systému LAPS a obnovovací klíče BitLockeru. K tomu zkoušel hesla proti doménovým účtům a procházel existující záznam síťového provozu, aby z komunikace s LDAP vytáhl další údaje. Jedna zranitelná VPN brána tak vedla přímo na doménu.
Týká se vás to?
Podle Ivanti se CVE-2026-111357 a CVE-2026-118527 týkají verzí 25.1.1.2 a starších a verzí 22.8R2.5 a starších. Oprava je ve verzích 25.1.1.3 a 22.8R2.6.
Důležité je tohle: oprava vydaná 13. října řešila jen CVE-2026-104935. Pokud jste ji nasadili a dál se k tématu nevraceli, zbylé dvě chyby máte na zařízení stále a celý řetězec zavřený není.
Verzi najdete v administraci brány. Pokud si nejste jistí, jestli Connect Secure ve firmě vůbec běží, projděte si i vzdálený přístup, který za vás spravuje dodavatel. Produkt se dříve jmenoval Pulse Connect Secure a pod tímto názvem bývá v dokumentaci staršího data.
Co udělat hned
- Aktualizujte na 25.1.1.3. Když migrace hned nejde, nasaďte 22.8R2.6.
- Vyměňte tajemství, ke kterým se brána dostane: heslo servisního účtu pro LDAP a Active Directory, místní hesla na zařízení, certifikáty a klíče rozhraní. Útočník je sbíral jako první věc.
- Omezte oprávnění servisního účtu v Active Directory na to, co brána skutečně potřebuje. Účet, který smí čtením zjistit hesla LAPS, je příliš silný.
- Omezte přístup k administraci brány z internetu a nechte ji jen ze správcovských sítí.
- Pokud byla brána dostupná z internetu a neopravená kdykoli od 3. října, počítejte s forenzním ověřením, ne jen s aktualizací.
Dočasné opatření, které by řetězec zavřelo bez aktualizace, Volexity ani CISA neuvádějí. Aktualizace je tedy jediná cesta, jak chyby odstranit.
Jak poznat, že už jste napadení
Tady je potřeba počítat s tím, že běžná kontrola nic nenajde. Útočník podle Volexity po sobě uklidil: změny v paměti vrátil do původního stavu a smazal odpovídající záznamy z ladicího logu brány i z auditního logu systému. Na zařízení nenechal web shell ani backdoor, příkazy posílal přímo v požadavcích HTTPS, kterými řetězec znovu a znovu zneužíval. Nástroj Integrity Checker Tool od Ivanti porovnává soubory na disku, a protože šlo o změny v paměti, kompromitaci nepozná. Jistotu proto dá jen forenzní analýza paměti a disku zařízení.
Co má smysl projít v okolí brány: pokusy o pohyb do sítě z adresy VPN brány, přihlášení jejího servisního účtu v časech a místech, kde nemá co dělat, dotazy do Active Directory na atributy s hesly LAPS a obnovovacími klíči BitLockeru a neúspěšná přihlášení k mnoha účtům za sebou na doménových kontrolerech.
Když máte podezření, nejdřív si pořiďte obraz paměti a disku a teprve potom zařízení přeinstalujte. Při reinstalaci přijdete o důkazy a už nezjistíte, co útočník stihl.
Nestíháte to sledovat?
Hlídat oznámení výrobců a rozhodovat, co z nich je pro vaši firmu opravdu akutní, zabere čas, který v menším týmu obvykle není. Tohle děláme pro zákazníky jako součást jejich týmu: od posouzení bezpečnosti po průběžné vedení bezpečnosti. Pokud chcete jen probrat, jak na tom jste, ozvěte se, úvodní konzultace je bezplatná. Pokud řešíte incident právě teď, využijte stránku právě řešíte incident.
O první chybě z tohoto řetězce jsme psali v přehledu zranitelností ze 16. října, kdy ještě nebylo známé, že jde o řetězec tří chyb.
Zdroje: Volexity, rozbor řetězce a postupu útočníka · Ivanti, oznámení a opravené verze · CISA, katalog zneužívaných zranitelností · NVD, CVE-2026-111357 · NVD, CVE-2026-118527 · The Hacker News, souhrn k zařazení do katalogu