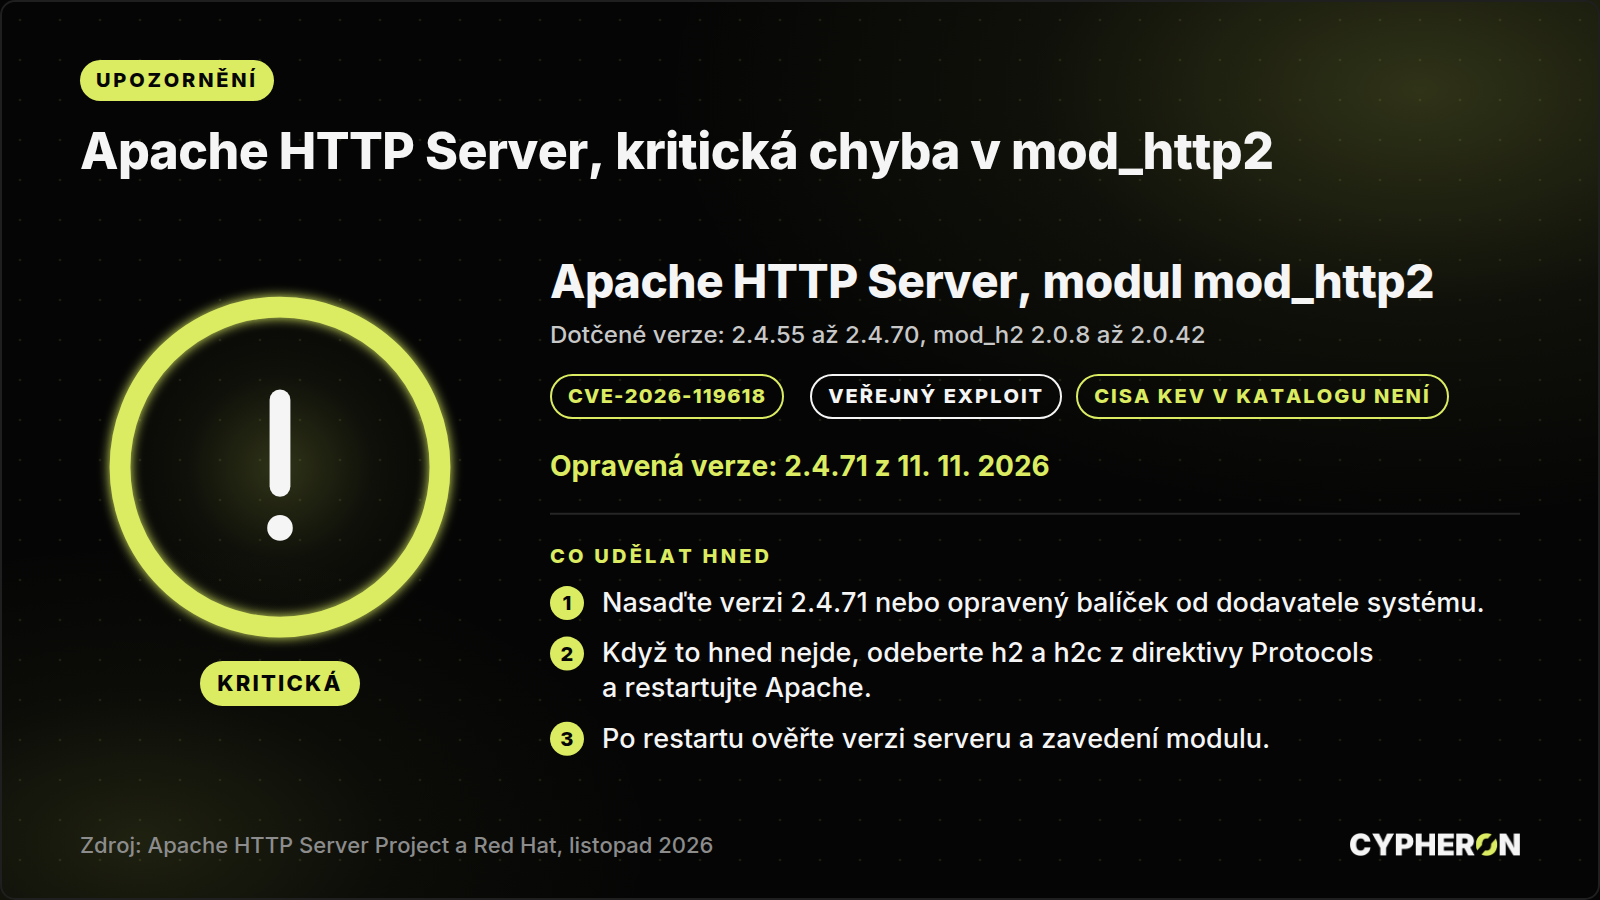
Projekt Apache vydal 11. listopadu 2026 verzi Apache HTTP Serveru 2.4.71. Opravuje tři chyby a jedna z nich je podle bezpečnostního týmu Apache kritická: útočník, který se dostane na váš web, může přes modul mod_http2 spustit na serveru vlastní kód, a nepotřebuje k tomu žádné přihlášení. Zneužívání v praxi zatím nikdo nepotvrdil, podle Red Hatu už ale existuje veřejně předvedený funkční exploit proti serveru ve výchozím nastavení. Týká se to serverů se zapnutým HTTP/2, tedy velké části dnešních webů a aplikací.
Co se stalo
Apache HTTP Server je webový server, který doručuje weby a aplikace. Red Hat ho označuje za standardní webový server v Red Hat Enterprise Linuxu a v dalších svých produktech, takže běží i na mnoha serverech, u kterých o tom správci nepřemýšlejí.
Chyba CVE-2026-119618 je v modulu mod_http2, který obsluhuje protokol HTTP/2. Ten umožňuje klientovi poslat po jednom spojení mnoho požadavků zároveň a modul je zpracovává ve více vláknech. Kvůli chybě v synchronizaci může jedno vlákno přepsat paměť, která patří jinému (ve funkci assign_headers). Poškozenou haldu pak jde podle Red Hatu využít ke spuštění libovolných příkazů na serveru, po síti a bez přihlášení. Útočník tak může převzít kontrolu nad serverem a dostat se k datům, která server zpracovává.
Dotčené jsou podle oznámení Apache verze 2.4.55 až 2.4.70, u samostatného modulu mod_h2 z GitHubu verze 2.0.8 až 2.0.42. V databázi NVD chyba zatím nemá přidělené skóre CVSS, bezpečnostní tým Apache i Red Hat Product Security ji ale hodnotí jako kritickou. V katalogu zneužívaných zranitelností CISA KEV není (stav katalogu 10. listopadu 2026). Chybu nahlásili OSS Scanner firmy Anthropic a Anthony Weems a Simon Scannell z Google Cloud Vulnerability Research.
Stejná verze opravuje ještě dvě další chyby: CVE-2026-106023 v modulu mod_md, který spravuje certifikáty přes ACME, kde zpracování požadavku shodí potomka serveru (verze 2.4.30 až 2.4.70, závažnost important), a CVE-2026-109163 v modulu mod_vhost_alias s nízkou závažností (verze 2.4.69 a 2.4.70).
Týká se vás to?
- Verzi serveru zjistíte příkazem
httpd -v, na distribucích s balíčkem apache2 příkazemapache2 -v. Dotčené jsou verze 2.4.55 až 2.4.70. - Zranitelné jsou jen servery se zapnutým HTTP/2, tedy s hodnotou h2 nebo h2c v direktivě Protocols. Server, který obsluhuje pouze HTTP/1.1, podle Red Hatu zranitelný není.
- Jestli je HTTP/2 zapnuté, najdete v konfiguraci:
grep -r Protocols /etc/httpd /etc/apache2. Zavedení modulu ověříte příkazemhttpd -Ma hledáním http2 v jeho výstupu. - Apache často běží i na serverech, které spravuje někdo jiný: webhosting, dodavatel aplikace, hotová appliance. U nich si vyžádejte potvrzení, že mají verzi 2.4.71 nebo opravený balíček od dodavatele systému.
Co udělat hned
- Nasaďte Apache HTTP Server 2.4.71. Opravuje všechny tři chyby. Na linuxových distribucích použijte aktualizaci balíčku od dodavatele systému, modul mod_http2 tam bývá samostatný balíček.
- Když aktualizaci nemůžete nasadit hned, vypněte HTTP/2: z direktivy Protocols odeberte h2 a h2c, nechte jen HTTP/1.1 a Apache restartujte. Podle Red Hatu je tím chyba mimo dosah útočníka. Počítejte s tím, že se weby bez HTTP/2 budou načítat o něco pomaleji.
- Pokud používáte modul mod_h2 z GitHubu samostatně, přejděte na verzi novější než 2.0.42.
- Po nasazení ověřte verzi a to, že se Apache po restartu skutečně načetl s novým modulem.
Apache ani Red Hat k této chybě nezveřejnili indikátory kompromitace a zneužívání v praxi zatím nepotvrdili. Veřejně předvedený exploit ale znamená, že čas na opravu se krátí.
Nestíháte to sledovat?
Projít každý den, co z nových zranitelností se týká právě vašich systémů, a dotlačit opravu až k nasazení je práce na každý den. Když to ve firmě nemá kdo dělat, můžeme tuto část převzít: od přehledu o tom, co kde běží, až po řízení oprav. Napište nám na kontaktní stránku nebo se podívejte na službu externí manažer bezpečnosti.
Zdroje: Apache HTTP Server Project, zranitelnosti opravené ve verzi 2.4.71 · Red Hat, hodnocení a popis CVE-2026-119618 · CISA, katalog zneužívaných zranitelností