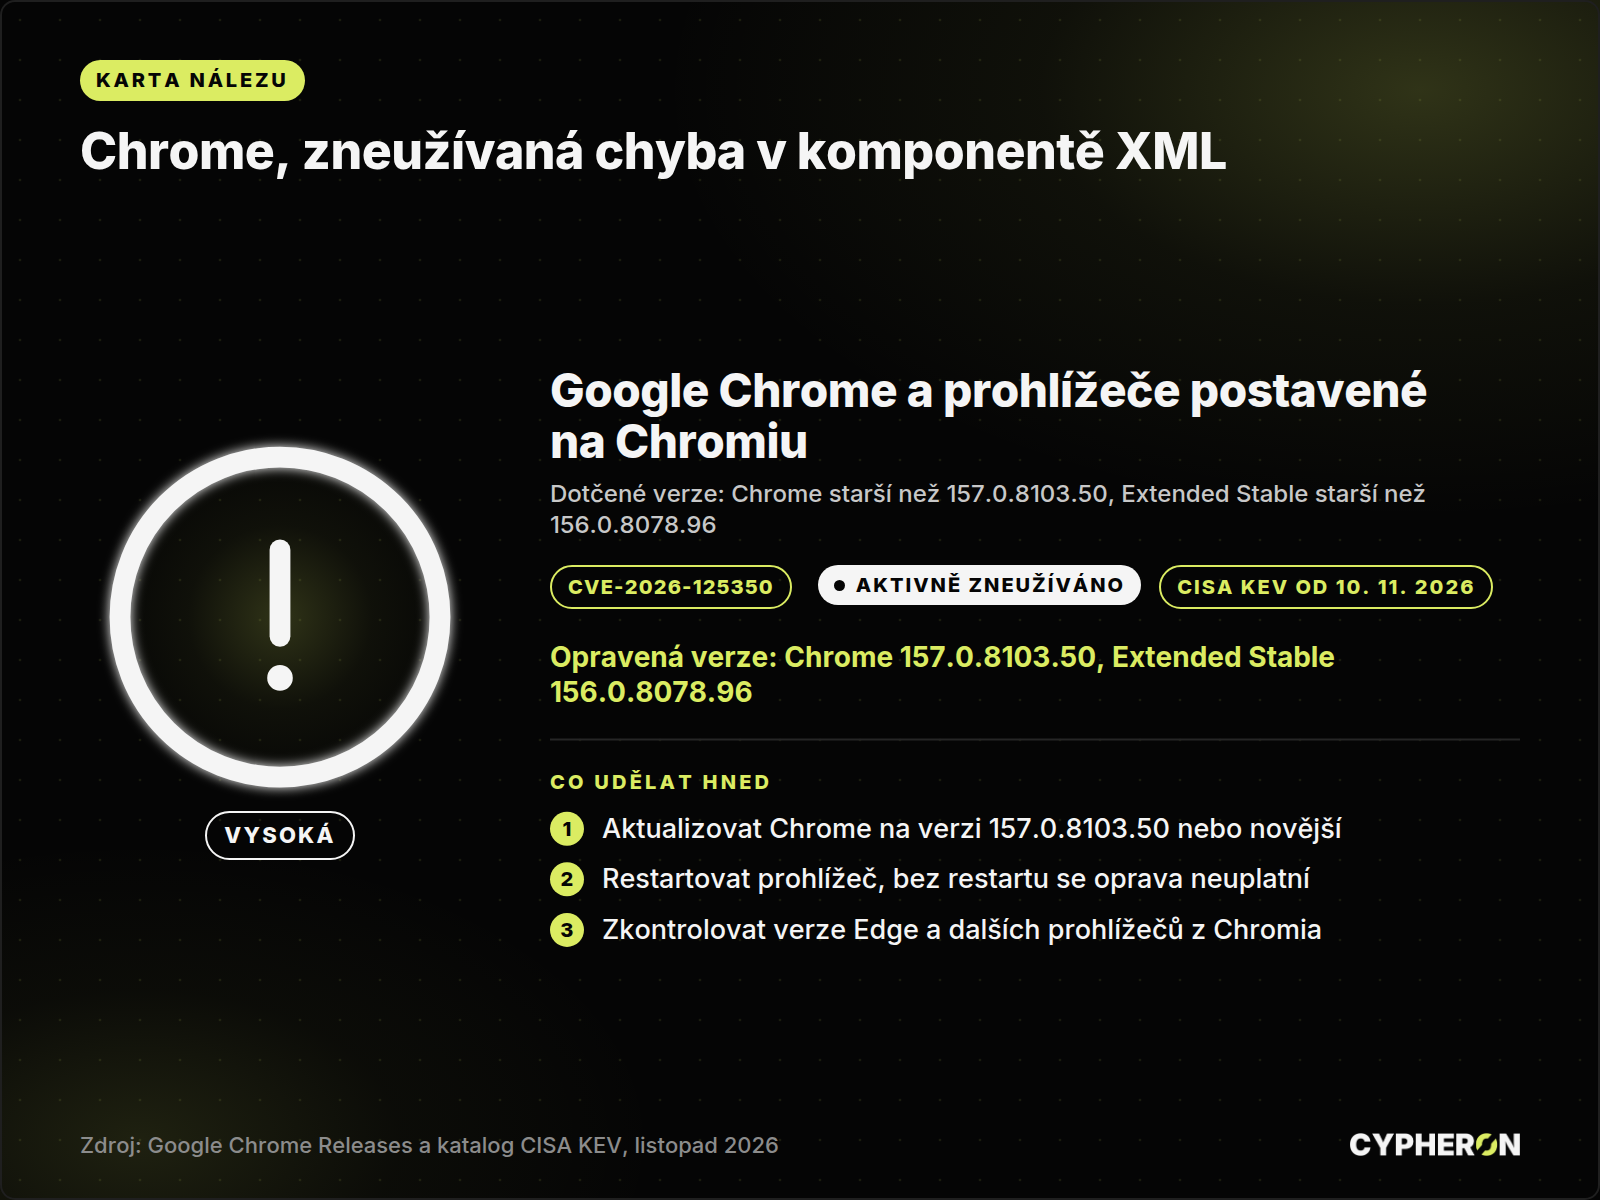
Google vydal v pondělí 9. listopadu 2026 mimořádnou aktualizaci prohlížeče Chrome. Opravuje chybu CVE-2026-125350, u které podle svého oznámení ví o existujícím exploitu ve volné přírodě. K zneužití stačí, aby uživatel otevřel podvrženou stránku.
Agentura CISA chybu 10. listopadu 2026 zařadila do katalogu zneužívaných zranitelností a federálním úřadům ve Spojených státech dala na opravu čas do 24. listopadu 2026. Týká se to firemních počítačů s Chromem a podle popisu v katalogu CISA i dalších prohlížečů postavených na Chromiu, tedy například Microsoft Edge nebo Opery.
Co se stalo
Chrome je webový prohlížeč od Googlu a na firemních počítačích je jedním z nejčastěji nasazených. Chyba je typu use-after-free (program pracuje s pamětí, kterou už uvolnil) a je v komponentě, která zpracovává XML a transformace XSLT. Podvržená stránka díky ní může poškodit paměť rendereru, tedy procesu, který obsah stránky zpracovává a kreslí, a spustit v něm vlastní kód.
Google chybu označil za vysoce závažnou. Nahlásil ji anonymní výzkumník 6. listopadu 2026 a oprava vyšla tři dny po nahlášení. Podrobnosti k chybě zůstávají zatím neveřejné, dokud si lidé aktualizaci nenasadí. Google neuvedl, kdo útoky vede, na koho míří ani jak se exploit k uživatelům dostává, a nezveřejnil ani to, jestli útočníci chybu řetězí s další zranitelností, která by jim dovolila opustit sandbox prohlížeče. Spuštěný kód zatím zůstává uvnitř sandboxu rendereru, takže k převzetí celého počítače útočník potřebuje ještě druhou chybu.
Stejné vydání Chromu opravuje dalších osm bezpečnostních chyb. Potvrzené zneužívání se týká jen CVE-2026-125350.
Týká se vás to?
Zkontrolujte verzi prohlížeče v nabídce Nápověda, O prohlížeči Google Chrome, nebo na stránce chrome://settings/help, která zároveň spustí kontrolu aktualizací. Verze s opravou podle oznámení Googlu:
| Kanál | Systém | Opravená verze |
|---|---|---|
| Stable | Windows a macOS | 157.0.8103.50 nebo 157.0.8103.51 |
| Stable | Linux | 157.0.8103.50 |
| Extended Stable | Windows a macOS | 156.0.8078.96 |
| Chrome pro Android | Android | 157.0.8103.50 |
Edge, Opera a další prohlížeče postavené na Chromiu mají stejný kód, ale opravu vydává každý výrobce sám a s vlastním číslem verze. U Edge proto zkontrolujte verzi na stránce edge://settings/help a aktualizaci nainstalujte, jakmile ji Microsoft vydá.
Co udělat hned
- Aktualizujte Chrome na verzi 157.0.8103.50 nebo novější a prohlížeč restartujte. Dokud se prohlížeč nerestartuje, oprava se neuplatní.
- Tam, kde prohlížeče spravujete centrálně, ověřte, že se aktualizace skutečně rozjela na všech stanicích, a restart prohlížeče vynuťte. Jinak zůstanou nejvíc zranitelné počítače lidí, kteří prohlížeč nezavírají týdny.
- Pokud nemůžete aktualizovat všechno naráz, začněte u lidí, kteří pracují s citlivými daty a běžně otevírají odkazy z internetu a z e-mailů.
- Nezapomeňte na prohlížeče mimo správu: zařízení dodavatelů a soukromá zařízení, ze kterých se lidé dostanou do firemních aplikací.
- Zkontrolujte i ostatní prohlížeče z Chromia ve firmě a jejich verze.
Google k těmto útokům nezveřejnil žádné indikátory kompromitace ani popis postupu útočníků, takže podle veřejných údajů se zpětně dohledat zneužití nedá. Pokud na stanici máte podezřelý vývoj, vyhodnocujte ho standardně z logů prohlížeče, proxy a koncové ochrany.
Nestíháte to sledovat?
Mimořádných oprav vychází každý měsíc víc, než kolik stačí jeden člověk vedle běžné práce projít a posoudit. Pomáháme firmám nastavit řízení zranitelností tak, aby bylo jasné, kdo která oznámení sleduje, co se nasazuje hned a co počká na běžné okno. Začít jde posouzením bezpečnosti nebo nezávaznou úvodní konzultací, kterou si můžete vyžádat na kontaktní stránce.
Zdroje: Google Chrome Releases, oznámení k vydání Stable 9. 11. 2026 · katalog CISA KEV, zařazení CVE-2026-125350 dne 10. 11. 2026 · NVD, záznam CVE-2026-125350