Tento přehled pokrývá 26. až 30. října 2026. Tento týden dobře ukázal jednu věc: skóre neurčuje pořadí práce. Do katalogu CISA KEV, kam se zapisují chyby s prokázaným zneužíváním, přibylo za týden sedm položek. Jedna z nich má skóre CVSS 10,0, jiná skóre CVSS 2,7. U obou někdo zneužívání doložil.
V praxi to znamená, že se nejdřív ptáte na tři věci. Jestli ten produkt vůbec máte. Jestli je dostupný z internetu. A co útočník chybou získá. Číslo je až potom. Tentokrát jde o tři produkty, které v českých firmách běžně běží: samostatně hostovaný GitLab, firewally Cisco s SSL VPN a VMware ESX.
Na čtyři věci jsme upozorňovali už během týdne zvlášť. Kritické chyby v PHP, kterým se říká PHP2Shell, jsme popsali v článku o opravách PHP, chybu v knihovně Brotli v článku o mimořádných opravách Node.js a .NET, nahrání souboru bez přihlášení v Adobe Commerce v článku o Adobe Commerce a Magentu a eskalaci oprávnění v Linuxovém jádře v článku o chybě Fragnesia. Celý rozbor tady neopakujeme.
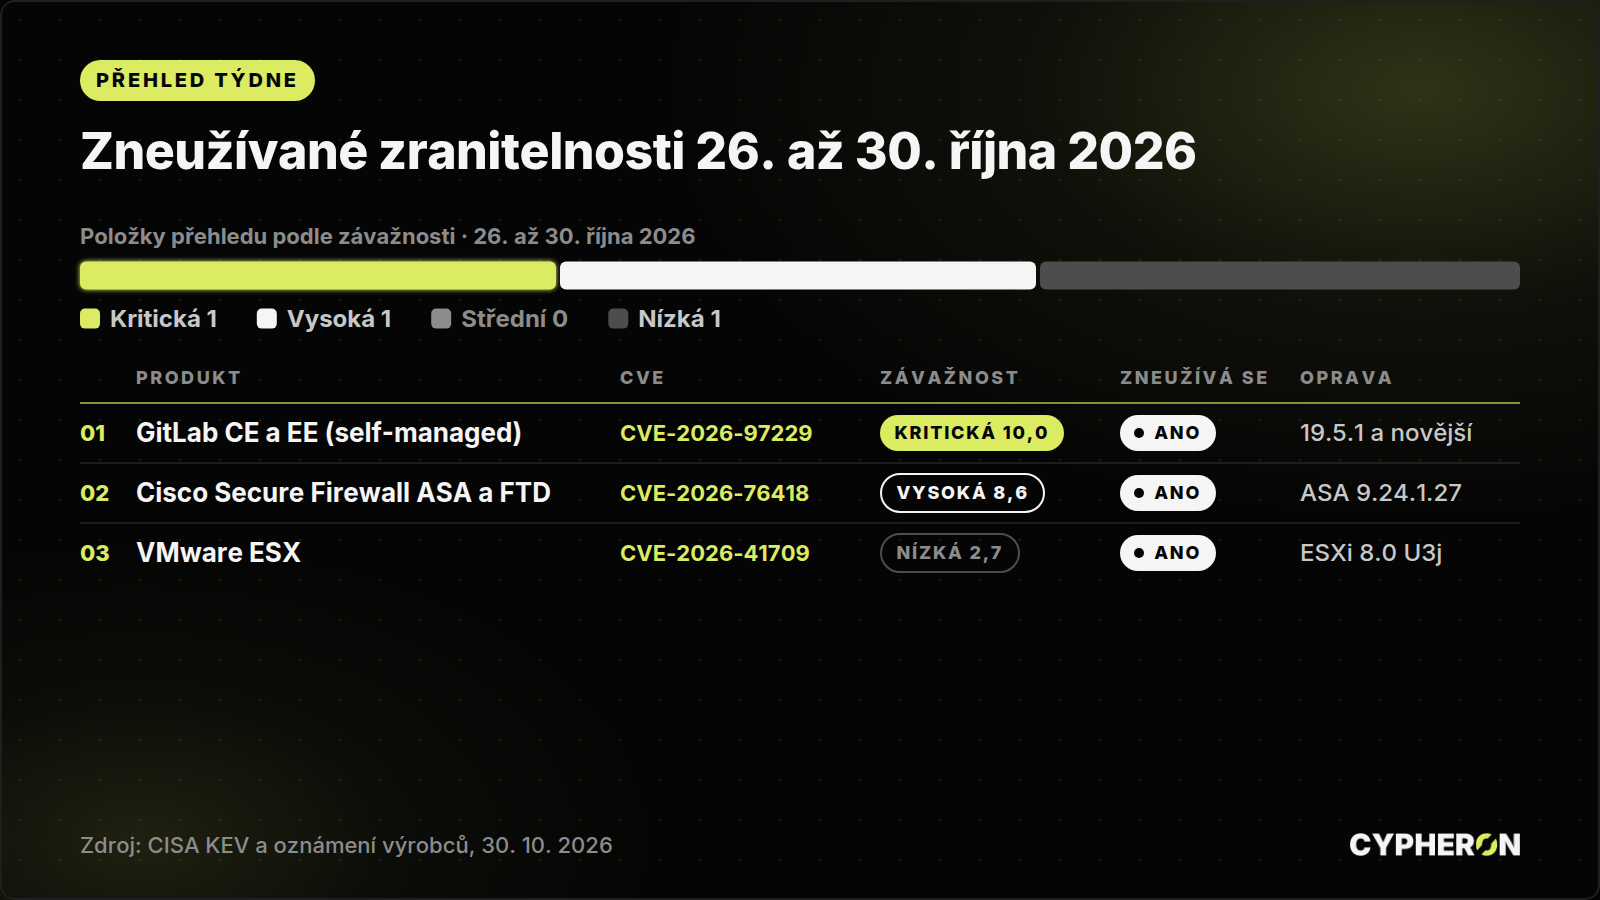
Úplné seznamy opravených verzí pro jednotlivé větve jsou u každé položky v textu.
1. GitLab, nepřihlášený útočník spustí kód na serveru a zneužívání je prokázané
CVE-2026-97229 · CVSS 10,0 · aktivně zneužíváno · záplata k dispozici
GitLab je nástroj pro správu zdrojového kódu a pro automatické sestavení a nasazení aplikací. Tato chyba se týká jen instalací, které si firma provozuje sama (self-managed), v edici Community i Enterprise. Služba GitLab.com a prostředí GitLab Dedicated jsou podle výrobce opravené.
Jde o přetečení celého čísla v překladači regulárních výrazů pro CI/CD. GitLab uvádí, že za určitých podmínek mohl nepřihlášený uživatel spustit na serveru vlastní kód, a to prostřednictvím upraveného regulárního výrazu v konfiguraci pipeline, protože se tento výraz dostatečně nekontroloval. Dotčené jsou větve 19.2 před 19.2.8, 19.3 před 19.3.5 a 19.4 před 19.4.2. Opravy vyšly 12. října, zmírnění, které by chybu obešlo, výrobce neuvádí.
Je to horší, než vypadá, ze dvou důvodů. GitLab bývá místo, kde leží zdrojový kód, nasazovací pipeline a tokeny do cloudu a do produkce, takže útočník nezíská jen data, ale cestu do produkčního prostředí. A od 29. října je chyba v katalogu KEV: americké federální úřady ji mají ošetřit do 1. listopadu, což je nejkratší termín, jaký CISA tento týden dala. GitLab současně zveřejnil šest detekcí pro vlastní instance, mezi nimi pravidla na padání nativního workeru Onigmo a na chybové série při kontrole konfigurace CI.
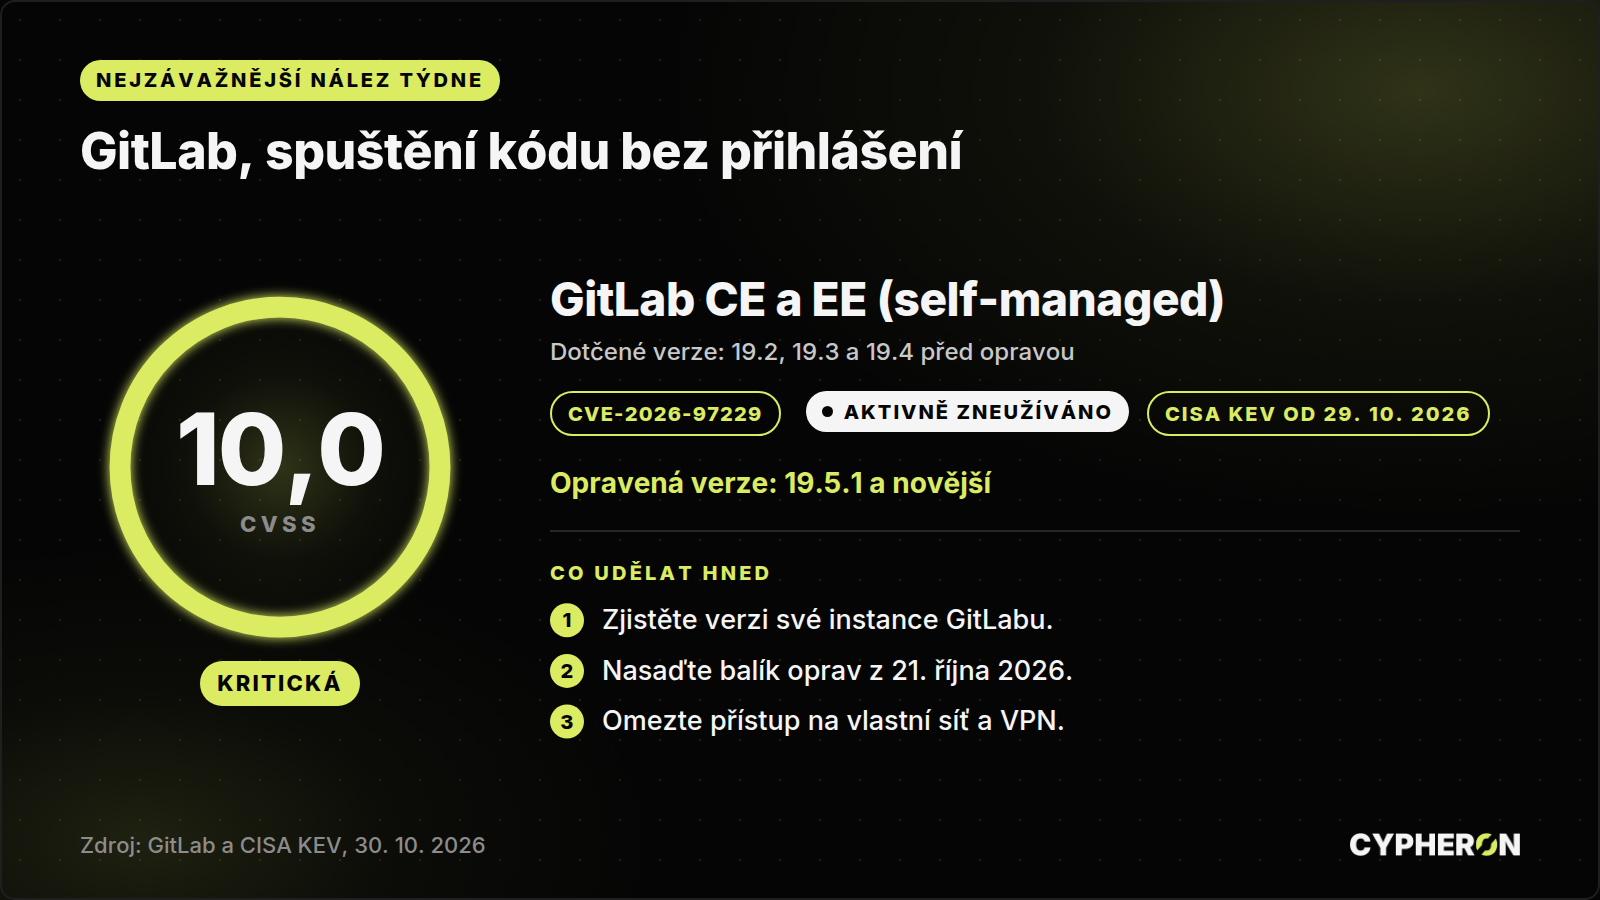
Co dělat: aktualizujte na 19.4.2, 19.3.5 nebo 19.2.8, lépe ale přímo na balík z 21. října, tedy 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 nebo 18.11.13. Ten totiž řeší i druhou kritickou chybu v překladači regulárních výrazů se skóre CVSS 10, o které jsme psali v přehledu z 23. října. Když aktualizace hned nejde, odeberte instanci z internetu a pusťte k ní jen vlastní síť a VPN, zapněte zveřejněné detekce a projděte logy na neobvyklé padání workerů a na chybové série při kontrole konfigurace CI.
2. Cisco ASA a FTD, zařízení s SSL VPN lze restartovat bez přihlášení
CVE-2026-76418 · CVSS 8,6 · aktivně zneužíváno · záplata k dispozici
Cisco Secure Firewall ASA a Secure FTD je software firewallů Cisco, na kterých firmy běžně provozují i vzdálený přístup zaměstnanců přes SSL VPN.
Chyba je v logice zpracování přihlášení do SSL VPN, pokud je u tunnel group nastavená sekundární autentizace. Nepřihlášený útočník pošle při připojování upravený požadavek a zařízení se restartuje, což znamená odepření služby. Podle oznámení Cisca je konfigurace zranitelná, když běžící konfigurace obsahuje klíčové slovo webvpn, SSL VPN je zapnuté aspoň na jednom rozhraní a některá tunnel group má nastavenou sekundární autentizaci, včetně výchozí skupiny DefaultWEBVPNGroup. Úspěšné přihlášení útočník nepotřebuje.
Je to horší, než vypadá, protože na stejném zařízení visí vzdálený přístup celé firmy a útočník ho může shodit opakovaně, aniž by měl jediný účet. Cisco PSIRT uvádí, že se o aktivním zneužívání dozvěděl v říjnu 2026, CISA chybu zařadila do katalogu KEV 29. října s termínem pro americké federální úřady 1. listopadu. Postup, který by chybu obešel bez aktualizace, podle výrobce neexistuje.
Co dělat: aktualizujte ASA na 9.16.4.104, 9.18.4.96, 9.20.4.50, 9.22.3.200, 9.23.1.48 nebo 9.24.1.27 podle větve, FTD na 7.0.11, 7.2.13, 7.4.9, 7.6.7, 7.7.14, 10.0.3 nebo 10.1.1. Nejdřív si ověřte, jestli se vás chyba týká: hledejte v konfiguraci webvpn a u tunnel groups nastavení secondary-authentication-server-group. Když aktualizaci hned nasadit nejde, Cisco nabízí zmírnění, tedy vypnout sekundární autentizaci u uživatelských tunnel groups nebo u skupiny DefaultWEBVPNGroup. Berte to jako krajní krok na pár dní, protože tím vzdálený přístup oslabíte.
3. VMware ESX, správce může provést operace bez záznamu v logu
CVE-2026-41709 · CVSS 2,7 · aktivně zneužíváno · záplata k dispozici
VMware ESX je hypervizor, tedy software, na kterém běží virtuální servery. V českých firmách na něm často stojí celá serverovna včetně domény a záloh.
Chyba je v nedostatečném logování. Broadcom uvádí, že útočník s oprávněním správce může provést některé operace tak, že se o nich nepořídí záznam. Hodnocení je proto nízké, CVSS 2,7, a sama chyba není cestou do prostředí: útočník už musí mít přístup správce. Chybu nahlásil Ian Barton z firmy CrowdStrike.
Je to horší, než vypadá, protože log je to, z čeho se incident vyšetřuje. Kdo získá přihlašovací údaje správce, může se v prostředí pohybovat s menší stopou a obránci pak nemají z čeho rekonstruovat, co se stalo. Že chyba není jen teoretická, ukazuje zařazení do katalogu KEV 28. října s termínem pro americké federální úřady 11. listopadu. Opravy jsou přitom k dispozici dlouho: oznámení VMSA-2026-0006 vyšlo 29. července 2026 a Broadcom ho aktualizoval 19. srpna.
Co dělat: nasaďte ESX 9.1.0.0-25370933, 9.0.2.0100-25595025 nebo ESXi 8.0 U3j (build 25429389), u VMware Cloud Foundation větve 5.x verzi 5.2.4. Když to hned nejde, snižte počet účtů s oprávněním správce hypervizoru a posílejte logy z ESX do externího sběrného místa přes syslog, aby záznamy nezůstávaly jen na zařízení, které může útočník ovládat.
Souhrn priorit
| Zranitelnost | Dopad | Zneužíváno | Záplata | Priorita |
|---|---|---|---|---|
| GitLab CVE-2026-97229 | Spuštění kódu na serveru bez přihlášení | Ano, KEV od 29. 10. 2026 | 19.5.1, 19.4.3, 19.3.6, 19.2.9 a starší větve | Okamžitě |
| Cisco ASA a FTD CVE-2026-76418 | Restart firewallu, nedostupnost VPN | Ano, KEV od 29. 10. 2026 | ASA 9.24.1.27 a další, FTD 7.7.14 a další | Okamžitě |
| VMware ESX CVE-2026-41709 | Operace správce bez záznamu v logu | Ano, KEV od 28. 10. 2026 | ESXi 8.0 U3j, ESX 9.0.2.0100 a 9.1.0.0 | Střední |
Ze světa kybernetické bezpečnosti
Kryptoburza oznámila odčerpání prostředků po kompromitaci notebooku inženýra
Burza Binance oznámila 29. října bezpečnostní incident a preventivně pozastavila vklady a výběry na více sítích, jak uvedl její mluvce pro server TechCrunch. Podle vyjádření firmy pro server Al Jazeera bylo odčerpáno asi 6,3 miliardy dolarů, přičemž asi 3 miliardy dolarů se podařilo zmrazit. Společnost Circle zmrazila asi 800 milionů dolarů, společnost Tether asi 1,56 miliardy dolarů.
Burza uvedla, že ztráty pokryje, že prostředky uživatelů jsou v bezpečí a že spolupracuje s orgány činnými v trestním řízení. Podrobný technický rozbor slíbila zveřejnit po vyšetřování, takže zatím je známý jen prvotní závěr: útočník provedl neautorizované transakce poté, co získal přístup ke kompromitovanému notebooku jednoho z inženýrů burzy. Výše škody se mezi zdroji liší, odhady před vyjádřením firmy byly nižší. Komu útok připsat, zatím žádný úřad ani soud neuvedl.
Projděte, kdo z administrátorů a vývojářů má z běžného pracovního notebooku přístup do produkce a jestli takový přístup vyžaduje oddělené zařízení nebo druhý faktor při každém schválení změny.
Co si z tohoto týdne odnést
Dvě pozorování. Skóre neurčuje pořadí práce: v katalogu zneužívaných chyb skončila tento týden položka s CVSS 10,0 i položka s CVSS 2,7 a u obou je zneužívání doložené. A ve dvou ze tří případů nešlo o novou záplatu, ale o záplatu, která byla k dispozici týdny nebo měsíce. Rozdíl mezi firmami nedělá rychlost vydání opravy výrobcem, ale to, jak dlouho oprava leží nenasazená.
Konkrétní úkol na tento týden: vezměte si tři položky z tabulky priorit a u každé si odpovězte na dvě otázky, jestli produkt máte a v jaké verzi. U GitLabu to je výpis verze instance, u Cisca hledání klíčového slova webvpn a nastavení secondary-authentication-server-group v konfiguraci, u ESX číslo buildu. Termín pro americké federální úřady u GitLabu a Cisca je 1. listopadu a dává rozumnou míru i pro vás.
Nestíháte to sledovat?
Přehled vydáváme každý týden. Sledovat ho je ale jen první krok. Těžší je vědět, které zranitelnosti se týkají konkrétně vás, v jakém pořadí je řešit a kdo za to ve firmě odpovídá.
S tím pomáháme: posouzení bezpečnosti a řízení zranitelností · externí manažer bezpečnosti · výběr a nasazení technologií
Nezávazná konzultace · Řešíte právě incident?
Řekneme vám na rovinu, co má smysl řešit jako první. Úvodní konzultace je bezplatná.
Zdroje: CISA, katalog zneužívaných zranitelností KEV · GitLab, kritické opravy 19.4.2, 19.3.5 a 19.2.8 · GitLab, kritické opravy 19.5.1 a starších větví · CERT-EU, oznámení 2026-019 ke GitLabu · Cisco, oznámení k SSL VPN na ASA a FTD · Broadcom, oznámení VMSA-2026-0006 k VMware ESX · CISA, oznámení ke kritickým chybám v PHP · TechCrunch, pozastavení výběrů na kryptoburze · Al Jazeera, vyjádření burzy k výši škody