Do katalogu zneužívaných zranitelností americké agentury CISA přibyla 28. října 2026 chyba v Linuxovém jádře s označením CVE-2026-46300, známá jako Fragnesia. Útočníci s ní na serveru získávají práva roota poté, co se na něj dostanou přes zranitelné PHP. Oprava je k dispozici od 13. května 2026, hlavní práce je tedy zkontrolovat, jestli máte aktuální jádro.
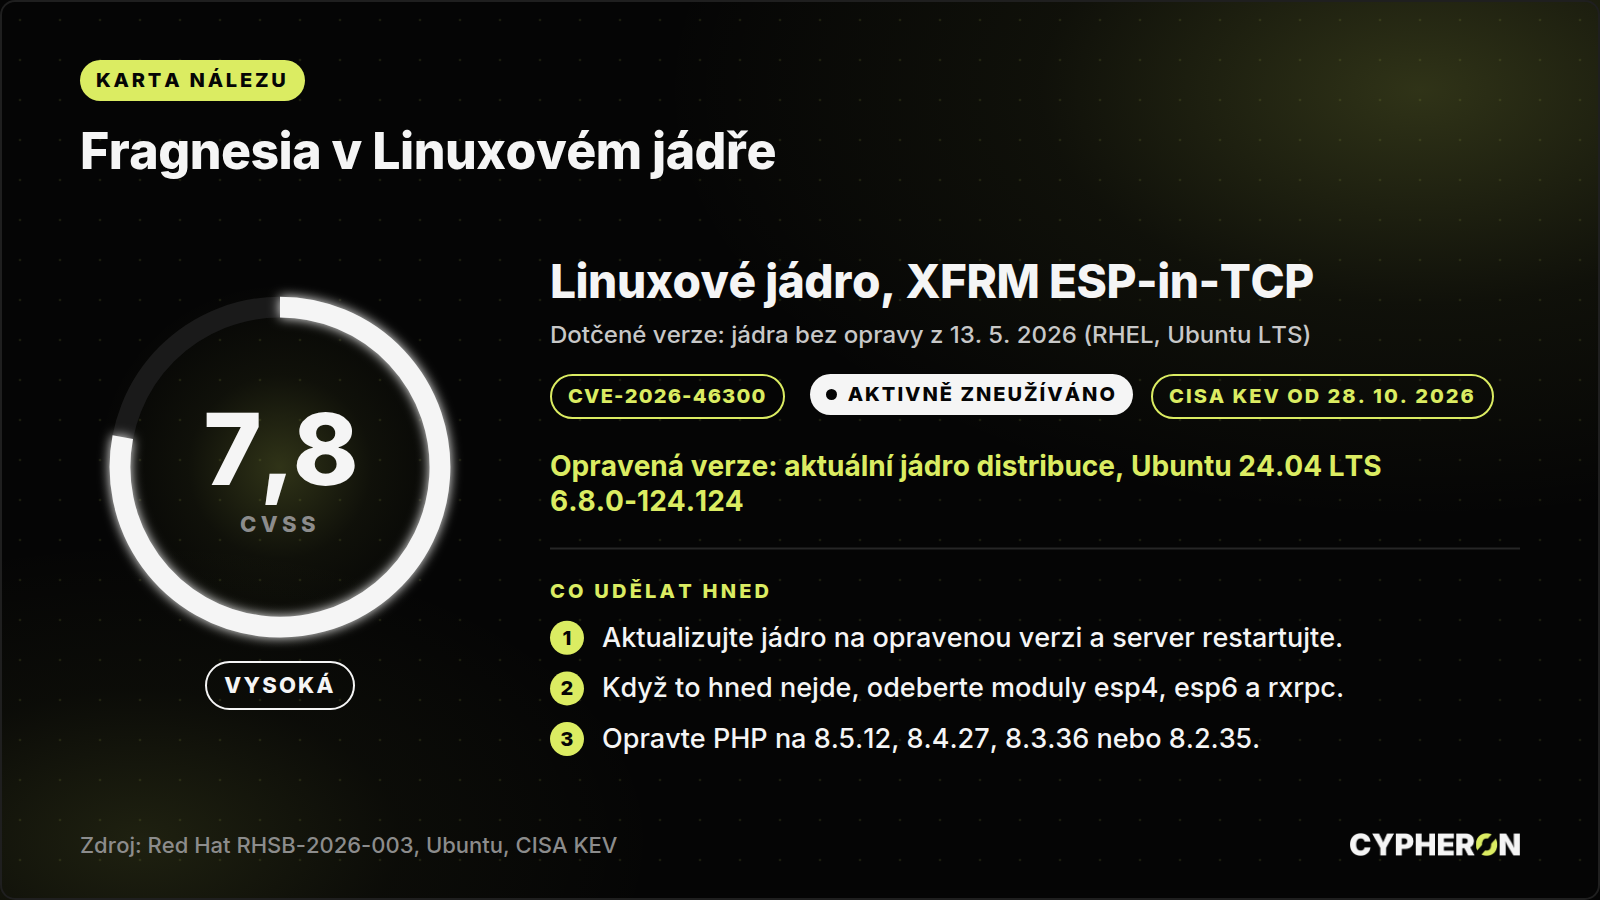
Karta nálezu: Fragnesia v Linuxovém jádře, stav k 29. října 2026.
Co se stalo
Fragnesia je logická chyba v podsystému XFRM ESP-in-TCP, tedy v části jádra, která zpracovává šifrovaná spojení IPsec. Při slučování fragmentů síťových bufferů se ztratí příznak, že stránky paměti patří jinému podsystému. Dešifrování ESP pak zapisuje přímo do stránek page cache, které patří souborům jen pro čtení. Útočník s běžným lokálním účtem tak může přepsat obsah privilegované binárky v paměti a spustit ji s právy roota. Takto chybu popisuje bezpečnostní bulletin Red Hatu RHSB-2026-003 a oznámení Ubuntu, podle kterého jde o triviální lokální eskalaci oprávnění a v některých případech i o útěk z kontejneru.
Chybu zveřejnil 13. května 2026 William Bowling z V12 Security spolu s veřejným ukázkovým exploitem a opravou jádra. Podle analýzy firmy Tenable útok nepotřebuje souběh (race condition) a oprávnění pro práci se síťovým nastavením si útočník obstará přes uživatelské a síťové jmenné prostory, které jsou ve většině distribucí zapnuté. Starší záplaty chyby Dirty Frag tuto variantu neřeší, je potřeba samostatná oprava.
Nové je potvrzené zneužívání. Katalog CISA u Fragnesie uvádí, že se řetězí s dvojicí chyb v PHP (CVE-2026-109618 a CVE-2026-109619, souhrnně PHP2Shell): útočník nejprve bez přihlášení spustí kód přes PHP a nasadí webshell, pak přes jádro získá práva roota a spouští příkazy s plnou kontrolou nad serverem. Úřadům v USA dala CISA na opravu termín 31. října 2026. O vstupní části řetězce jsme psali v článcích PHP vydalo opravu dvou kritických chyb a PHP2Shell: útočníci pronikli do sítě a do dvou hodin měli hashe hesel a MFA tajemství.
Skóre CVSS je 7,8, Red Hat chybu hodnotí jako Important a Ubuntu jako High. Nižší hodnocení je dané tím, že útočník potřebuje lokální účet. V řetězci s PHP2Shellem si ho ale obstará sám, a proto má smysl řešit obě věci společně.
Týká se vás to?
Zasažené jsou servery s Linuxovým jádrem bez opravy z 13. května 2026. Red Hat uvádí jako zasažené Red Hat Enterprise Linux 8, 9 a 10 a opravy vydal pro všechny podporované verze. Aktualizovat jádro je potřeba i u produktů, které na něm staví, tedy například u OpenShiftu, OpenStacku a RHEL CoreOS.
U Ubuntu je chyba opravená v jádrech 5.15.0-181.191 pro 22.04 LTS, 6.8.0-124.124 pro 24.04 LTS, 6.17.0-35.35 pro 25.10 a 7.0.0-22.22 pro 26.04 LTS. Ubuntu 20.04 LTS a starší nejsou v základním jádře zasažené, pro jádro linux-hwe-5.15 na 20.04 je oprava 5.15.0-181.191~20.04.1 dostupná s Ubuntu Pro. AlmaLinux má podle přehledu Tenable opravená jádra 4.18.0-553.124.2.el8_10, 5.14.0-611.54.4.el9_7 a 6.12.0-124.56.2.el10_1. Amazon Linux zasažený není, protože modul espintcp nedodává. U ostatních distribucí si stav ověřte v jejich evidenci zranitelností.
Jak zjistíte, jestli se vás to týká:
- Verzi jádra vypíše příkaz
uname -r. Porovnejte ji s opravenou verzí své distribuce. - Zavedené moduly vypíše
lsmod. Hledejte esp4, esp6 a rxrpc. - U kontejnerů rozhoduje jádro hostitele, ne obraz kontejneru.
Nejvíc ohrožené jsou servery, na kterých běží z internetu dostupná aplikace v PHP, a servery, kam má přístup víc lidí nebo na nichž běží cizí kód.
Co udělat hned
- Aktualizujte jádro na opravenou verzi své distribuce a server restartujte. Bez restartu nové jádro neběží.
- Když aktualizace hned nejde, použijte dočasné opatření, které doporučuje Red Hat i Tenable: odeberte moduly esp4, esp6 a rxrpc a zakažte jejich zavedení souborem v
/etc/modprobe.d. Pokud server používá IPsec, přijde tím o šifrovaná spojení. Ověřte to předem. - Opravte PHP, protože je vstupním bodem celého řetězce. Opravené verze jsou 8.5.12, 8.4.27, 8.3.36 a 8.2.35.
- Omezte lokální přístup. Red Hat doporučuje držet SELinux v režimu enforcing, spouštět služby pod neprivilegovaným účtem a zúžit okruh lidí a nástrojů, které se na server dostanou.
Jak poznat, že už jste napadení
Výrobci k samotné chybě v jádře žádné indikátory kompromitace nezveřejnili. Podle analýzy Tenable se binárka na disku nemění, přepsaná je jen její kopie v page cache, a po restartu nebo vyprázdnění cache se chování vrátí do normálu. Kontrola kontrolních součtů souborů na disku proto tento útok neodhalí.
Hledejte vstupní bod a následky: neznámé soubory PHP v adresářích webové aplikace, neobvyklé požadavky v logu webového serveru, nové lokální účty, nové klíče SSH a přihlášení k systémovým účtům. Pokud na známky průniku narazíte, postupujte podle svého plánu reakce na incidenty. Když žádný nemáte, pomůže stránka pro situaci, kdy právě řešíte incident.
Nestíháte to sledovat?
Sledovat zranitelnosti a rozhodovat, co opravit hned a co může počkat, je práce, která se dá předat. Děláme externí vedení bezpečnosti pro firmy, které mají IT, ale nemají vlastní bezpečnostní tým: hlídáme zranitelnosti v tom, co opravdu používáte, a dáváme k nim konkrétní doporučení. Podrobnosti jsou na stránce Externí manažer bezpečnosti, úvodní konzultace je bezplatná a sejít se dá i přes kontaktní stránku.
Zdroje: Katalog zneužívaných zranitelností CISA, zařazení CVE-2026-46300 dne 28. října 2026 · Red Hat, bulletin RHSB-2026-003, popis chyby a dočasná opatření · Red Hat, karta CVE-2026-46300, skóre CVSS a dopad · Ubuntu, CVE-2026-46300, opravené verze jádra · kernel.org, oprava v jádře · NVD, CVE-2026-46300 · Tenable, FAQ k Fragnesii, zveřejnění a dočasné opatření