Většina organizací začíná stejně. Někde je seznam serverů z inventáře, jinde tabulka aplikací a u nejdůležitějších systémů chybí právě to, co po vás zákon chce doložit: kdo za aktivum odpovídá, na čem závisí a jak dlouho smí být mimo provoz. Tabulky přitom nikdo neaktualizuje, protože je to práce, která se nikde neukáže.
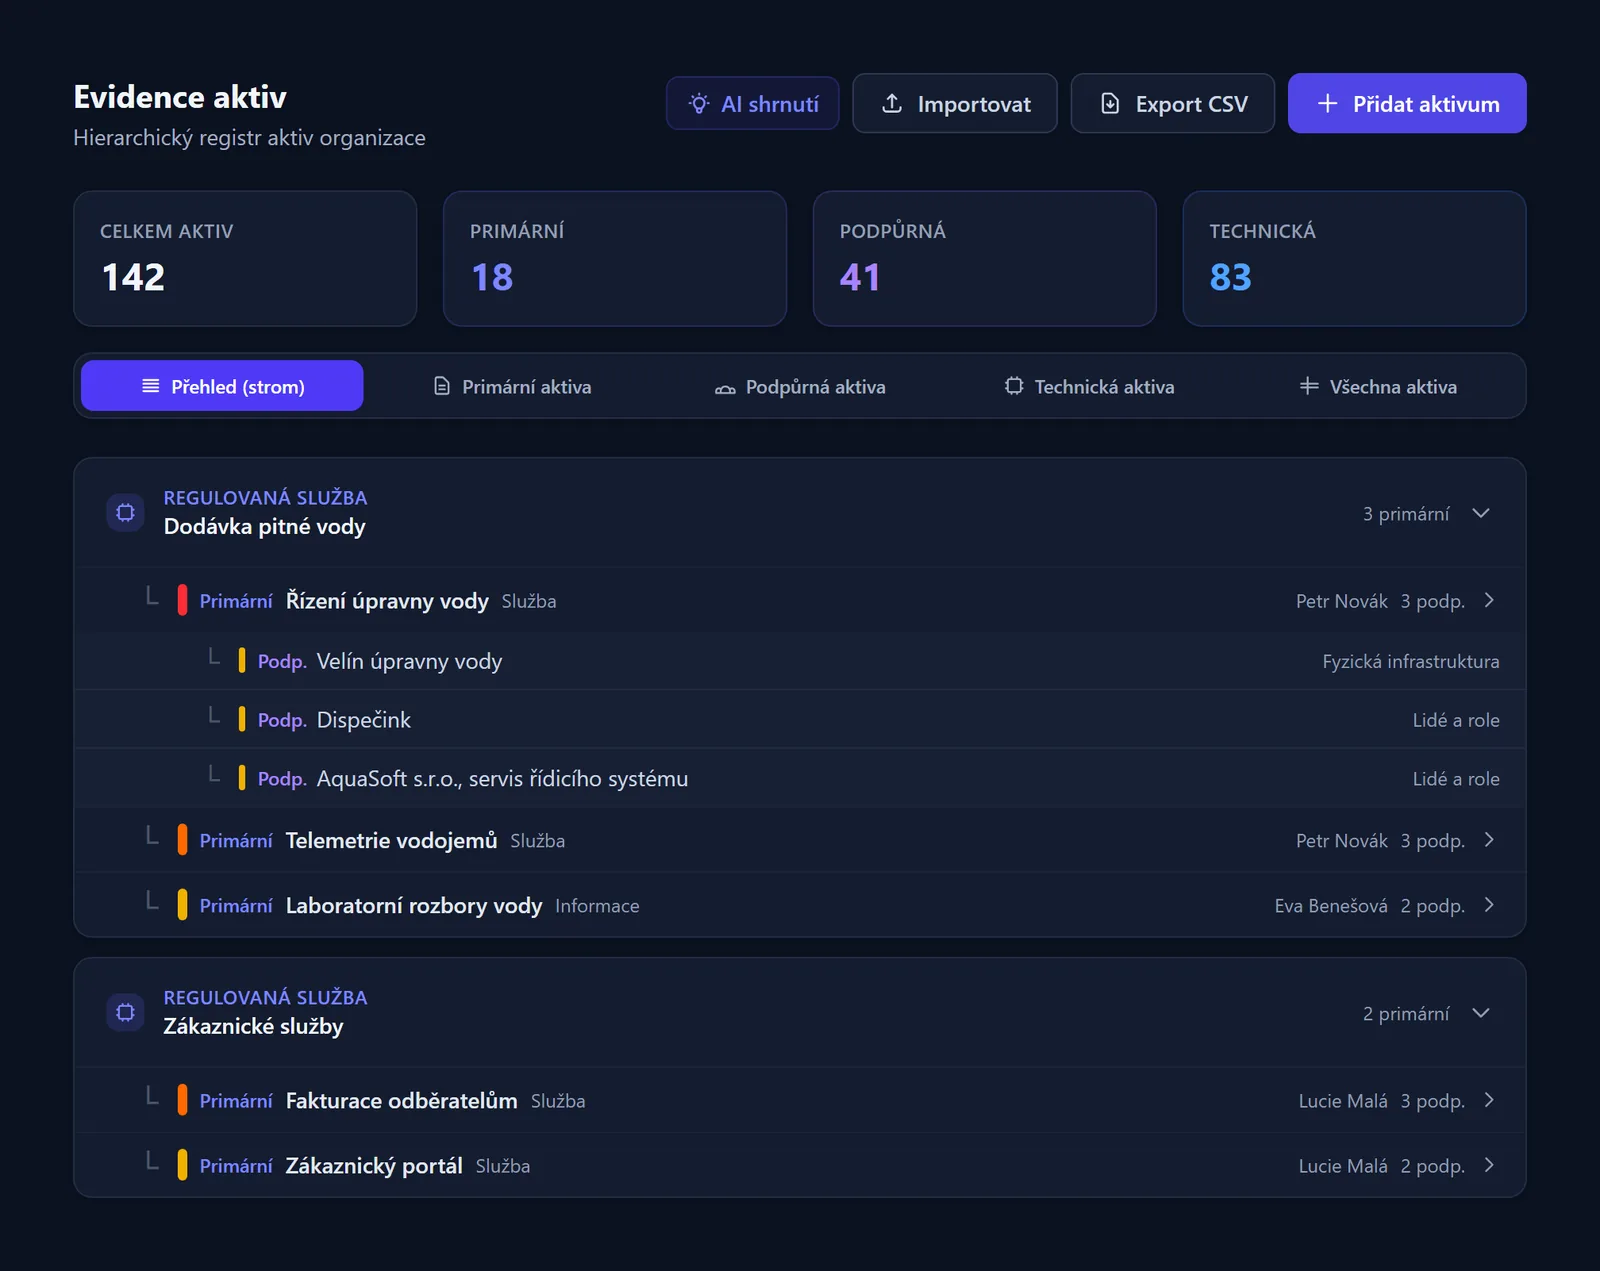
Strom aktiv ve vzorové organizaci: regulovaná služba, primární a podpůrná aktiva.
Co se ptají lidé, kteří s evidencí začínají
Tyhle otázky slýcháme nejčastěji, když se organizace pouští do evidence aktiv.
- Kde vůbec začít a co všechno musíme evidovat?
- Jak určíme, které systémy jsou důležité, a aby to obstálo při kontrole?
- Jak doložíme, že jsme analýzu dopadů opravdu udělali a vedení se s ní seznámilo?
- Kdo to má udržovat aktuální, když na to nemáme člověka na plný úvazek?
Observa na to odpovídá takto.
Co chce zákon a co DORA
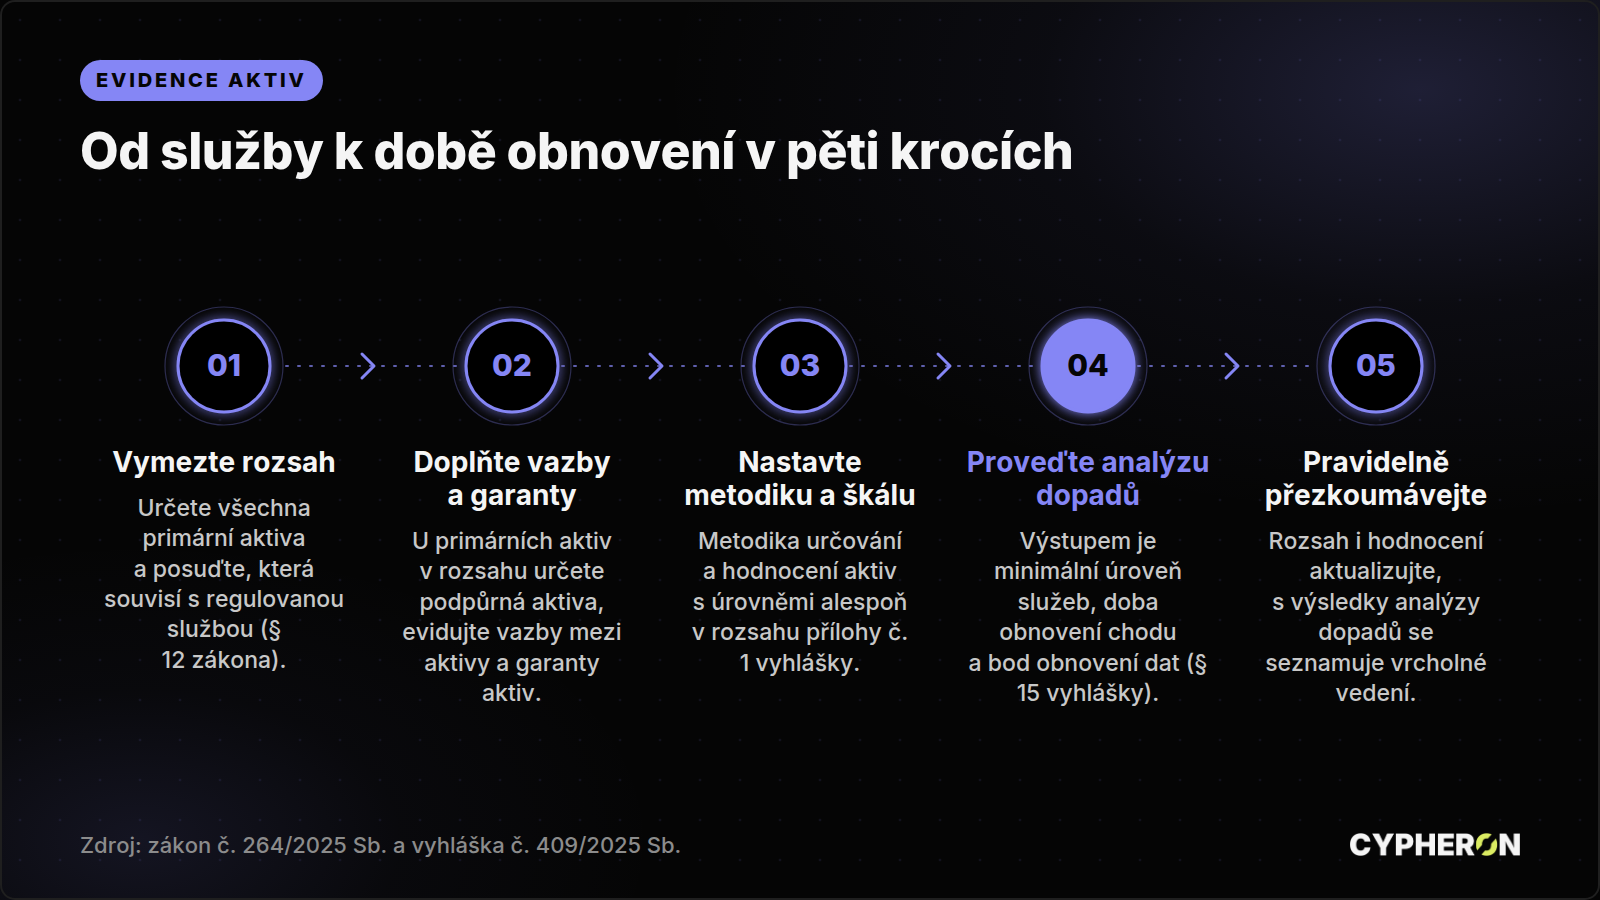
Zákon č. 264/2025 Sb. o kybernetické bezpečnosti platí od 1. listopadu 2025. V § 12 po poskytovateli regulované služby žádá, aby vymezil rozsah řízení kybernetické bezpečnosti: určil všechna primární aktiva, posoudil, která souvisí s regulovanou službou, a u nich určil aktiva podpůrná. Evidovat musí aktiva v rozsahu i ta primární aktiva, která z rozsahu vyjmul, včetně důvodu. Rozsah je potřeba pravidelně přezkoumávat a aktualizovat. Řízení aktiv je samostatné bezpečnostní opatření v obou režimech povinností (§ 14 odst. 1 a 2 zákona).
Podrobnosti pro vyšší režim stanoví vyhláška č. 409/2025 Sb. Její § 7 chce metodiku pro určování aktiv a metodiku pro hodnocení aktiv včetně úrovní, a to alespoň v rozsahu přílohy č. 1 vyhlášky. Dále evidenci garantů aktiv, hodnocení primárních aktiv z hlediska důvěrnosti, integrity a dostupnosti, evidenci vazeb mezi aktivy a hodnocení podpůrných aktiv, které z těchto vazeb vychází. Pro jednotlivé úrovně aktiv je pak nutné stanovit pravidla ochrany, od manipulace s aktivy až po likvidaci nosičů dat.
Analýza dopadů je v § 15 vyhlášky, tedy v řízení kontinuity činností. Organizace stanoví metodiku, provede analýzu dopadů, zohlední v ní hodnocení rizik a na jejím základě určí minimální úroveň služeb, dobu obnovení chodu a bod obnovení dat. S výsledky analýzy dopadů se vrcholné vedení prokazatelně seznamuje (§ 4 odst. 2 vyhlášky). Pro nižší režim upravuje rozsah opatření vyhláška č. 410/2025 Sb.
Finanční instituce pod nařízením DORA řeší totéž jinými slovy. V rámci řízení rizik v oblasti informačních a komunikačních technologií musí mít přehled o svých informačních aktivech a závislostech a určit, které funkce jsou zásadní nebo důležité. U poskytovatelů služeb IKT, kteří takovou funkci podporují, pak nařízení žádá zvláštní smluvní náležitosti (článek 30 nařízení DORA). Jestli konkrétní povinnost dopadá na vaši organizaci, posuzuje vždy ona sama, případně s právní podporou.
Jak evidenci vede Observa
Čtyři úrovně a pojmy, které používáte vy
Evidence má v Observě čtyři úrovně. Nejvýš stojí služba, kterou organizace poskytuje, a ta musí mít garanta. Pod ní jsou primární aktiva, tedy informační systémy, aplikace a data s přímou vazbou na službu. Na nich závisí podpůrná aktiva (infrastruktura, prostředí, lidé, dodavatelé) a technická aktiva, tedy hardware, software a síťové prvky. Názvy úrovní se řídí pojmy, které máte zavedené: úřední pojmy zákona, pojmy nařízení DORA, pojmy normy ISO/IEC 27001, nebo prostě srozumitelná čeština. Volbu má organizace i každý uživatel pro své obrazovky a reporty se jí drží.
Mapa vazeb místo dohadování
U služby i u jednotlivého aktiva je mapa vazeb: graf, co na čem závisí, s filtrem typu vazby a seznamem vazeb s vysvětlením. Právě tohle je obvykle první věc, kterou po vás bude chtít auditor i kolega z provozu, když se rozhoduje, co se smí restartovat v pracovní době.
Hodnocení aktiv a analýza dopadů
Primární aktiva se klasifikují z hlediska důvěrnosti, integrity a dostupnosti. Čtvrtou osu, hodnověrnost, má Observa zapnutou automaticky u organizací se službou podle § 18 odst. 1 zákona a u služeb vytvářejících důvěru, ostatní si ji mohou zapnout. Podpůrná a technická aktiva přebírají nejpřísnější hodnoty z navázaných primárních aktiv, dědění jde vypnout. Škála má tři, čtyři nebo pět úrovní s vlastními názvy, výchozí jsou čtyři podle přílohy č. 1 vyhlášky.
Hodnocení dopadů probíhá u primárních aktiv podle metodiky vyhlášky nebo podle ISO. Observa se ptá na dopad úniku a změny dat ve scénářích, na doby výpadku a ztráty dat pro jednotlivé úrovně dopadu a na maximální tolerovatelnou dobu výpadku. Výsledek je návrh, který se po potvrzení zapíše do aktiva. Odchylku od návrhu lze uložit jen s odůvodněním, takže v dokumentaci zůstane, proč se rozhodlo jinak. Provozní parametry RTO a RPO (za jak dlouho se má systém obnovit a kolik dat smí chybět) se dědí z nadřazených aktiv a služeb, SLA dostupnosti se eviduje u aktiva.
Dokumenty, plány obnovy a přístupy
K aktivům patří dokumenty s verzemi, schválením a datem revize: nahrané soubory, technický design aplikace generovaný z evidence, runbooky obnovy a kontinuity, exit strategie k dodavateli a záznamy o testech plánů. Výstup je do PDF a DOCX. V záložce Přístupy je vidět, kdo, pod jakým účtem, jakým druhem přístupu a do kdy k aktivu přistupuje. Jde o evidenci, přístupy Observa nevynucuje. U podpůrných a technických aktiv se eviduje model provozu, země a region dat, záloha a replika, z toho vznikají přehledy Kde jsou naše data a Předání mimo EHP. Aktivum s historií se nemaže, ale vyřadí do stavu Odstavené s důvodem a jde obnovit.
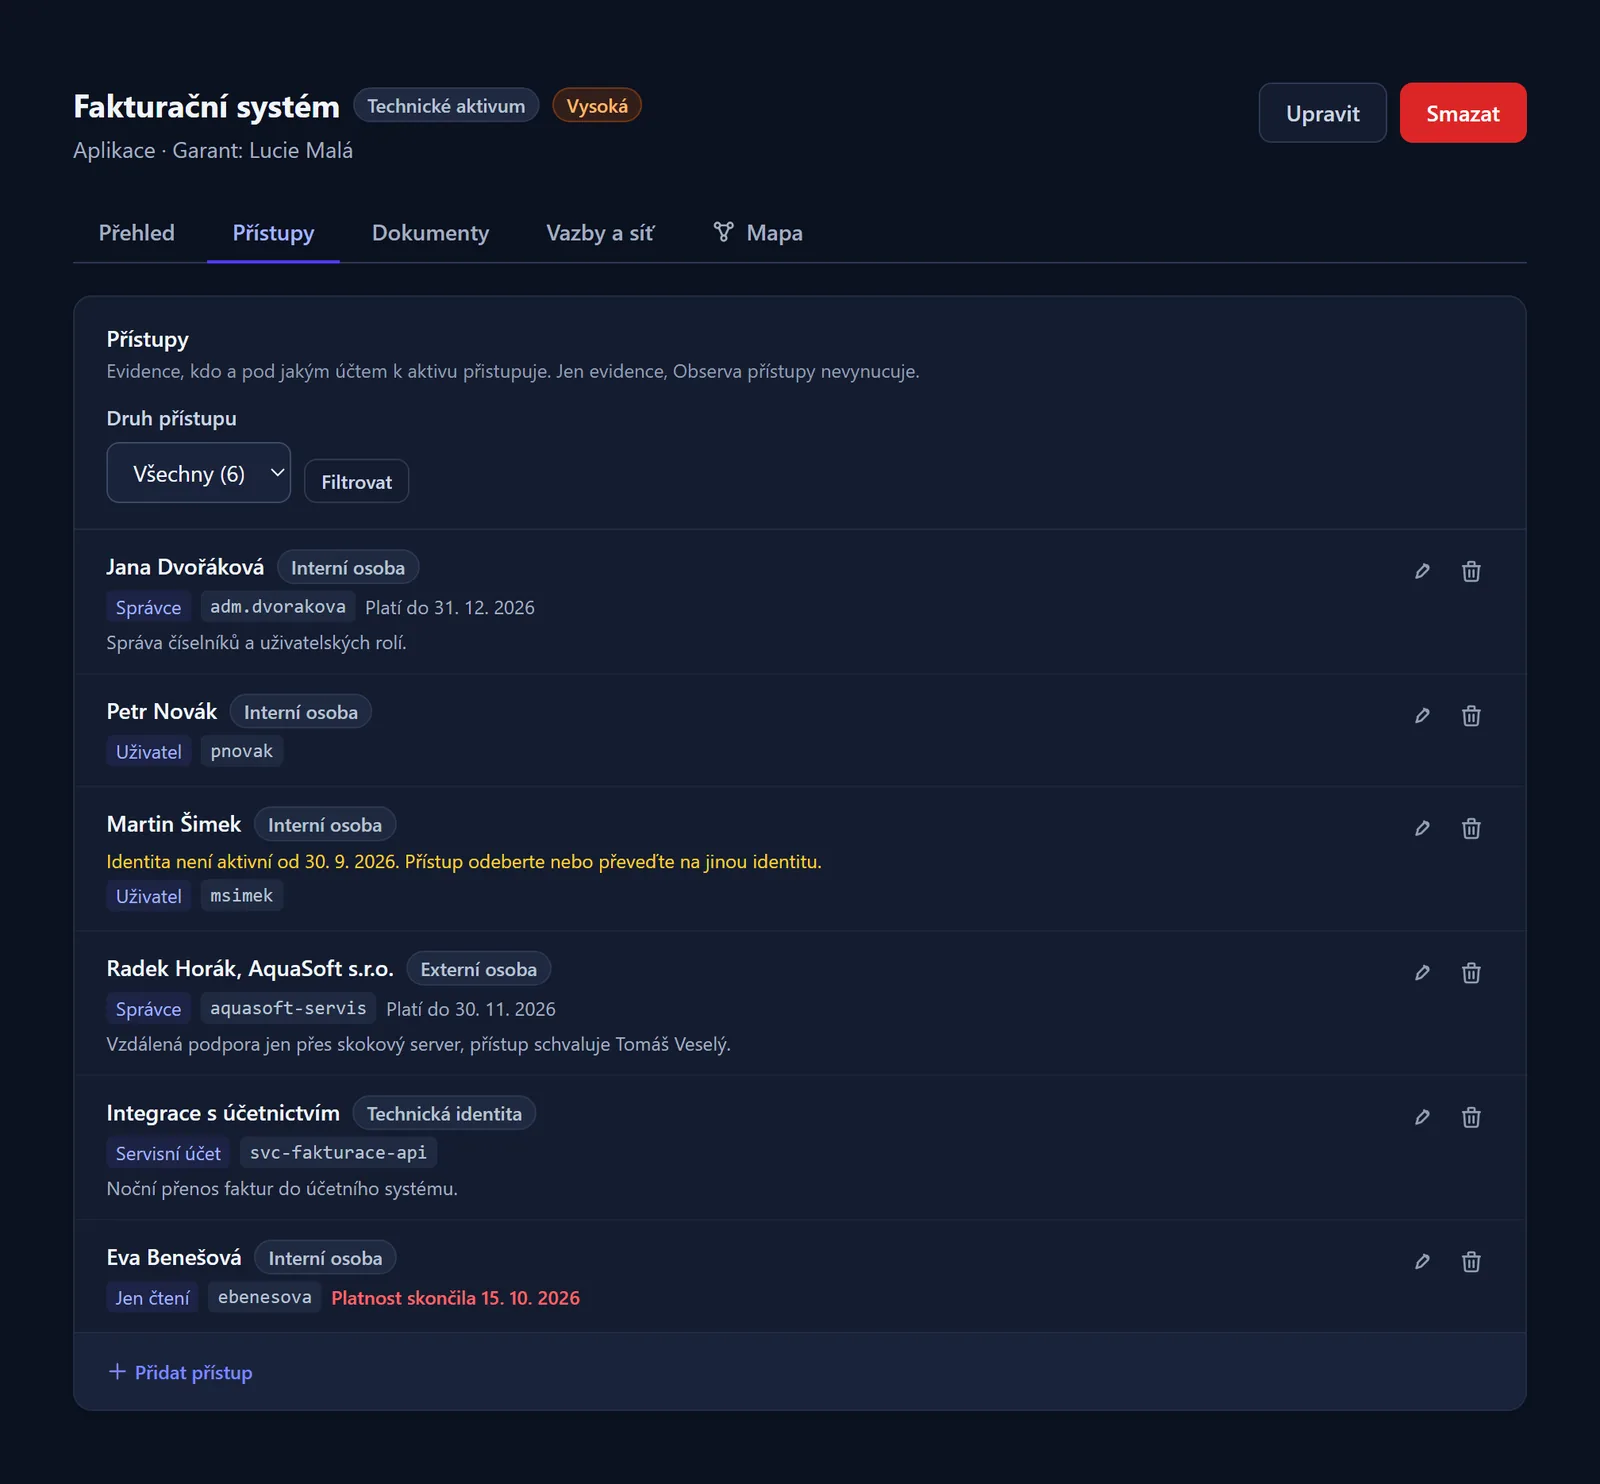
Záložka Přístupy u aktiva: kdo, pod jakým účtem a do kdy k němu přistupuje.
Co Observa udělá sama
- Zakládá rizika z nedostatků evidence. Nalezená zranitelnost na aktivu, přečerpaná nebo propadlá licence i nesoulad zvolené škály s vyhláškou vedou k automaticky identifikovanému riziku. Riziko nesouladu škály se po návratu k souladu samo uzavře.
- Propojuje rámce hodnocení. Odpověď v jednom rámci navrhne odpověď u příbuzných požadavků jiných rámců a uživatel ji přijme nebo odmítne. Aplikace má 11 rámců, 970+ požadavků a přes 1 800 vazeb mezi nimi. Mapování mezi rámci je v tarifu Enterprise.
- Zadá úkol tomu, kdo s tím může něco udělat. Ze zranitelnosti na aktivu vznikne úkol pro vlastníka aktiva s lhůtou podle závažnosti. Upozornění hlídají i blížící se revize dokumentů a končící certifikáty.
- Odvodí dopad určení zásadní funkce podle DORA. Dodavatelé, kteří funkci podporují přístupem nebo aktivem, podporu zásadní funkce převezmou a garant poskytovatele dostane úkol doplnit smluvní náležitosti podle nařízení.
- Dědí hodnoty tam, kam patří. Podpůrná a technická aktiva si vezmou nejpřísnější klasifikaci z primárních aktiv, RTO a RPO se dědí z nadřazených záznamů. U služeb s klíčovými rolemi Observa upozorní, když má role jediného nositele.
Rozhoduje vždy člověk. Observa návrh připraví a zapíše do historie, kdo ho potvrdil.
Napojení na vaše systémy
Rychlý start obvykle znamená import ze sešitu Excelu nebo CSV se šablonou a kontrolou souboru, která nejdřív ukáže, co se založí, změní a přeskočí. Import, export CSV a PDF reporty jsou od tarifu Starter. REST API je od tarifu Professional: nové servery z vaší správy inventáře se do evidence dostanou samy a nálezy ze skenerů zranitelností (Nessus, Qualys, OpenVAS) se dají importovat bez duplicit. V tarifu Enterprise přidává jednotné přihlášení a SCIM to, že se účty lidí zakládají a ruší podle firemního adresáře, takže u přístupů k aktivům nezůstávají identity, které už ve firmě nikdo nemá.
Bezpečnost, jednoduchost a přehlednost
Data jsou šifrovaná při přenosu i v klidu včetně databáze, soubory a přílohy klíčem každé organizace, organizace jsou od sebe oddělené a dvoufázové ověření je ve všech tarifech. Provoz je v datových centrech v Evropské unii a každá změna záznamu je v auditní stopě. Jednoduchost znamená, že regulatorní profil organizace sám určí, které požadavky, metodiky a lhůty se na vás vztahují, a že na začátku pomůže průvodce, šablony importu a nápověda v aplikaci. Přehlednost je v tom, že služby, aktiva, vazby, hodnocení i doklady jsou na jednom místě a report pro vedení nebo auditora vznikne klepnutím.
Co z toho máte
Evidence, která se dá udržovat, protože se o část práce stará aplikace. Doložitelné hodnocení aktiv a analýza dopadů s odůvodněnými odchylkami. Mapa závislostí, podle které se dá rozhodovat při incidentu i při plánování odstávky. A podklady pro audit nebo kontrolu připravené průběžně, ne tři týdny před termínem.
Časté otázky
V jakém tarifu evidence aktiv je
Ve všech, včetně vyzkoušení na 7 dní. Počet služeb a aktiv je podle tarifu omezený, v tarifu Enterprise bez omezení. Ceník Observy začíná na 2 990 Kč měsíčně. Ceny jsou uvedeny bez DPH.
Můžeme data přenést z tabulek, které už máme
Ano. Aktiva a služby se importují ze sešitu Excelu nebo CSV podle šablony, od tarifu Starter. Kontrola souboru předem ukáže, co se založí a co se změní.
Kdo s evidencí pracuje
Přispěvatel aktiva zakládá, upravuje a importuje. Manažer vyřazuje a obnovuje záznamy. Správce modulu spravuje číselníky, škálu a metodiku hodnocení dopadů. Uživatel s oprávněním jen ke službě vidí aktiva své služby, garant a vlastník vidí své záznamy.
Musíme používat pojmy ze zákona
Ne. Organizace si zvolí pojmy zákona, nařízení DORA, normy ISO/IEC 27001, nebo srozumitelné pojmy. Reporty, exporty a e-maily se řídí volbou organizace.
Jak dlouho trvá začít
První službu, několik primárních aktiv a jejich vazby zvládnete ve zkušební verzi během jednoho odpoledne. Hodnocení dopadů má smysl dělat s garanty aktiv, s tím pomáháme i v rámci poradenství k ZKB, NIS2 a DORA.
Vyzkoušejte Observu zdarma
Založte si účet na observa.cypheron.cz/register a vyzkoušejte Observu 7 dní zdarma, bez zadávání karty. Rozsah funkcí a ceny tarifů jsou v ceníku Observy. Máte zájem nebo otázky? Ozvěte se nám a Observu vám ukážeme na vašich vlastních příkladech.
Souvisí s tímto tématem: úvodní článek o Observě, evidence ICT aktiv podle DORA pro menší finanční firmy a naše služba řízení kybernetických rizik.
Příští pondělí se podíváme na dodavatele a dodavatelský řetězec: jak vést registr dodavatelů, doložit jejich posouzení a uhlídat revize smluv.
Zdroje: zákon č. 264/2025 Sb., o kybernetické bezpečnosti, § 12 a § 14 · vyhláška č. 409/2025 Sb., § 4, § 7 a § 15 · vyhláška č. 410/2025 Sb., nižší režim povinností · nařízení (EU) 2022/2554 (DORA) · NÚKIB, metodiky a podpora k zákonu