Kdo nám provozuje účetní systém? Kdo má do naší sítě vzdálený přístup a od kdy? Co o hlášení incidentů stojí ve smlouvě? Odpovědi na tyto tři otázky bývají rozházené mezi účetnictvím, tabulkou u správce sítě a šanonem se smlouvami.
Zákon o kybernetické bezpečnosti i nařízení DORA přitom chtějí, aby organizace měla evidenci dodavatelů srovnanou dopředu, ne až ve chvíli kontroly. Modul Dodavatelé v aplikaci Observa drží dodavatele, jejich smlouvy, přístupy, posouzení a termíny revizí na jednom místě a sám upozorní na to, co v evidenci chybí.
Otázky, které u dodavatelů slýcháme nejčastěji
- Jak doložíme auditorovi, že máme dodavatele posouzené, a ne jen vyfakturované?
- Co přesně musí být ve smlouvě s dodavatelem a jak zjistíme, že to tam opravdu je?
- Kdo z našich dodavatelů je významný a jak mu to máme sdělit?
- Kde leží naše data, když je zpracovává cloudová služba dodavatele?
Observa na ně odpovídá takto.
Co chce předpis
Ve vyšším režimu ZKB řeší dodavatele § 9 vyhlášky č. 409/2025 Sb. Povinná osoba stanoví pravidla pro dodavatele a prokazatelně s nimi dodavatele seznámí, řídí rizika spojená s dodavateli, identifikuje a eviduje významné dodavatele, prokazatelně písemně je o této evidenci informuje, zajistí, aby smlouvy s významnými dodavateli obsahovaly relevantní ustanovení z přílohy č. 5 vyhlášky, a pravidelně přezkoumává plnění těchto smluv. U významných dodavatelů k tomu patří hodnocení rizik před uzavřením smlouvy a pravidelná kontrola zavedených bezpečnostních opatření. Významným dodavatelem vyhláška rozumí toho, kdo poskytuje plnění významné z hlediska kybernetické bezpečnosti regulované služby (§ 2 písm. h).
V nižším režimu je požadavek kratší, ale není žádný. Podle § 3 odst. 5 vyhlášky č. 410/2025 Sb. má povinná osoba při uzavírání smlouvy s dodavatelem zohlednit hrozby a zranitelnosti spojené s tímto dodavatelem a celkovou kvalitu jeho produktů a postupů v oblasti kybernetické bezpečnosti, včetně postupů bezpečného vývoje, a na základě toho zajistit, aby smlouva obsahovala relevantní ujednání z přílohy č. 2 vyhlášky.
Pro finanční instituce platí nařízení DORA. Článek 28 říká, že rizika spojená s poskytovateli služeb IKT jsou součástí rámce řízení rizik IKT, že využití externí služby nepřenáší odpovědnost za plnění nařízení na dodavatele, že instituce vede registr informací o všech smluvních ujednáních o využívání služeb IKT a alespoň jednou ročně o nich podává informaci příslušnému orgánu, a že u služeb podporujících zásadní nebo důležitou funkci má mít doložené strategie ukončení. Článek 29 přidává předběžné posouzení rizika koncentrace a článek 30 stanoví, co musí smlouva obsahovat, přičemž u služeb podporujících zásadní nebo důležitou funkci je výčet podstatně delší. Obdobný požadavek na dodavatele má i norma ISO/IEC 27001.
Zda a v jakém režimu na vás ZKB dopadá, za vás neposoudíme. K prvnímu odhadu pomůže kalkulačka ZKB, s přípravou pak naše služby k ZKB, NIS2 a DORA.
Jak to řeší Observa
Registr dodavatelů, který ukáže stav na jeden pohled
Každý dodavatel má kontakt, garanta, stav spolupráce, kritičnost, rizikovost a úplnost evidence v procentech. Kritičnost se opírá o aktiva, ke kterým má dodavatel přístup nebo vazbu, rizikovost o výsledky posledních dotazníků a o nejvyšší otevřené riziko dodavatele. V seznamu tak hned vidíte, kteří dodavatelé jsou pro vás důležití a u kterých máte mezery.
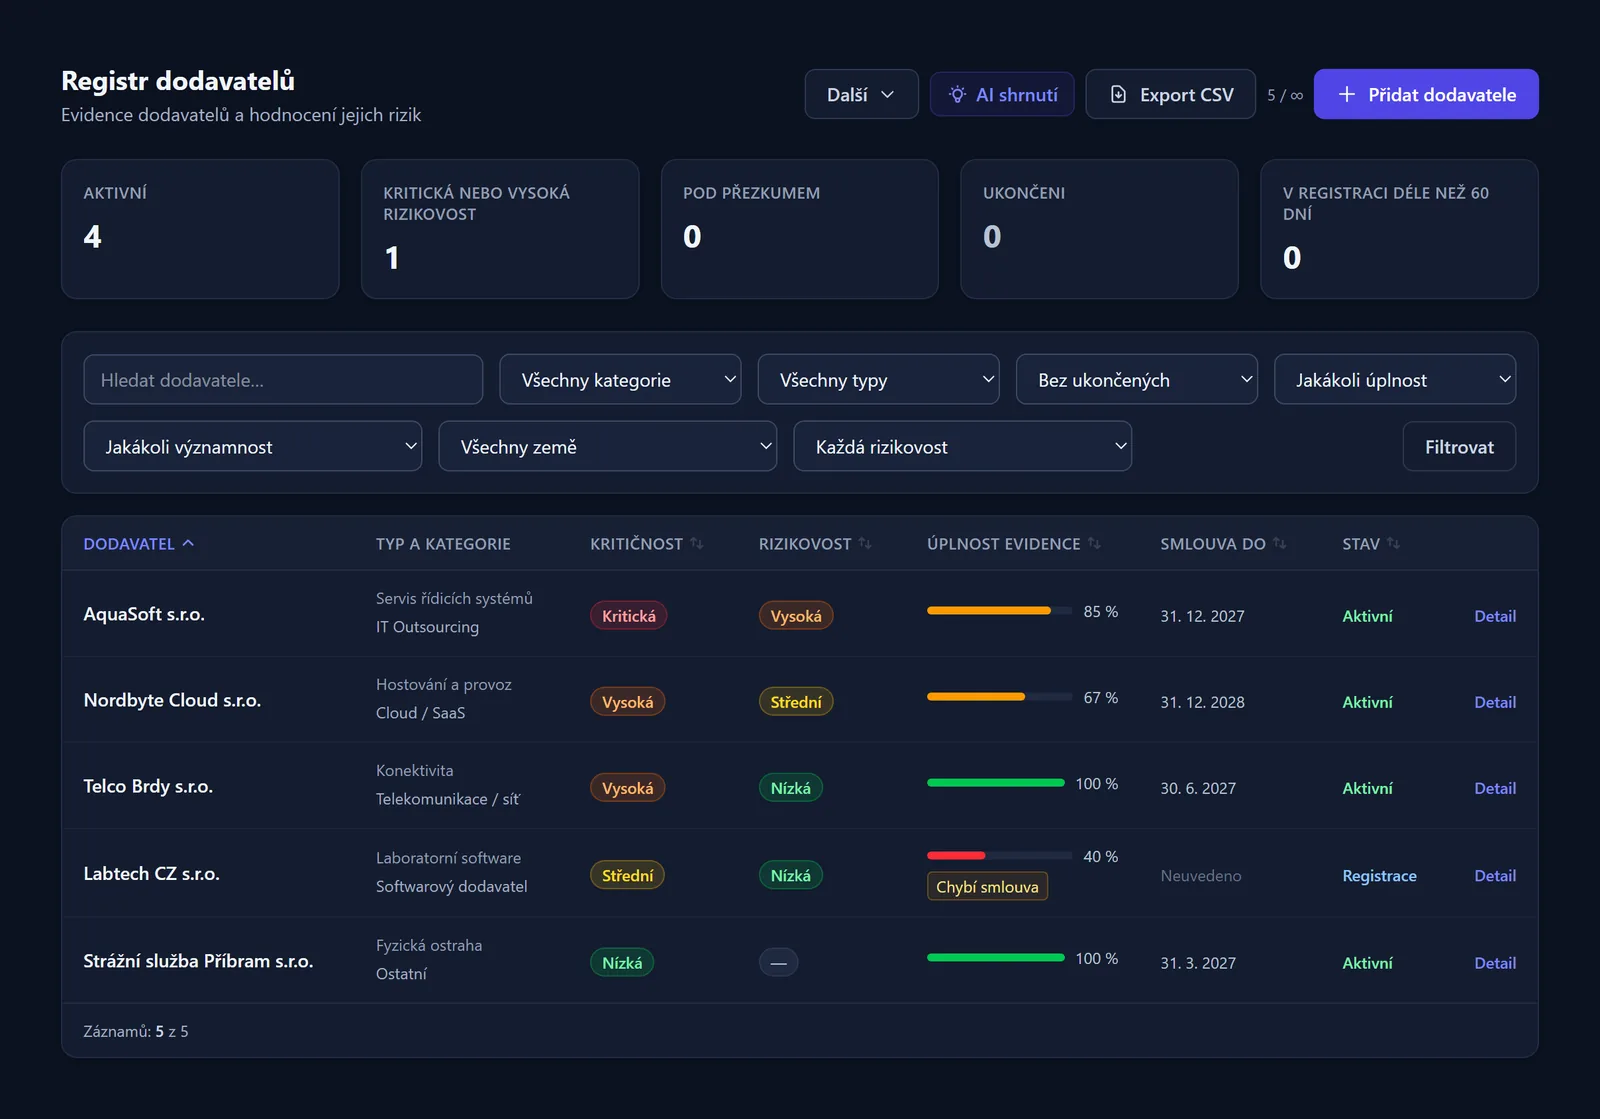
Registr dodavatelů ukazuje kritičnost, rizikovost, úplnost evidence i platnost smlouvy.
Typ dodavatele a charakter spolupráce místo dlouhých formulářů
Dodavatele zařadíte do typu (například SaaS, cloudová infrastruktura, IT outsourcing, vývoj softwaru na zakázku nebo poradenství a audit) a typ předvyplní charakter spolupráce i úrovně požadavků. U charakteru spolupráce evidujete logický a fyzický přístup, důvěrné informace, uchovávání dat a osobní údaje. Podle regulatorního profilu organizace k tomu Observa doplní regulatorní klasifikaci: souvislost s regulovanou službou, významný dodavatel ve vyšším režimu nebo poskytovatel služeb IKT podporující zásadní či důležitou funkci podle DORA.
Šest požadavků na evidenci, u kterých je vidět, co chybí
U každého dodavatele Observa sleduje smlouvu, kontrolní seznam smlouvy, evidenci pracovníků, vazbu na aktiva, řízení přístupů a posouzení dodavatele. Každý požadavek má úroveň Vyžadováno, Doporučeno nebo Nevztahuje se. To, co vyžaduje předpis, je zamčené a nejde to vypnout. U ostatních může manažer snížit úroveň odůvodněnou výjimkou na omezenou dobu, takže je dohledatelné, kdo rozhodl a proč.
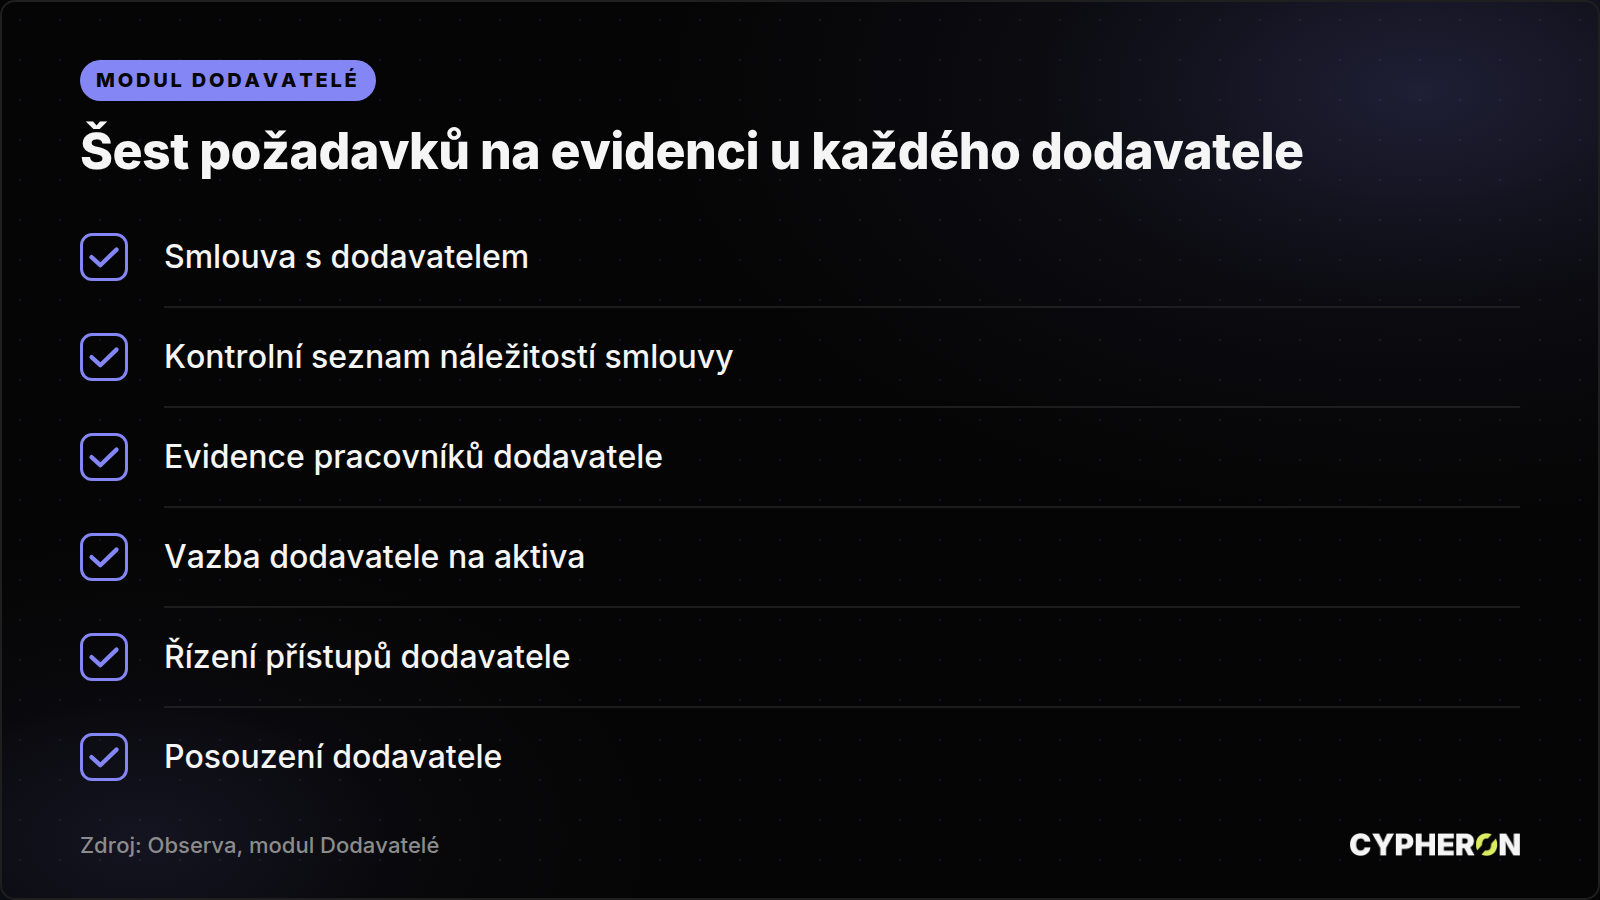
Smlouvy s kontrolním seznamem podle vašeho režimu
Ke smlouvě patří kontrolní seznam náležitostí, který Observa sestaví podle předpisu a režimu organizace: jiný pro vyšší a nižší režim ZKB, jiný podle DORA a delší tam, kde dodavatel podporuje zásadní nebo důležitou funkci. Smlouvu lze poslat ke schválení dvěma skupinám schvalovatelů, zapnout pravidlo čtyř očí a nastavit lhůtu pro schválení. Certifikáty, auditní zprávy, dohody o úrovni služeb, dohody o mlčenlivosti, zpracovatelské smlouvy a standardní smluvní doložky se k dodavateli ukládají s platností, takže propadnutí dokumentu nepřehlédnete.
Dotazníky, které vyplní dodavatel sám
Bezpečnostní dotazník nebo dotazník cloudové služby odejde dodavateli e-mailem s jedinečným odkazem a ověřovacím kódem. Dodavatel nepotřebuje účet v aplikaci. Z odpovědí Observa spočítá index rizika a přepočítá ho na úroveň rizikovosti ve škále, kterou si organizace nastaví.
Pracovníci, přístupy a vazba na aktiva
U dodavatele vedete jeho pracovníky i skupiny pracovníků a jejich přístupy k aktivům, službám nebo celému prostředí. Pracovníci dodavatele jsou zároveň externími osobami v modulu Lidé a identity. Sám dodavatel je navíc podpůrným aktivem v evidenci aktiv, takže je vidět, která primární aktiva a které služby na něm visí.
Země a umístění dat
U každého dodavatele evidujete zemi sídla, místa poskytování služby, uložení a zpracování dat a podpory, roli podle GDPR, účel zpracování, nástroj předání do třetí země, doklad posouzení a další zpracovatele. První tři druhy zemí odpovídají členění registru informací podle DORA. Přehled Předání mimo EHP pak ukáže, kde data opouštějí Evropský hospodářský prostor.
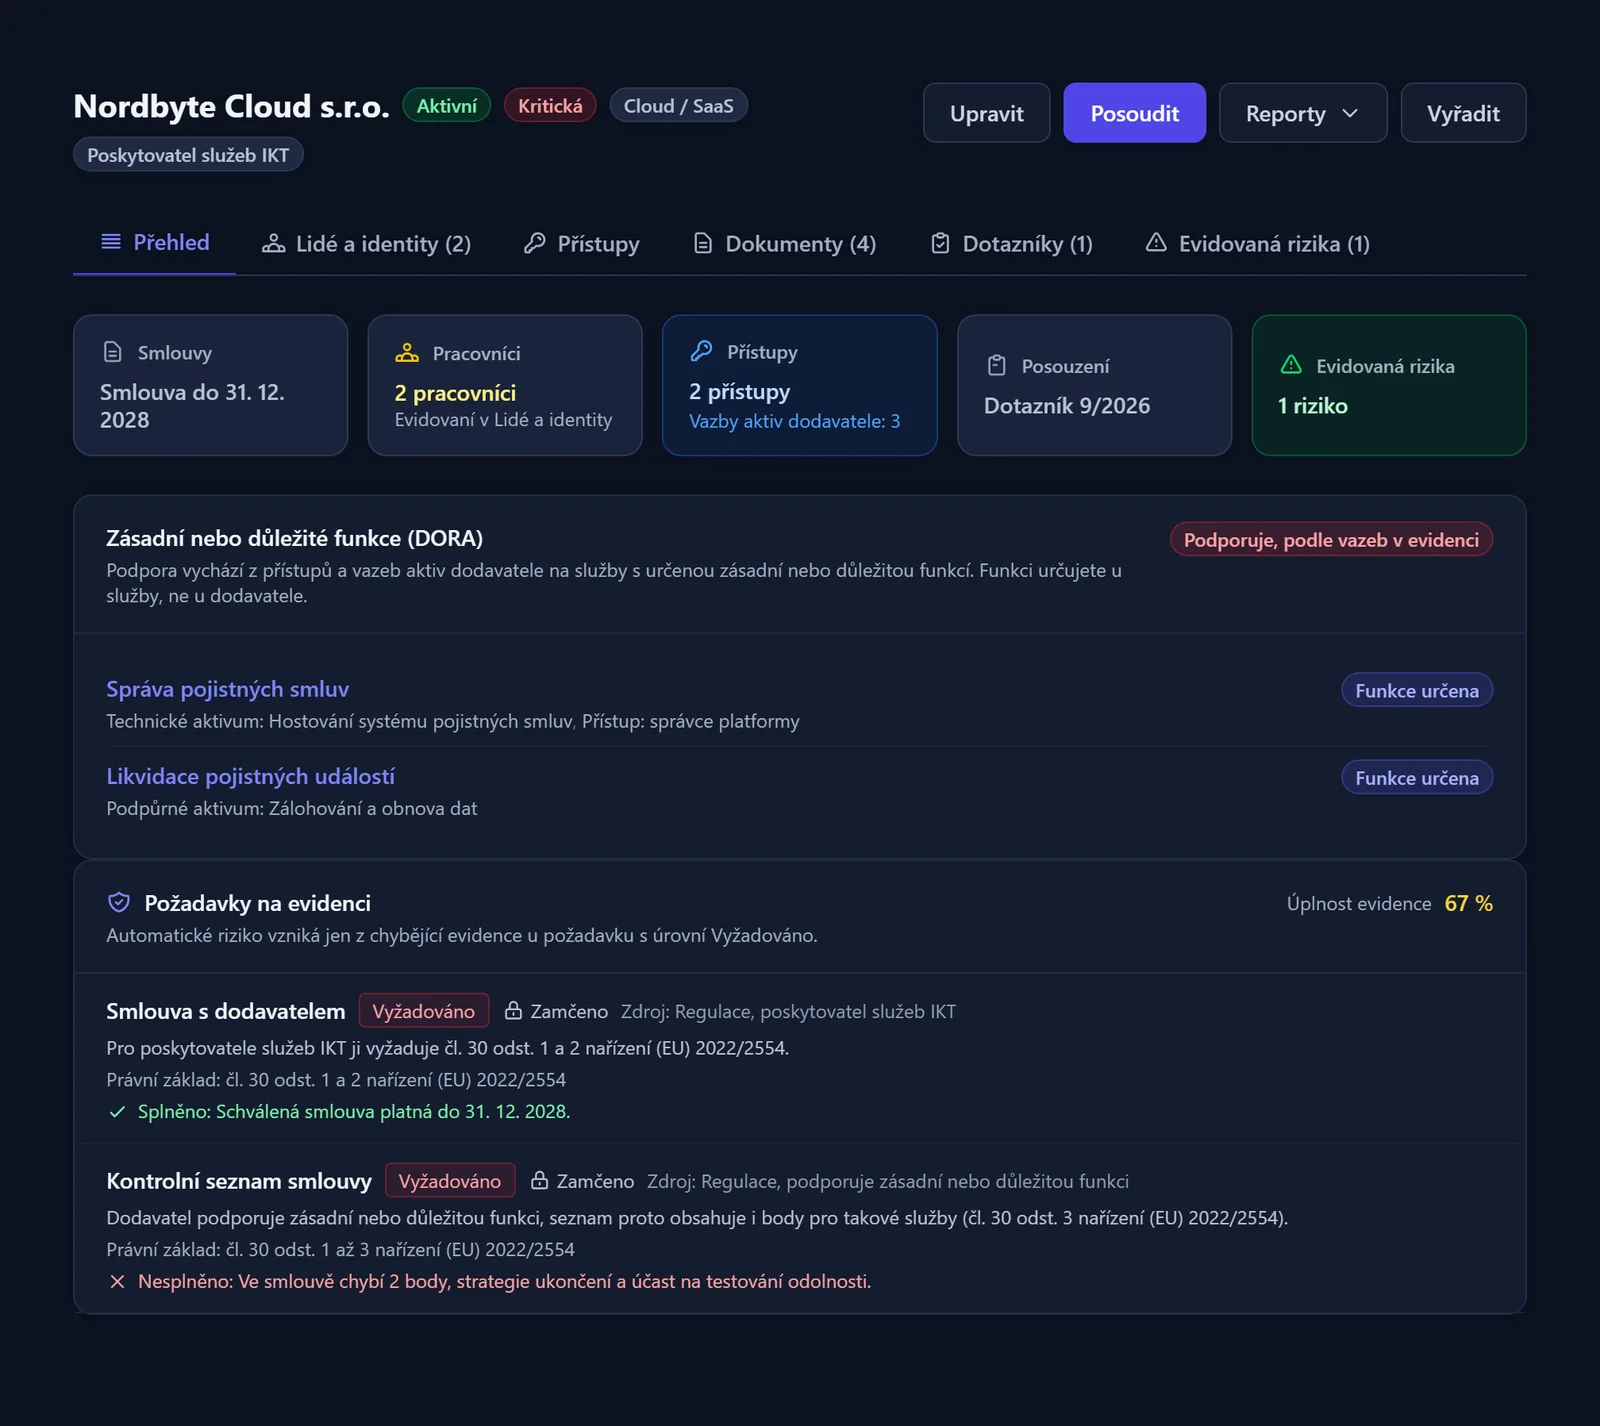
U dodavatele IKT je vidět, které zásadní funkce podporuje a jaké údaje chce DORA evidovat.
Co Observa udělá sama
- Založí riziko z nedostatku v evidenci. Chybí u významného dodavatele smlouva, posouzení nebo evidence přístupů? Riziko vznikne samo, se zdrojem v podpůrném aktivu dodavatele. Když nález zmizí, riziko se samo uzavře. Jak ho zvládnete, rozhodujete vy.
- Hlásí rozpory. Když dodavatel podle charakteru spolupráce uchovává osobní údaje, ale v evidenci nejsou údaje o umístění dat, Observa to označí a založí úkol na doplnění.
- Vede revize. Noční běh zakládá úkoly revizí pracovníků, přístupů, smluv a dotazníků podle nastavených intervalů a dodavatele s propadlou revizí přepne do stavu Pod přezkumem.
- Upozorní na novou povinnost podle DORA. Jakmile z vazeb na aktiva vyplyne, že dodavatel podporuje zásadní nebo důležitou funkci, dostane garant úkol doplnit smluvní náležitosti podle článku 30 odst. 3 nařízení.
- Odvodí požadavky z regulatorního profilu. Profil organizace určí, které požadavky na dodavatele platí, jaký kontrolní seznam má smlouva a jak znějí texty oznámení dodavateli.
- Propojí rámce hodnocení. Odpověď v jednom rámci navrhne odpověď u příbuzných požadavků dalších rámců, takže posouzení dodavatelů neděláte pro ZKB, DORA a ISO zvlášť. Návrh vždy přijme nebo odmítne člověk. Mapování mezi rámci je v tarifu Enterprise.
Napojení na vaše systémy
- REST API (od tarifu Professional): noví dodavatelé z nákupu nebo z ERP se do registru dostanou samy a zpět si přečtete typ, úplnost evidence, významnost z pohledu IKT nebo podporované zásadní funkce. Snížit regulatorní klasifikaci přes API nelze, to se dělá v aplikaci s odůvodněním.
- Import ze sešitu Excelu nebo CSV a export CSV (od tarifu Starter): rychlý start z tabulky, kterou dnes vedete, a export podle nastaveného filtru.
- PDF reporty (od tarifu Starter): souhrnný report dodavatele, report přístupů a report rizik dodavatelů jako podklad pro auditora i pro vedení.
- E-mail mimo aplikaci: dotazníky a formální oznámení dodavatelům s potvrzením přijetí, bez zakládání účtů.
- Jednotné přihlášení a SCIM (jen tarif Enterprise): uživatelé se přihlašují firemní identitou a účty se zakládají a ruší podle firemního adresáře.
- Trust Center: vybrané dodavatele můžete na své veřejné stránce uvést jako subprocesory s veřejnou formulací účelu, takže vaši zákazníci nemusí psát na podporu.
Bezpečnost, jednoduchost a přehlednost
Data jsou šifrovaná při přenosu i v klidu včetně databáze, soubory a přílohy se ukládají šifrované klíčem každé organizace, organizace jsou od sebe oddělené, dvoufázové ověření je ve všech tarifech a každá změna má auditní stopu. Observa běží v datových centrech v Evropské unii. Začátek je jednoduchý: regulatorní profil sám určí, co se na vás vztahuje, dodavatele naimportujete z tabulky, šablony dotazníků a oznámení jsou připravené a nápověda je přímo v aplikaci. A přehled máte na jednom místě, místo tabulek a e-mailů: stav evidence u každého dodavatele, úkoly s termíny, upozornění na blížící se revize a reporty jedním kliknutím.
Co z toho máte
Když se auditor nebo kontrolor zeptá na dodavatele, nemusíte nic sbírat. Posouzení, smlouva s kontrolním seznamem, seznam přístupů a historie revizí jsou u dodavatele pohromadě a jdou vytisknout do PDF. Vedení vidí, kteří dodavatelé jsou kritičtí a kde jsou mezery, bez prosby o aktualizaci tabulky. A mezery se neztratí, protože z nich vznikne riziko a úkol s termínem.
Časté otázky
V jakém tarifu je modul Dodavatelé
Od tarifu Professional. Tarif Starter modul Dodavatelé nemá. Rámce hodnocení ZKB, DORA a GDPR jsou naopak ve všech tarifech a nejsou placeným doplňkem.
Máme dodavatele v Excelu, jak je dostaneme do Observy
Importem ze sešitu Excelu nebo CSV podle připravené šablony. Kontrola souboru vám nejdřív ukáže, co se založí, co se změní a co se přeskočí, teprve pak import proběhne. Import je od tarifu Starter.
Kdo s modulem pracuje
Dodavatele zakládá a upravuje, nahrává smlouvy a posílá dotazníky přispěvatel. Manažer schvaluje, nastavuje výjimky z požadavků, snižuje klasifikaci s odůvodněním a dodavatele ukončuje. Správce modulu spravuje typy dodavatelů a nastavení modulu. Oprávnění se dají nastavit pro každý modul zvlášť.
Umí Observa registr informací pro ČNB
Observa vede údaje dodavatelů v členění registru informací podle DORA, tedy země poskytování služby, uložení a zpracování dat a podporu zásadních funkcí. Samostatný výstup registru ve formátu pro regulátora zatím nemá.
Jak začít
Nastavte regulatorní profil, naimportujte dodavatele z tabulky, u nejdůležitějších doplňte smlouvu a přístupy a zbytek vám Observa nabídne sama jako úkoly. Prvních pár dodavatelů zvládnete během jednoho odpoledne.
Vyzkoušejte Observu zdarma
Observu si můžete vyzkoušet 7 dní zdarma bez zadání karty. Chcete ji vidět na svých datech a souvislostech? Rádi vám ji ukážeme, stačí se ozvat. Modul Dodavatelé je součástí tarifu Professional za 6 490 Kč měsíčně nebo 64 900 Kč při roční fakturaci, Observa začíná na 2 990 Kč měsíčně. Ceny jsou uvedeny bez DPH, celý přehled je v ceníku.
Na čem Observa stojí a jak do sebe moduly zapadají, jsme popsali v úvodním článku o platformě. Příští pondělí se podíváme na incidenty a hlášení: kdy a komu se hlásí, v jakých lhůtách a jak Observa připraví podklad ve struktuře formuláře Portálu NÚKIB.
Zdroje: zákon č. 264/2025 Sb., o kybernetické bezpečnosti · vyhláška č. 409/2025 Sb., § 9 řízení dodavatelů ve vyšším režimu · vyhláška č. 410/2025 Sb., § 3 odst. 5 dodavatelé v nižším režimu · nařízení DORA, články 28 až 30 k rizikům třetích stran