Zákon o kybernetické bezpečnosti (zákon č. 264/2025 Sb.) a jeho vyhlášky už platí, evropskou směrnici NIS2 provádí v Česku právě tento zákon a finanční instituce k tomu řeší nařízení DORA. Co se po organizaci chce, bývá celkem jasné: vědět, jaká má aktiva a služby, znát rizika, mít posouzené dodavatele, hlásit incidenty v daných lhůtách a všechno to umět doložit.
Těžší je stav evidence. Aktiva v jednom sešitu Excelu, rizika ve druhém, dotazníky dodavatelů v e-mailu, politiky ve složce na disku a termíny revizí, které zná jediný kolega. Když přijde audit nebo dotaz regulátora, sbírají se podklady z pěti míst a nikdo si není jistý, jestli jsou aktuální. Observu jsme postavili přesně na tuhle situaci.
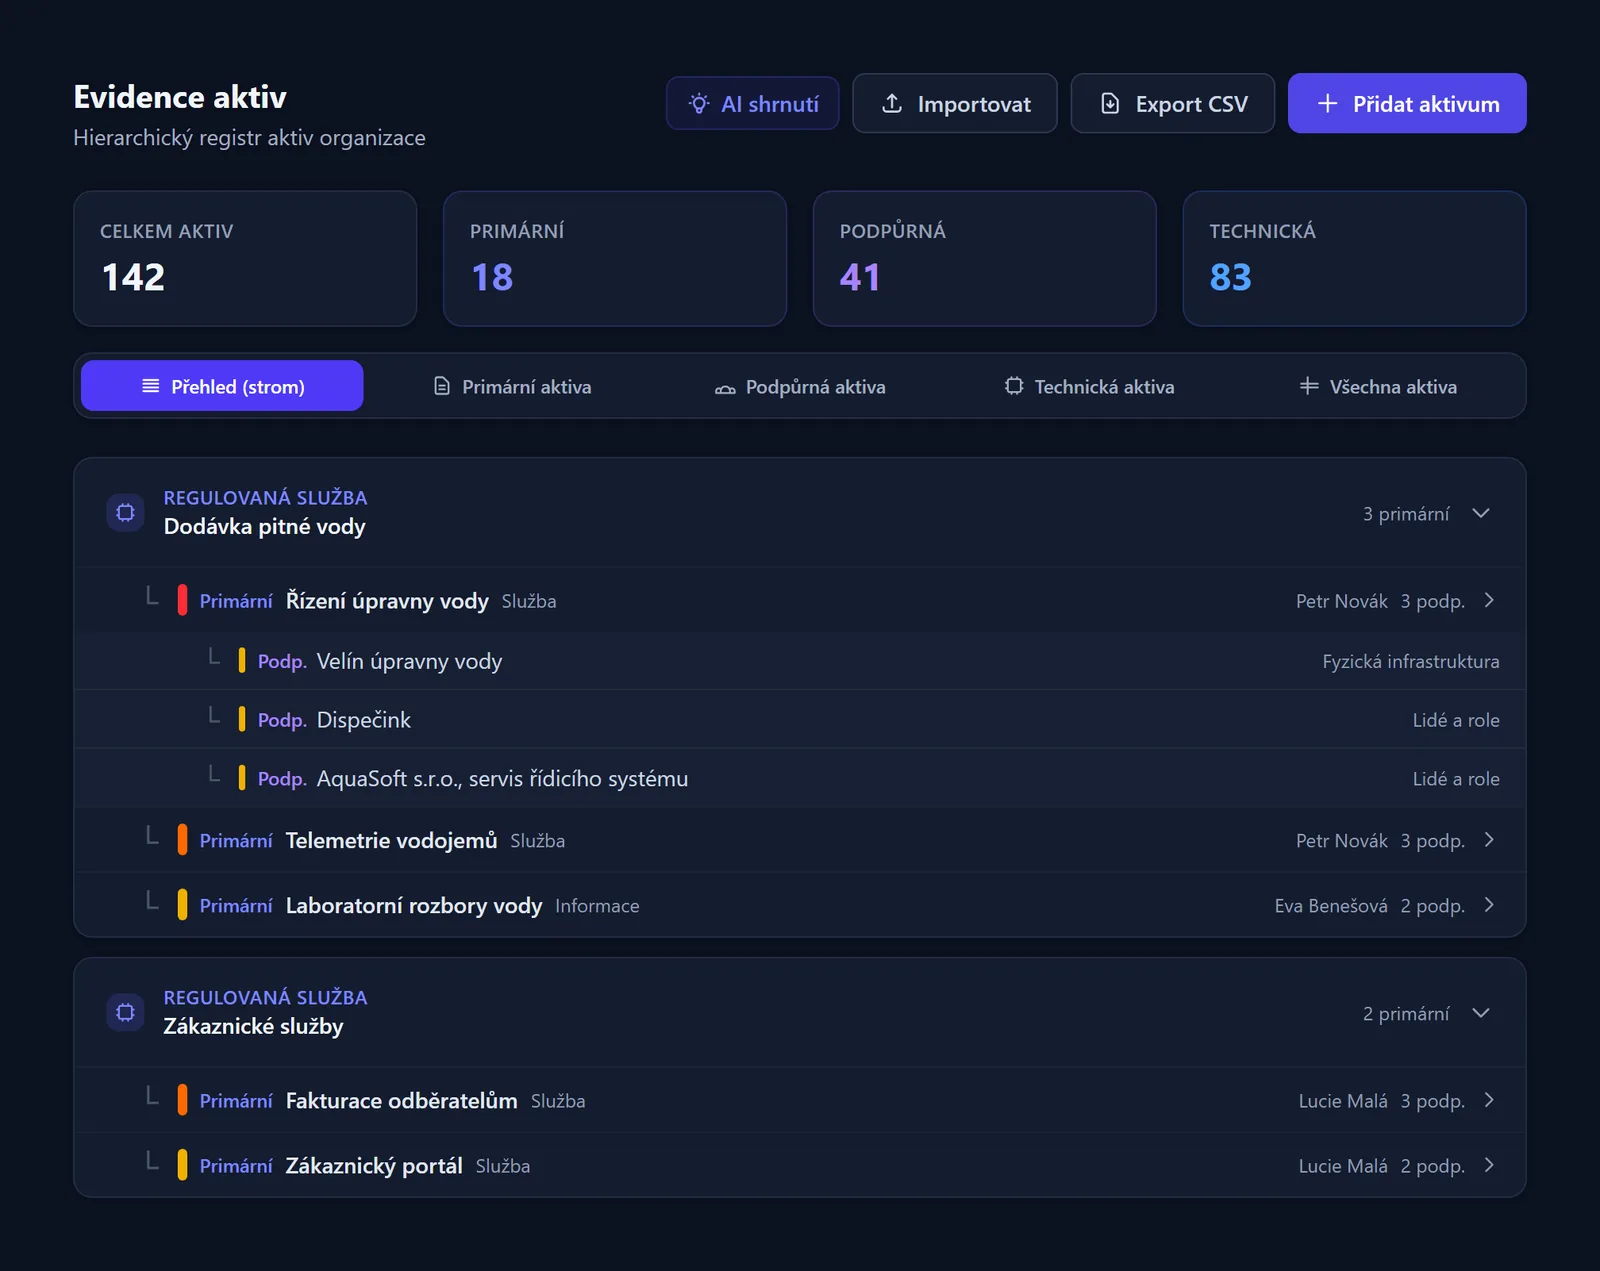
Evidence aktiv vzorové organizace: regulované služby a aktiva v jednom stromu.
Co je Observa a pro koho
Observa je česká webová aplikace pro řízení kybernetické bezpečnosti a souladu s předpisy. Oboru se říká GRC (governance, risk, compliance, tedy řízení, rizika a soulad). Běží jako služba v cloudu, takže neinstalujete ani neprovozujete žádný server. Vedete v ní evidenci regulovaných služeb a aktiv, rizika, incidenty, dodavatele, politiky a lidi, hodnotíte, jak plníte požadavky předpisů a norem, a připravujete z toho podklady pro vedení, auditora i regulátora.
Používají ji organizace, na které dopadá zákon o kybernetické bezpečnosti a NIS2, menší a střední finanční instituce pod nařízením DORA, firmy, které se chystají na certifikaci podle ISO/IEC 27001, a poskytovatelé IT služeb, kteří soulad spravují za několik klientů. Orientačně si můžete v kalkulačce ZKB ověřit, jestli pod zákon spadáte. Posouzení, zda pod regulaci spadáte, za vás neděláme. S přípravou na povinnosti, které z ní plynou, vám pomůžeme v rámci poradenství k ZKB, NIS2 a DORA.
Regulatorní profil rozhodne, co se na vás vztahuje
Po založení organizace vás provede úvodní průvodce ve čtyřech krocích a v něm nastavíte regulatorní profil: sektor, velikost organizace, hlavní předpis a režim (zákon o kybernetické bezpečnosti ve vyšším nebo nižším režimu, DORA, ISO/IEC 27001, jiný předpis, nebo zatím neurčeno). Podle profilu Observa sama zvolí výchozí rámec hodnocení, lhůty a adresáta hlášení incidentů, požadavky na dodavatele, pojmy v evidenci aktiv i citace předpisů v reportech. Nemusíte tedy procházet celou legislativu a ručně si vybírat, co se vás týká.
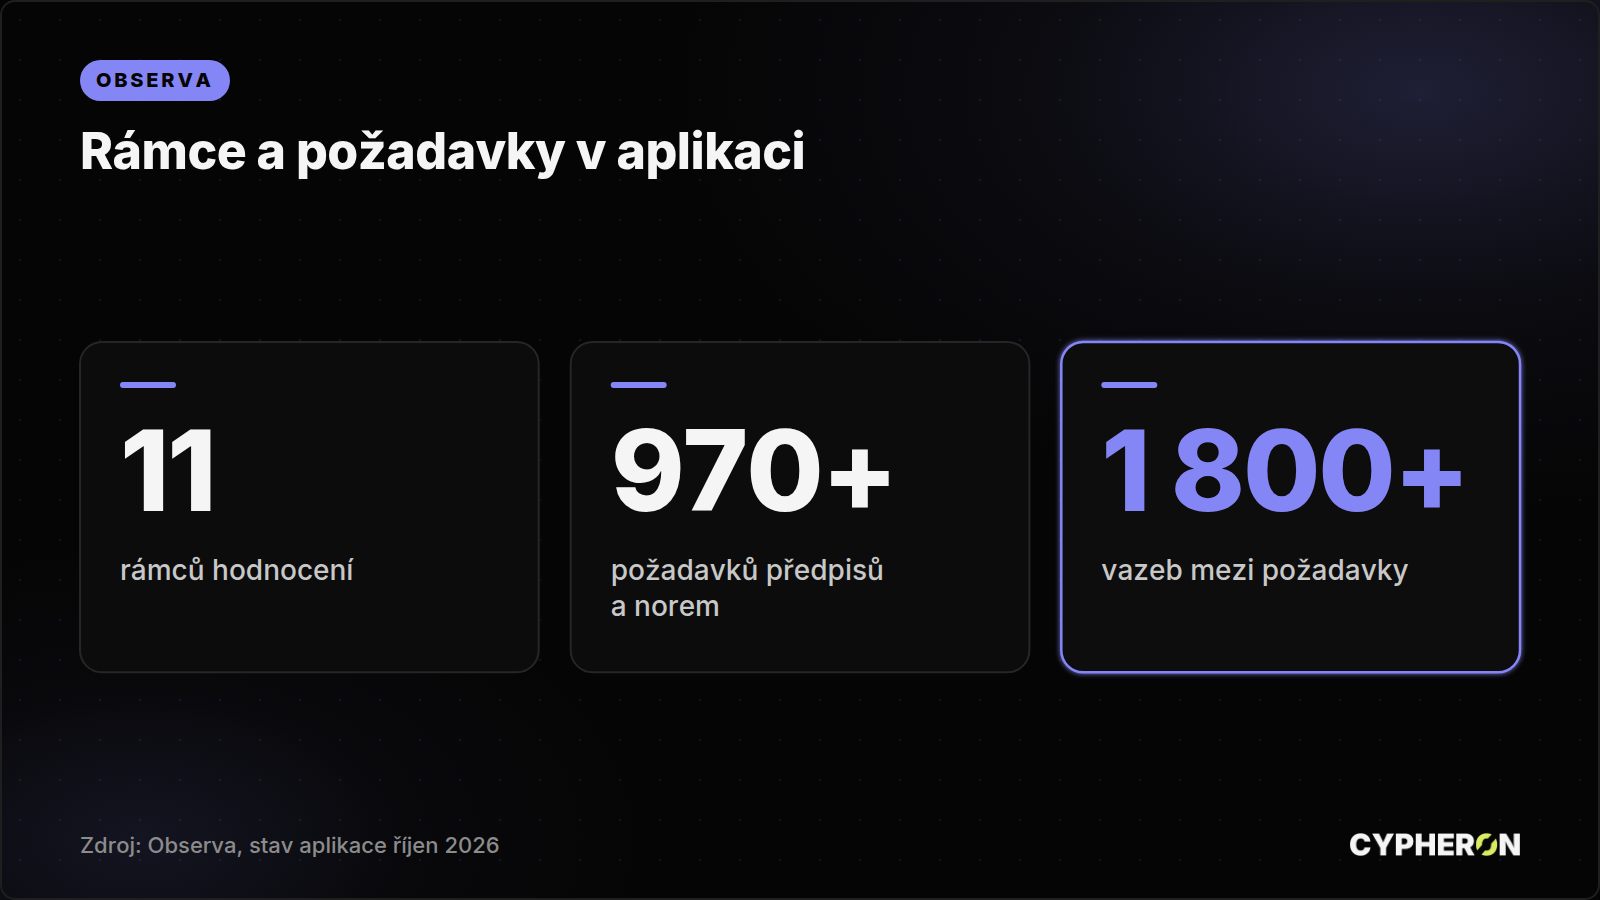
V aplikaci je 11 rámců s více než 970 požadavky a mezi nimi přes 1 800 vazeb. Rámce hodnocení pro zákon o kybernetické bezpečnosti, DORA a GDPR jsou ve všech tarifech a nejsou placeným doplňkem. Tarif Professional přidává dva další rámce podle výběru, Enterprise všechny a vlastní.
Moduly v kostce
- Evidence aktiv a dopadová analýza. Regulované služby, primární, podpůrná a technická aktiva, mapa vazeb mezi nimi, hodnocení dopadů, dokumenty a plány obnovy, zranitelnosti, pravidla hardeningu, licence a umístění dat. Ve všech tarifech.
- Řízení rizik. Registr rizik, zvládání rizik a opatření, pravidelné revize a reporty rizik. Ve všech tarifech, více o našem přístupu na stránce řízení rizik.
- Dodavatelé a dodavatelský řetězec. Registr dodavatelů s požadavky podle vašeho režimu, smlouvy, dotazníky, revize, umístění dat a údaje poskytovatelů služeb IKT v členění registru informací podle DORA. Od tarifu Professional.
- Incidenty a hlášení. Evidence incidentů s deníkem, který nejde přepsat, lhůty podle závažnosti, předvyplněný podklad pro hlášení a návrh klasifikace incidentu podle DORA. Od tarifu Professional.
- Politiky a metodiky. Bezpečnostní politiky se schvalováním, verzemi a odsouhlasením zaměstnanci (od tarifu Professional) a metodiky, které se generují z nastavení vaší organizace (ve všech tarifech).
- Bezpečnostní zralost a rámce. Hodnocení plnění požadavků (GAP analýza), prohlášení o aplikovatelnosti a v tarifu Enterprise mapování mezi rámci. Ve všech tarifech.
- Lidé a identity. Osoby a technické identity, týmy, klíčové bezpečnostní role podle vyhlášky č. 409/2025 Sb. s hlídáním neslučitelnosti rolí, školení a seznámení s dokumenty. Ve všech tarifech.
- Změnové řízení. Schvalování a nasazování změn v IT tak, aby se na bezpečnostní posouzení nezapomnělo. Od tarifu Professional.
- Úkoly a upozornění. Nápravná opatření s termíny a odpovědnými lidmi, automaticky zakládané úkoly, upozornění u zvonku i e-mailem a denní souhrn. Ve všech tarifech.
- Reporty. Výstupy v PDF pro vedení, auditora a regulátora, více než 50 šablon. Od tarifu Starter.
- AI asistent. Chat nad vašimi záznamy a shrnutí. Záznamy jen čte, nic v nich nemění a vidí jen to, co přihlášený uživatel. Jeho odpovědi nejsou právní radou. Tarify Professional a Enterprise.
- Trust Center. Stránka, na které svým zákazníkům a partnerům ukážete, jak se o bezpečnost staráte. Ve všech tarifech, zveřejnění od tarifu Starter.
V dalších týdnech se každému modulu budeme věnovat zvlášť a odkazy na podrobné články sem doplníme.
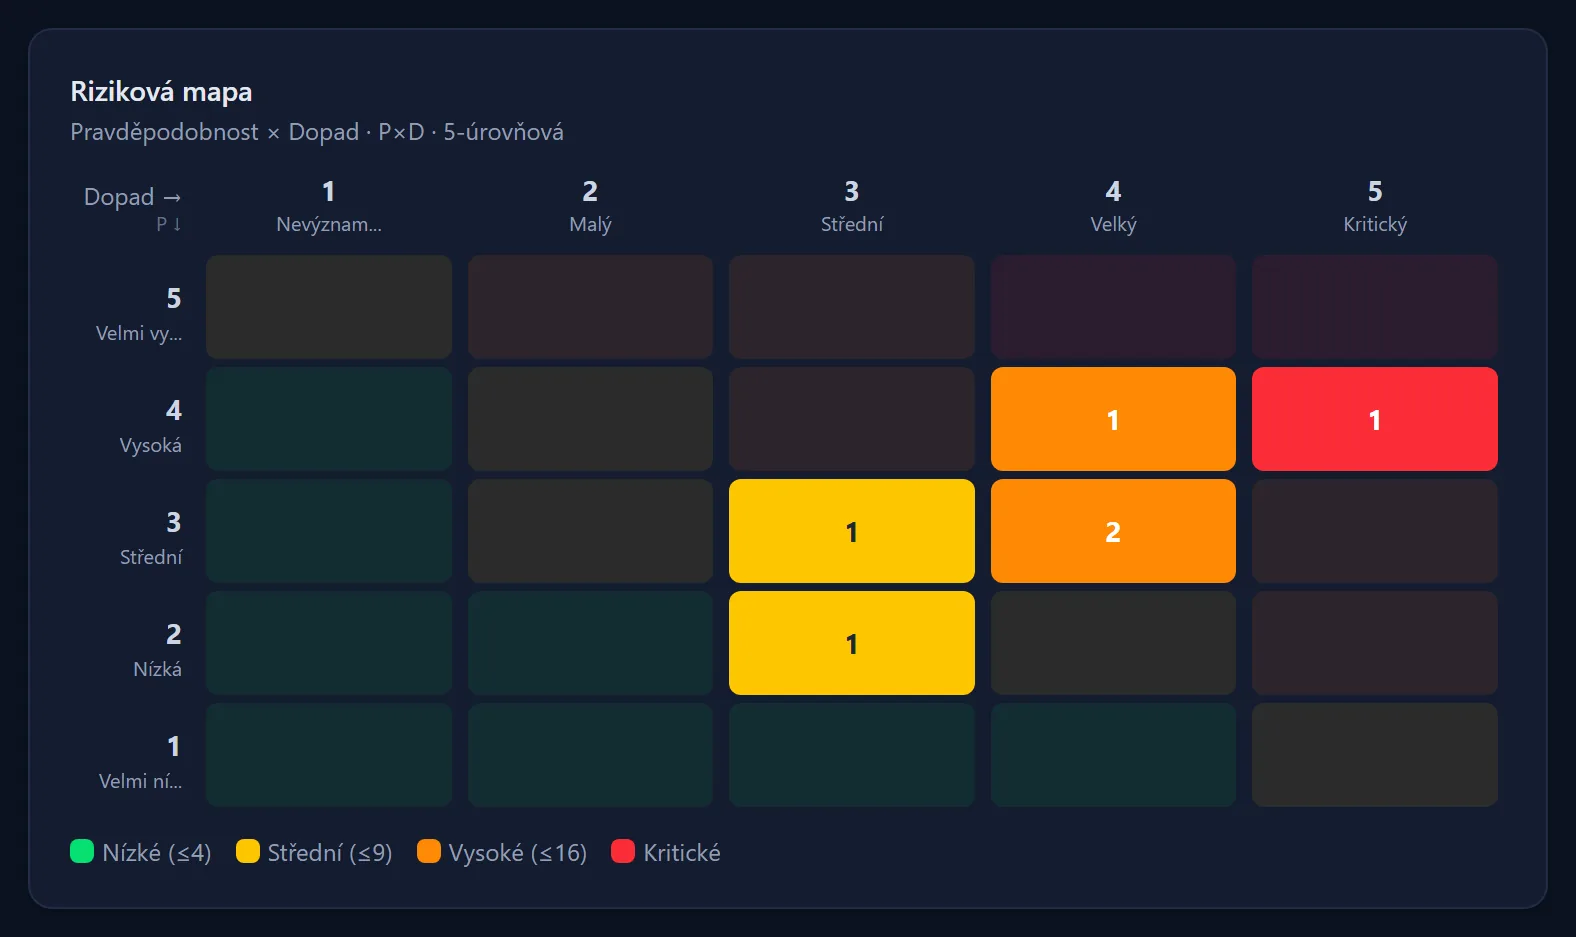
Riziková mapa vzorové organizace podle pravděpodobnosti a dopadu.
Co Observa udělá sama
Rozhodnutí zůstává vždy na člověku. Aplikace ale umí připravit podklad a připomenout termín, takže se na věci nepřichází až při auditu.
- Zakládá rizika z nalezených nedostatků. Pro většinu zákazníků je tohle nejužitečnější věc: riziko nevzniká jen tím, že si na něj někdo vzpomene na workshopu. Observa je zakládá sama tam, kde v evidenci najde nedostatek, například u aktiva s nalezenou zranitelností, u propadlé licence nebo u nastavení, které nesedí s vyhláškou. Chybí u dodavatele vyžadovaná dokumentace? Vznikne k tomu riziko samo a po doplnění se samo uzavře. Nedostatky z hodnocení zralosti (GAP analýzy), zranitelnosti bez rizika a dodavatele, změny a incidenty bez rizika má registr rizik v samostatných záložkách, odkud riziko vznikne jedním tlačítkem. Chybějící dokumentace a propadlé termíny se tak nestanou nálezem auditora, ale položkou v registru s odpovědnou osobou a datem.
- Propojí rámce hodnocení mezi sebou. Požadavky zákona, DORA, normy ISO/IEC 27001 a dalších rámců se z velké části překrývají. Observa má mezi nimi přes 1 800 vazeb na 144 společných opatření, takže odpověď u jednoho požadavku sama navrhne odpověď u příbuzných požadavků v ostatních rámcích a nové hodnocení jde předvyplnit z hodnocení, které už máte dokončené. U každého návrhu vidíte sílu vazby (přesná, částečná, příbuzné téma) a přijmete ho, nebo odmítnete. Vaši ruční odpověď návrh nikdy nepřepíše. Na jednu a tu samou věc tedy neodpovídáte pětkrát. Mapování mezi rámci je v tarifu Enterprise.
- Nastaví požadavky podle profilu. Regulatorní profil určí, které požadavky, lhůty a metodiky se na vás vztahují.
- Hlídá revize a termíny dodavatelů. Noční kontrola zakládá úkoly k blížícím se revizím a dodavatele s propadlou revizí přepne do stavu Pod přezkumem.
- Spočítá lhůty u incidentu. Podle závažnosti nastaví lhůty reakce a vyřešení, předvyplní podklad ve struktuře formuláře Portálu NÚKIB a u finančních institucí navrhne klasifikaci podle kritérií prováděcího předpisu k DORA (RTS 2024/1772). Hlášení za vás nepodává, podání zůstává na vás.
- Generuje metodiky. Metodické dokumenty vzniknou z nastavení organizace. Když změníte škály nebo nastavení, Observa upozorní, že vydaná metodika zastarala.
- Připomíná termíny. Souhrn blížících se revizí, smluv, certifikátů a školení chodí e-mailem, takže se nehlídá v kalendáři.
- Sbírá potvrzení. Školení a seznámení s politikou lidé potvrdí odkazem z e-mailu, i bez účtu v aplikaci. Doklad zůstává u osoby i u dokumentu.
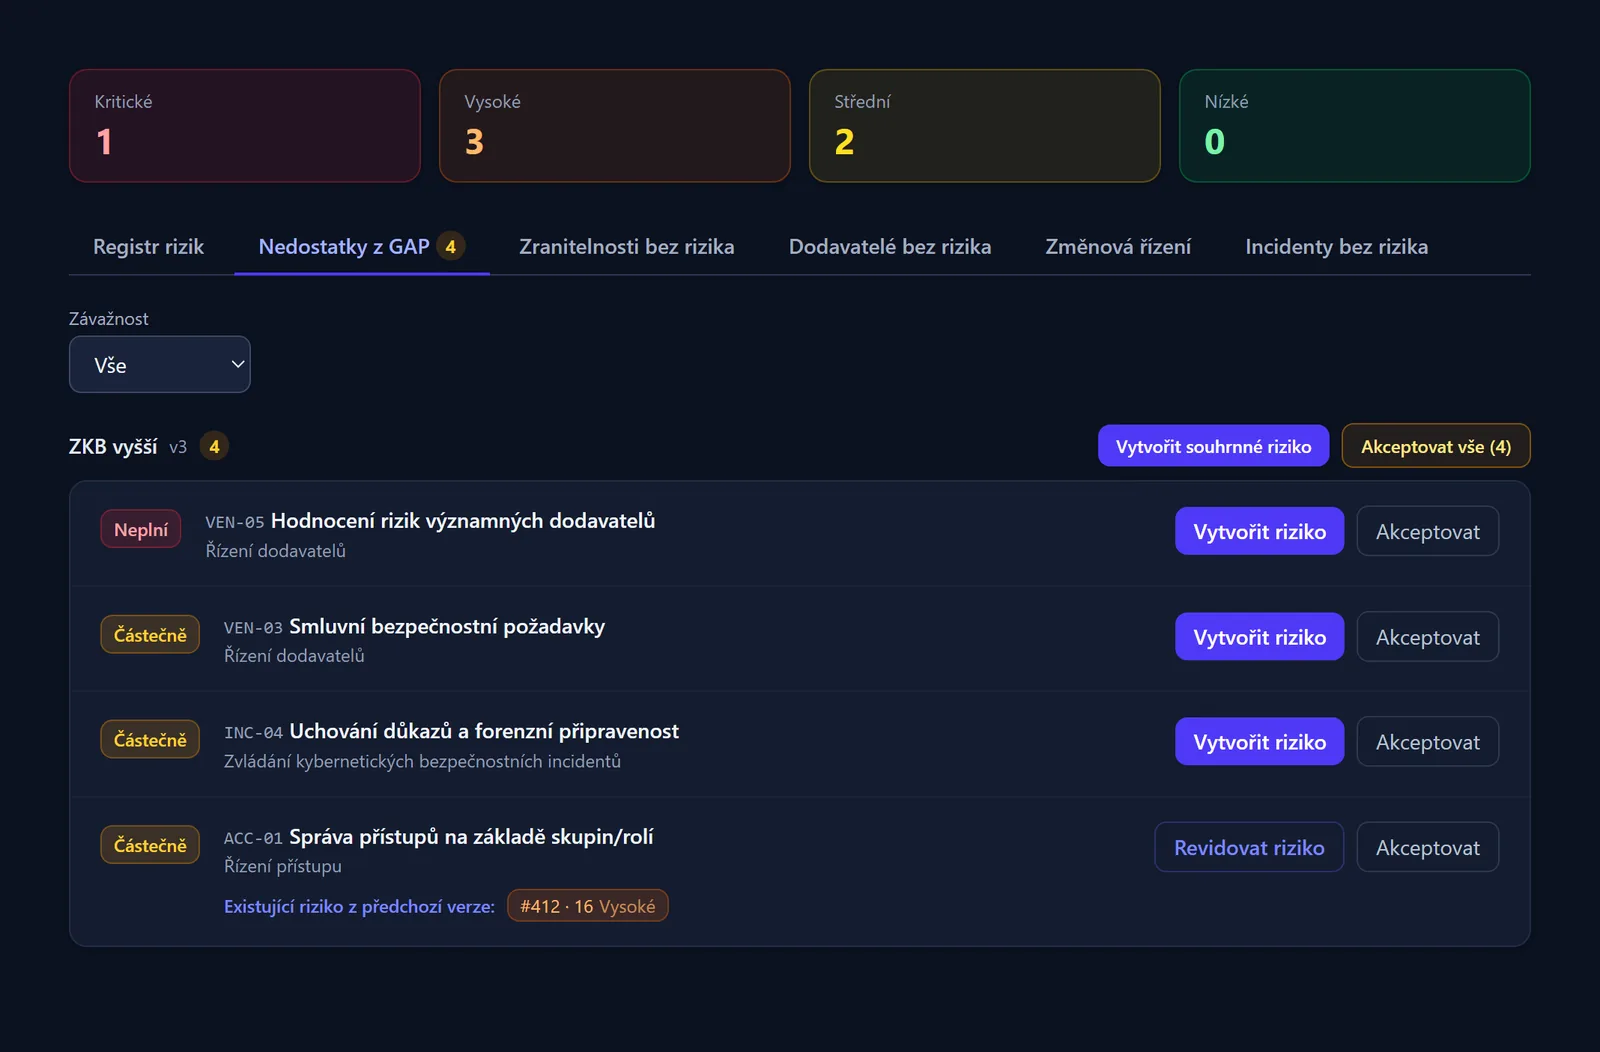
Nedostatky z hodnocení zralosti, ze kterých Observa zakládá rizika.
Napojení na systémy, které už máte
Observa nemá nahradit vaše nástroje, ale vědět o nich. Začít jde importem ze sešitu Excelu nebo CSV, a to u aktiv, služeb, rizik, dodavatelů, úkolů, incidentů, osob i odpovědí hodnocení zralosti. Kontrola souboru nejdřív ukáže, co se založí, co se změní a co se přeskočí. Import a export i výstupy v PDF jsou od tarifu Starter.
Od tarifu Professional přidáváme REST API, webhooky a export auditních událostí do SIEM. V praxi to znamená, že nové servery z vaší správy inventáře se do evidence aktiv dostanou samy, nálezy ze skenerů zranitelností se dají nahrávat průběžně, bezpečnostní událost ze SIEM může založit incident a incident jde předat do Jiry nebo ServiceNow se synchronizací stavu. V tarifu Enterprise se přihlašuje firemní identitou (SSO) a účty se zakládají a ruší podle firemního adresáře (SCIM). Politiky, metodiky, hodnocení zralosti, Lidé a identity, Trust Center a AI asistent API nemají, pracuje se s nimi přes import, export a odkazy.
Trust Center jako odpověď na dotazníky od zákazníků
Pokud sami dodáváte regulovaným firmám, znáte to z druhé strany: každý zákazník posílá vlastní dotazník a prosí o politiky, certifikáty a seznam subprocesorů. Trust Center je stránka na adrese trust.observa.cz s názvem vaší organizace, na které tyto věci ukážete jednou pro všechny. Má sekce Přehled, Soulad, Opatření, Zpracovávané údaje, Dokumenty, Subprocesoři, Časté otázky a Aktuality a bere obsah z evidence v Observě, takže se nepíše dvakrát.
Ven jde jen to, co sami vyberete a publikujete. Stránka může být interní, dostupná jen z vašich IP adres, jen pro vybrané e-maily a domény, nebo veřejná. Dokumenty lze dát až na vyžádání, kdy návštěvník ověří e-mail a přijme dohodu o mlčenlivosti, přístup platí po omezenou dobu a jde ho kdykoli odvolat (tarify Professional a Enterprise). Rizika, aktiva, zranitelnosti, incidenty a výsledky hodnocení zralosti se nezveřejňují nikdy.
Tři časté otázky
Musíme nejdřív uklidit tabulky, než začneme?
Ne. Běžný start je import toho, co máte, i když je to neúplné. Observa po importu ukáže, co chybí, a chybějící údaje se doplňují postupně. Kontrola souboru před importem řekne, co se založí a co se změní, takže si nic nepřepíšete omylem.
Je DORA placený doplněk?
Není. Rámce hodnocení pro zákon o kybernetické bezpečnosti, DORA a GDPR jsou ve všech tarifech. Moduly Incidenty, Dodavatelé, Politiky a Změnové řízení jsou od tarifu Professional. U poskytovatelů služeb IKT vedeme údaje v členění registru informací podle DORA, samostatný výstup registru pro Českou národní banku Observa nemá.
Kdo s tím bude ve firmě pracovat?
Obvykle jeden až tři lidé, kteří bezpečnost řídí, a k nim vlastníci jednotlivých aktiv, rizik a úkolů. Oprávnění se nastavují po modulech, takže vlastník aktiva vidí svoje záznamy a nemusí mít přístup všude. Pro externího konzultanta je zvlášť partnerský přístup, jehož rozsah určujete vy.
Bezpečnost a provoz
Data jsou šifrovaná při přenosu i v klidu, včetně databáze. Soubory a přílohy se ukládají šifrované klíčem vaší organizace a každé stažení se zapíše do auditní stopy. Organizace jsou od sebe oddělené, dvoufázové ověření je ve všech tarifech, jednotné přihlášení (SSO) v tarifu Enterprise. Auditní log zaznamenává přihlášení, změny záznamů, oprávnění a nastavení i exporty a v aplikaci ho nejde upravit ani smazat. Provoz je v datových centrech v Evropské unii.
Tarify a ceny
| Tarif | Měsíčně | Při roční fakturaci |
|---|---|---|
| Starter | 2 990 Kč | 29 900 Kč |
| Professional | 6 490 Kč | 64 900 Kč |
| Enterprise | 11 990 Kč | 119 900 Kč |
Ceny jsou uvedeny bez DPH. Co přesně který tarif obsahuje, je v ceníku Observy.
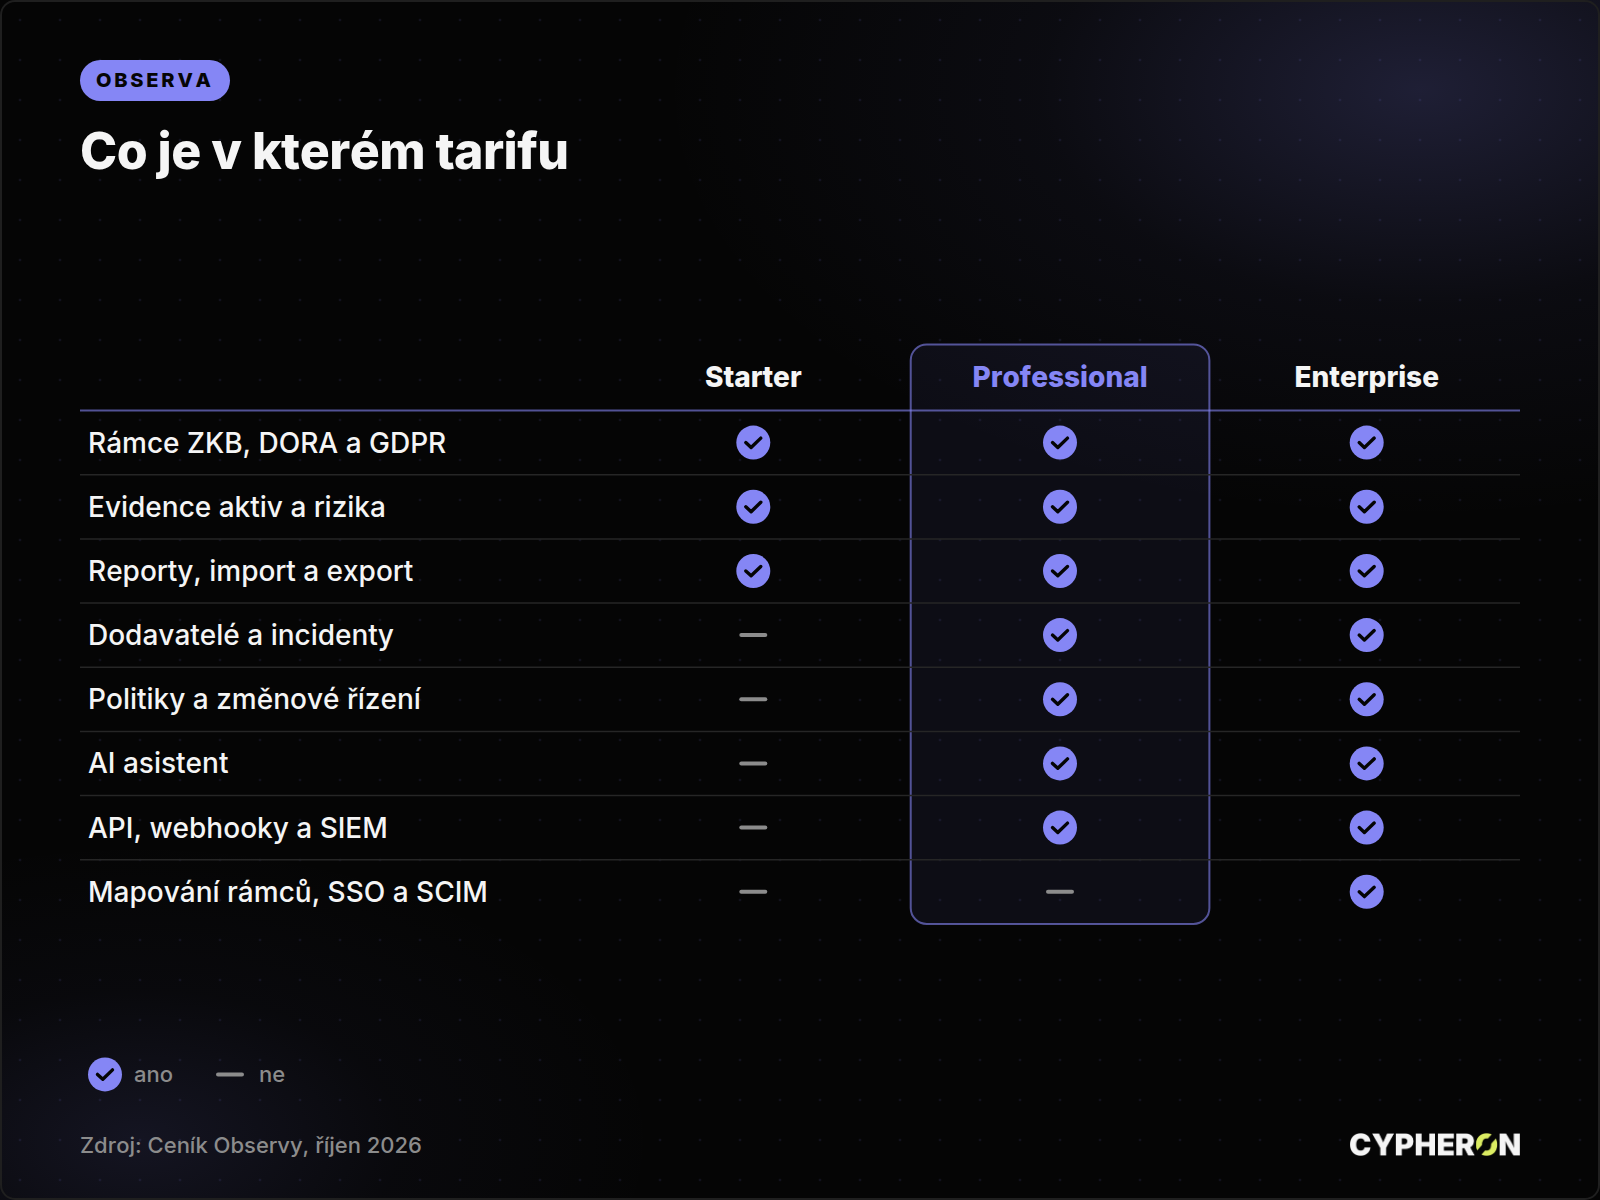
Rozsah funkcí podle tarifu. Ceny jsou v ceníku Observy.
Vyzkoušejte Observu zdarma
Zkušební verzi si založíte na registraci do Observy. Je na 7 dní, bez zadávání platební karty. Druhá možnost je ukázka s námi, kdy vám Observu projdeme na vašem zadání a řekneme, co z povinností pokryje aplikace a co je práce na straně organizace. Máte zájem nebo otázky? Ozvěte se nám.
V následujících týdnech vyjde na blogu každé pondělí podrobný článek o jednom modulu Observy. Jako první přijde evidence aktiv a dopadová analýza: kde při přípravě na zákon začít, co všechno se musí evidovat a jak určit, která služba je pro firmu nejdůležitější.
Zdroje: NÚKIB, zákon o kybernetické bezpečnosti a prováděcí vyhlášky · EUR-Lex, nařízení DORA