Přehled pokrývá 9. až 13. listopadu 2026. Čtyři z pěti položek tohoto týdne spojuje jedna věc: útočník se bez hesla dostane do rozhraní, kterým se spravuje něco jiného. E-mailová brána Barracuda, konzole virtualizace Xen Orchestra, správa firewallů FortiManager a hlasová platforma Cisco BroadWorks mají každá chybu, u které stačí síťový dosah na správcovské rozhraní. Pátou položkou je Outlook, který po otevření jednoho podvrženého souboru vydá přihlašovací hash uživatele.
Tři věci z tohoto týdne u nás už vyšly samostatně a znovu je nerozepisujeme. Zneužívaná chyba v Chromu (CVE-2026-125350) je v upozornění z 11. listopadu, kritická chyba v Apache HTTP Serveru s opravou ve verzi 2.4.71 (CVE-2026-119618) v upozornění z 12. listopadu. U chyby v OpenSSH na Alpine Linuxu (CVE-2026-123158) jsme 12. listopadu doplnili, že ji CISA zařadila do katalogu zneužívaných zranitelností.
Když máte čas jen na jednu věc, je to Barracuda. Výrobce potvrdil, že útoky probíhají, a termín, do kdy mají obě chyby opravit federální úřady v USA, je právě dnes.
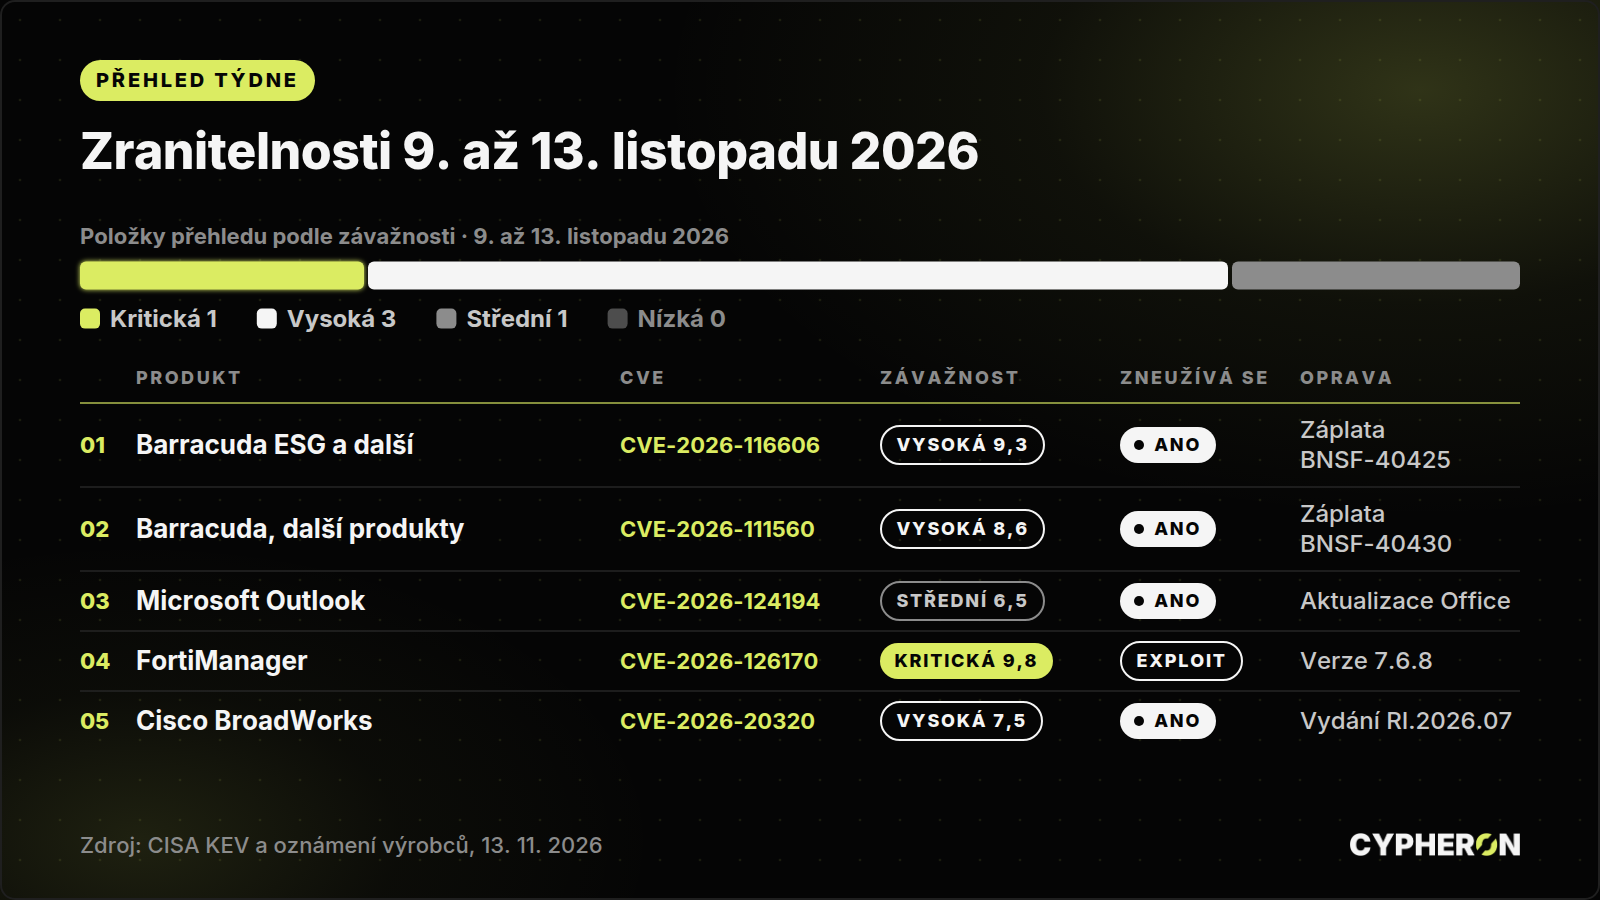
Zneužívaná chyba v Xen Orchestra v tabulce není, protože zatím nemá přidělené číslo CVE. Výrobce ji vede jako VSA-2026-062.
1. Barracuda, dvě chyby zřetězené do práv roota na e-mailové bráně
CVE-2026-116606 a CVE-2026-111560 · CVSS skóre 9,3 a 8,6 · aktivně zneužíváno · záplata k dispozici
Barracuda Email Security Gateway (ESG) je zařízení, které filtruje poštu, než se dostane do firemních mailboxů. Druhá z chyb se kromě ESG týká i dalších zařízení výrobce: load balanceru a ADC, archivu pošty Message Archiver, webového aplikačního firewallu a jeho Control Centeru a Web Security Gateway.
První chyba (CVE-2026-116606) je obejití autorizace před přihlášením. Útočník, který se dostane na správcovské rozhraní, může vyvolat funkci pro import konfigurace a nahrát připravený záložní archiv, čímž změní globální nastavení zařízení. Barracuda 5. listopadu upřesnila, že přihlášení k tomu potřeba není, stačí dosah na správcovské rozhraní. Druhá chyba (CVE-2026-111560) je injektáž příkazů operačního systému přes podvrženou hodnotu časové zóny, běží s právy roota, ale vyžaduje práva správce. Zřetězené dávají na zařízení plná práva.
Horší, než to vypadá, to je ze dvou důvodů. E-mailová brána stojí na perimetru a vidí veškerou poštu firmy, takže root na ní znamená přístup k obsahu komunikace i výchozí bod pro pohyb do vnitřní sítě. A výrobce 9. listopadu doplnil, že zneužívání pozoruje u malého počtu organizací. CISA obě chyby zařadila do katalogu zneužívaných zranitelností 10. listopadu s termínem pro federální úřady USA 13. listopadu 2026.
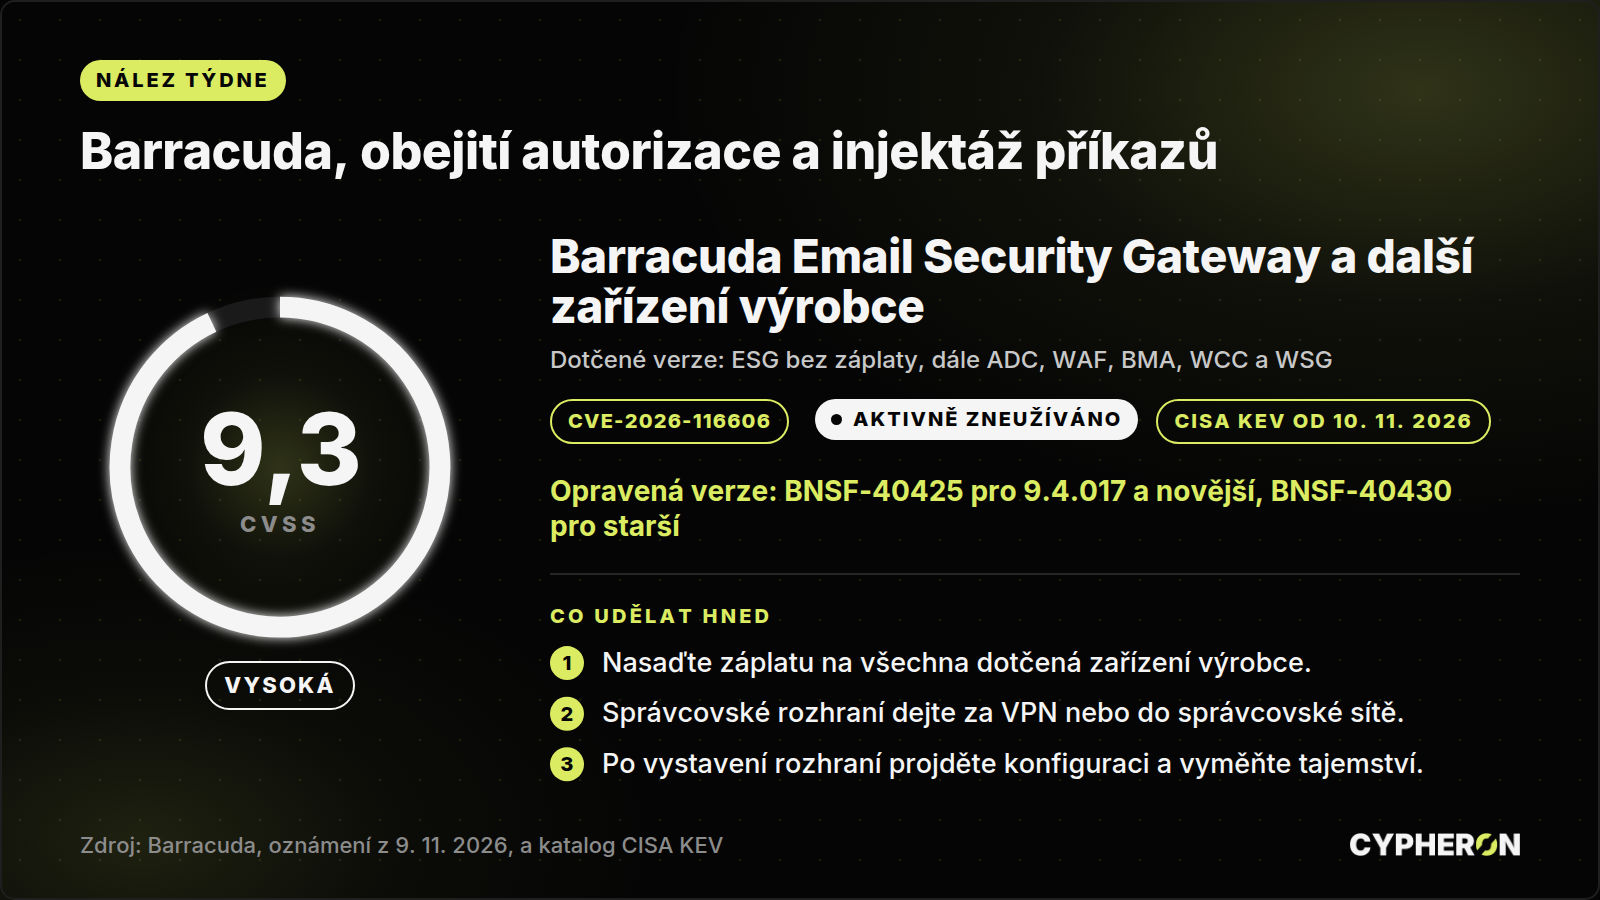
Druhá chyba v řetězu, CVE-2026-111560 se skóre CVSS 8,6, se kromě ESG týká i dalších zařízení výrobce. Termín pro úřady v USA je 13. listopadu 2026.
Co dělat. Zkontrolujte, že zařízení běží na nejnovějším firmwaru a má nasazené záplaty. Pro ESG jsou to BNSF-40425 pro firmware 9.4.017 a novější a BNSF-40430 pro starší, pro ADC a webový aplikační firewall BNADC-16586, pro Message Archiver BNMA-32468, pro WAF Control Center BNWF-60060 a pro Web Security Gateway BNYF-24789. Pokud máte automatické nasazování záplat vypnuté, nasaďte je ručně a automatiku zapněte. Správcovské rozhraní nenechávejte dostupné z internetu, patří do vyhrazené správcovské sítě nebo za VPN. Když z internetu dostupné bylo, projděte změny konfigurace a účty na zařízení a vyměňte tajemství, která jsou na něm uložená.
2. Xen Orchestra, prázdná cookie místo přihlášení do konzole virtualizace
Bez přiděleného čísla CVE, výrobce chybu vede jako VSA-2026-062 · závažnost kritická podle výrobce, skóre CVSS zatím nepřidělené · aktivně zneužíváno · záplata k dispozici
Xen Orchestra je webová konzole, ve které se spravují virtuální stroje, hosty a pooly platformy XCP-ng včetně zálohování. Francouzský výrobce Vates k ní 10. listopadu vydal oznámení VSA-2026-062 a potvrdil, že chybu někdo zneužívá.
Chyba je v tom, jak rozhraní REST komponenty xo-server zpracuje přihlašovací cookie. Když v ní útočník pošle prázdný objekt JSON, server ho předá správci tokenů, ten ho vezme jako dotaz bez filtru a vrátí první token v kolekci. Pokud token ještě platí, je útočník přihlášený jako jeho vlastník. Heslo ani platný token nepotřebuje, stačí mu síťový dosah na správcovské rozhraní. Z přihlášené části rozhraní si pak může vytáhnout znovu použitelná id přihlašovacích tokenů.
Podle oznámení může útočník jednat s oprávněním Admin, spustit kód na spravovaných poolech a převzít hosta XCP-ng s právy roota. Kompromitace konzole tedy znamená kompromitaci celého prostředí, které spravuje, včetně záloh. Číslo CVE ani skóre CVSS chyba zatím nemá a v katalogu CISA KEV k dnešnímu dni není, zneužívání ale potvrdil přímo výrobce a zveřejnil k němu indikátory kompromitace. Úspěšné zneužití navíc nenechá v běžných záznamech stopu po neověřeném přístupu, poznat ho jde jen z monitoringu komunikace HTTP.
Co dělat. Aktualizujte na Xen Orchestra 6.9.2 ve větvi stable (balíček xo-server 5.211.2), nebo na 6.10.1 ve větvi latest (xo-server 5.213.1). Starší verze jsou zranitelné, instalaci ze zdrojových kódů aktualizujte na aktuální master. Spolehlivější než číslo verze appliance je kontrola verze balíčku xo-server. Dokud aktualizovat nemůžete, dejte konzoli do vyhrazené správcovské sítě, nenechávejte ji dostupnou z internetu a zablokujte adresy IP uvedené v oznámení i provoz do sítě Tor. Pravidlo na reverzní proxy nebo na WAF, které zahodí požadavky s prázdnou cookie, je jen dočasná pomoc, protože vzor jde obejít jiným kódováním. Projděte záznamy HTTP podle indikátorů výrobce a při podezření na kompromitaci vyměňte hesla a tajemství celého prostředí, od pool secretu po přístupy k zálohovacím úložištím. Ve stejný den vydal Vates ještě oznámení VSA-2026-063 k importu virtuálních strojů, u kterého doporučuje povolit import jen správcům.
3. Outlook vydá hash uživatele po otevření jednoho souboru
CVE-2026-124194 · CVSS skóre 6,5 · aktivně zneužíváno · záplata k dispozici
Listopadová sada oprav Microsoftu vyšla 10. listopadu a podle počtu položek je druhá největší v historii. Zdroje se v počtu liší podle toho, co do sady započítají: Tenable uvádí 1 093 chyb, BleepingComputer 1 235. Jedna z nich se zneužívala ještě před vydáním opravy a je v Outlooku.
Microsoft ji popisuje jako spoofing: produkt uživatele neupozorní na nebezpečnou akci. V praxi stačí, aby uživatel otevřel podvržený soubor se zprávou. Outlook se bez obvyklého varování připojí k síťovému umístění útočníka a při tom vydá hash NTLMv2 přihlášeného uživatele. Ten se dá dál lámat nebo přeposlat na jinou službu v síti.
Skóre CVSS 6,5 a hodnocení Moderate od Microsoftu vypadají nevinně, důležitější jsou ale tři jiné věci. Chyba se podle Microsoftu zneužívá, CISA ji 10. listopadu zařadila do katalogu zneužívaných zranitelností s termínem pro federální úřady USA 24. listopadu 2026 a oprava nejde přes Windows Update. Je v listopadové aktualizaci Office, takže kdo záplatuje jen operační systém, má chybu dál otevřenou. Veřejně se už objevil i ukázkový kód.
Co dělat. Nasaďte listopadovou aktualizaci Office. Microsoft vydal opravu pro Microsoft 365 Apps a pro Office LTSC 2021 a 2024. Nový Outlook pro Windows, Outlook na webu, Outlook pro macOS ani mobilní aplikace mezi dotčenými nejsou. Dokud aktualizaci nemáte na všech stanicích, zablokujte odchozí provoz SMB z klientských stanic do internetu, aby hash neměl kam odejít, a zkontrolujte, že na perimetru nemáte otevřený port 445.
4. FortiManager a FortiAnalyzer, spuštění příkazů bez přihlášení přes rozhraní JSON-RPC
CVE-2026-126170 · CVSS skóre 9,8 · veřejný ukázkový exploit · záplata k dispozici pro větev 7.6, pro větev 8.0 zatím jen zmírnění
FortiManager je centrální správa konfigurace firewallů Fortinet, FortiAnalyzer k nim sbírá a vyhodnocuje logy. Fortinet k oběma produktům vydal 10. listopadu oznámení FG-IR-26-219 a popisuje v něm injektáž do rozhraní JSON-RPC, kterým se produkty ovládají ze skriptů.
Chyba je v nedostatečném escapování výstupu. Neověřený útočník může podvrženým požadavkem HTTP na koncový bod /jsonrpc dosáhnout spuštění příkazů. Zranitelnost existuje jen tam, kde je rozhraní JSON-RPC zapnuté, a ve výchozím nastavení zapnuté není.
Proč je to horší, než vypadá: ze systému, který spravuje konfiguraci firewallů, se dají přepsat pravidla v celé síti a z FortiAnalyzeru přečíst, co kde běží. Fortinet uvádí, že o zneužívání neví, ukázkový kód k chybě už ale veřejně koluje, a to obvykle zkracuje čas do prvních pokusů. Pozor na jednu věc: verze 8.0.2 z října opravu neobsahuje a je dál zranitelná.
Co dělat. Ve větvi 7.6 aktualizujte FortiManager a FortiAnalyzer na 7.6.8 nebo novější. Dotčené jsou verze 7.6.0 až 7.6.7 a 8.0.0 až 8.0.2, u cloudových variant 7.6.0 až 7.6.7 a 8.0.1 až 8.0.2, u FortiAnalyzer-BigData 7.6.0 až 7.6.2. Větve 7.2 a 7.4 zranitelné nejsou. Pro větev 8.0 Fortinet uvádí jako opravenou verzi 8.0.3, která v době zveřejnění oznámení ještě nebyla k dispozici. Do té doby platí zmírnění: vypněte rozhraní JSON-RPC v profilu správce příkazem set rpc-permit none, nebo přístup ke koncovému bodu /jsonrpc omezte na firewallu a hlídejte v logu neověřené požadavky POST na tento bod.
5. Cisco BroadWorks, čtení souborů bez přihlášení
CVE-2026-20320 · CVSS skóre 7,5 · aktivně zneužíváno · záplata k dispozici
Cisco BroadWorks je platforma, na které operátoři a poskytovatelé stavějí hostované hlasové služby pro firemní zákazníky. Oznámení k této chybě vydalo Cisco už 19. srpna 2026, 12. listopadu ho ale doplnilo o informaci, že jeho tým PSIRT ví o aktivním zneužívání.
Chyba je v parseru XML rozhraní Open Client Interface. Parser má ve výchozím nastavení povolené rozpouštění externích entit, takže neověřený útočník může podvrženou zprávou XML poslanou službě OCI-P přečíst soubory z disku s právy uživatele, pod kterým BroadWorks běží. Typicky jde o konfiguraci a přihlašovací údaje, které se dají použít k dalšímu postupu.
Pro většinu českých firem to není položka k záplatování, ale dotaz na dodavatele. Pokud hlasové služby odebíráte od operátora, zranitelnost je v jeho systému a vy potřebujete vědět, jestli je opravená. To je přesně ten případ, na který míří požadavky na bezpečnost dodavatelů podle zákona o kybernetické bezpečnosti a směrnice NIS2.
Co dělat. Pokud BroadWorks provozujete, aktualizujte Application Delivery Platform, Application Server, Profile Server a Xtended Services Platform na vydání RI.2026.07. Starší vydání jsou zranitelná a Cisco uvádí, že chybu nejde obejít žádným náhradním nastavením. Pokud hlasovou službu odebíráte, pošlete dodavateli dotaz na CVE-2026-20320 a na datum nasazení opravy. CISA chybu zařadila do katalogu zneužívaných zranitelností 10. listopadu s termínem pro federální úřady USA 24. listopadu 2026.
Souhrn priorit
| Zranitelnost | Dopad | Zneužíváno | Záplata | Priorita |
|---|---|---|---|---|
| Barracuda ESG a další zařízení, CVE-2026-116606 a CVE-2026-111560 | Práva roota na e-mailové bráně | Ano | Ano | Okamžitě |
| Xen Orchestra, VSA-2026-062 | Práva Admin v konzoli a převzetí hostů XCP-ng | Ano | Ano | Okamžitě |
| Microsoft Outlook, CVE-2026-124194 | Únik hashe NTLMv2 uživatele | Ano | Ano | Okamžitě |
| FortiManager a FortiAnalyzer, CVE-2026-126170 | Spuštění příkazů bez přihlášení | Ne, veřejný exploit | 7.6.8, pro 8.0 zmírnění | Vysoká |
| Cisco BroadWorks, CVE-2026-20320 | Čtení konfigurace a údajů ze serveru | Ano | Ano | Vysoká |
Ze světa kybernetické bezpečnosti
ENISA zveřejnila druhou zprávu o stavu kybernetické bezpečnosti v Unii
Agentura ENISA vydala 10. listopadu zprávu o stavu kybernetické bezpečnosti v Evropské unii, kterou zpracovává podle článku 18 směrnice NIS2. Úroveň hrozeb pro Unii zůstává podle ENISA významná, celková připravenost se ale zlepšuje. Index kybernetické bezpečnosti EU má hodnotu 71,53 bodu ze sta. Nejslabší jsou podle zprávy zralost týmů CSIRT (54,76 bodu) a národní certifikační ekosystémy (55,56 bodu), nejlépe hodnocené je řízení dodavatelských řetězců u klíčových a významných subjektů (89,91 bodu).
Zpráva podle serveru Help Net Security také uvádí, že 45 procent dotázaných poskytovatelů správy IT v Unii nasazuje kritické záplaty na kritické systémy déle než tři měsíce a že 37 procent organizací označilo řízení dodavatelského řetězce za nejobtížnější požadavek NIS2. ENISA zároveň píše, že hraniční modely umělé inteligence industrializují hledání zranitelností a úzkým místem se stává jejich triáž a náprava, ne nalezení.
Zkuste si odpovědět, za jak dlouho u vás projde kritická záplata na systém dostupný z internetu od vydání do nasazení. Pokud to číslo nikdo nezná, je to první věc, kterou má smysl začít měřit.
Europol zasáhl proti infrastruktuře Gootloaderu, CastleRAT a StealC
Europol 12. listopadu oznámil další akci v rámci operace Endgame. Policejní složky z devíti zemí ve spolupráci s Eurojustem zasáhly proti infrastruktuře tří rodin škodlivého kódu a zajistily 235 serverů a 257 domén. Z nich se podařilo získat 6,4 milionu datových sad obětí. Gootloader se podle Europolu šířil z kompromitovaných webů, často postavených na WordPressu, pod záminkou falešných právních dokumentů a slouží k prvotnímu průniku. CastleRAT je nástroj pro vzdálený přístup a StealC je infostealer, tedy kód, který z napadeného počítače krade přihlašovací údaje a umí do něj dostat další škodlivý kód.
Zásah proti serverům nemaže už ukradené přihlašovací údaje. Pokud někomu ve firmě v minulosti prošel infostealer, hesla a tokeny z té stanice je potřeba vyměnit, a to včetně přihlášení uložených v prohlížeči.
Co si z tohoto týdne odnést
Čtyři z pěti položek nejsou chyby v koncových systémech, ale v rozhraních, kterými se spravuje něco jiného: pošta celé firmy, virtualizační prostředí, konfigurace firewallů, hlasová služba. Útočník, který se dostane do nástroje správy, nezískává jeden server, ale všechno, co ten nástroj ovládá. Pro obranu z toho plyne jednoduché pravidlo: správcovská rozhraní nepatří na internet, patří do vyhrazené sítě nebo za VPN, a seznam těch, která z internetu vidět jsou, má být krátký a aktuální.
Druhé pozorování je méně obvyklé. U dvou oznámení z tohoto týdne výrobce v poděkování uvádí, že chybu našli lidé s pomocí hraničního modelu umělé inteligence: Microsoft u zneužívané chyby v Outlooku a Fortinet u FG-IR-26-219. ENISA ve zprávě ze stejného týdne píše, že hraniční modely hledání zranitelností industrializují a že se úzké místo přesouvá k triáži a nápravě. Pro firmu to znamená jediné: oznámení bude přibývat a rozhodnout, co z nich řešit hned, bude práce, kterou někdo musí mít na starosti.
Úkol na tento týden: sepište si všechna správcovská rozhraní dostupná z internetu, od e-mailové brány a konzole virtualizace přes správu firewallů a VPN až po správu záloh, a u každého rozhodněte, jestli tam musí být. Seznam pak udržujte, je to jeden z mála podkladů, který vám příští pátek řekne, jestli se vás nový nález týká.
Nestíháte to sledovat?
Přehled vydáváme každý týden. Sledovat ho je ale jen první krok. Těžší je vědět, které zranitelnosti se týkají konkrétně vás, v jakém pořadí je řešit a kdo za to ve firmě odpovídá.
S tím pomáháme: posouzení bezpečnosti a řízení zranitelností · externí manažer bezpečnosti · výběr a nasazení technologií
Nezávazná konzultace · Řešíte právě incident?
Řekneme vám na rovinu, co má smysl řešit jako první. Úvodní konzultace je bezplatná.
Zdroje: CISA, katalog zneužívaných zranitelností · Barracuda, oznámení k obejití autorizace a injektáži příkazů · Vates, oznámení VSA-2026-062 · Microsoft, CVE-2026-124194 · Fortinet PSIRT, FG-IR-26-219 · Cisco, oznámení k chybě v BroadWorks · ENISA, zpráva o stavu kybernetické bezpečnosti v Unii 2026 · Europol, výsledky operace Endgame · Tenable, počet chyb v listopadové sadě oprav · BleepingComputer, listopadová sada oprav Microsoftu · Help Net Security, operace Endgame a zpráva ENISA