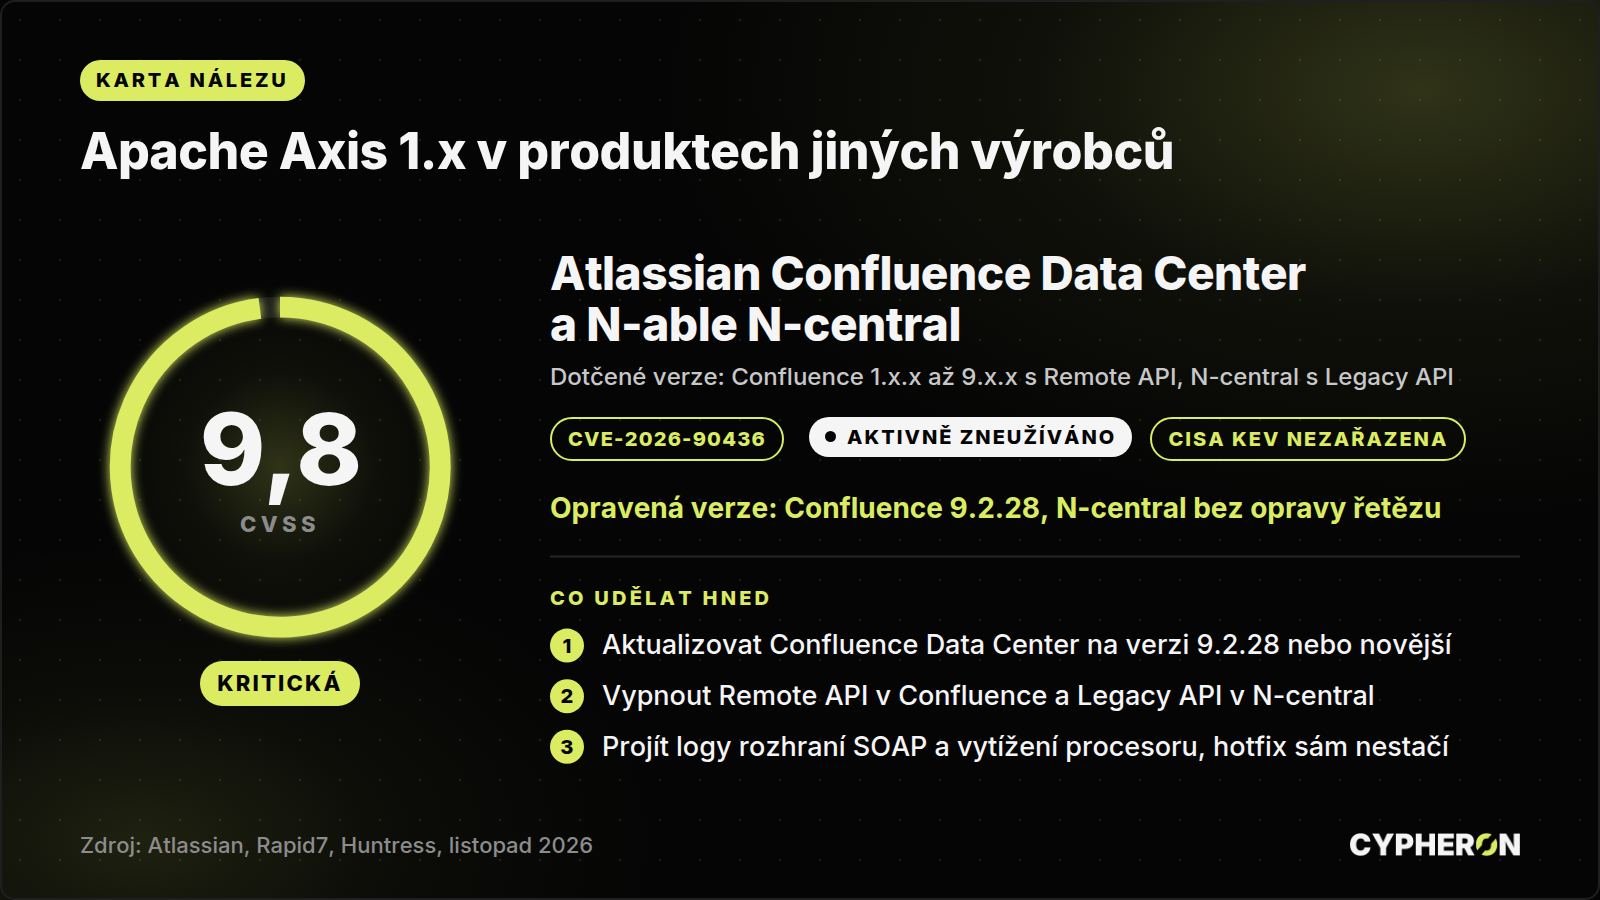
Od 12. listopadu 2026 se zneužívá kritická chyba v knihovně Apache Axis 1.x, kterou mají v sobě zabalené i produkty jiných výrobců. Potvrzené útoky zatím míří na Atlassian Confluence Data Center a na nástroj vzdálené správy N-able N-central. Útočník nepotřebuje žádné přihlašovací údaje a může na serveru spustit vlastní kód.
Co se stalo
Apache Axis 1.x je starší knihovna, která v Javě zpracovává webové služby SOAP. Projekt ji už nevyvíjí, a vlastní opravenou verzi proto nevydá. Záplatu musí dodat každý výrobce, který Axis ve svém produktu používá.
Chyba CVE-2026-90436, zveřejněná 6. listopadu 2026, je v tom, jak Axis zachází s názvem třídy uvedeným ve zprávě SOAP. Knihovna třídu načte a vytvoří její instanci dřív, než ověří, že jde opravdu o chybový objekt. Útočníkovi tak stačí poslat upravenou zprávu SOAP a dostane se ke spuštění kódu bez přihlášení. CISA chybě přiřadila skóre CVSS 9,8.
Zneužívání začalo u N-able N-central, kde je Axis součástí webového rozhraní. Výzkumník 12. listopadu zveřejnil funkční exploit a podle společnosti Huntress byl ještě téhož dne nejméně na 21 produkčních serverech N-central spuštěný těžební malware XMRig. U 19 z nich šlo o build 2026.4.1.26, tedy o verzi s hotfixem z 10. listopadu, který tento útok nezastavil. N-able 13. listopadu uvedl, že našel další indikátory kompromitace a kontaktuje dotčené zákazníky.
Ve stejný den detekoval tým Rapid7 MDR zneužití téže chyby proti Atlassian Confluence Data Center u svého zákazníka. Zveřejnil to 16. listopadu 2026. V katalogu zneužívaných zranitelností CISA KEV chyba k 16. listopadu 2026 zapsaná není.
Týká se vás to?
Confluence Data Center podle oznámení Atlassianu z 9. listopadu 2026 ve verzích 1.x.x až 9.x.x, a to jen tehdy, když má zapnuté rozhraní Remote API (XML-RPC a SOAP). U nových instalací je toto nastavení od Confluence 3.0 vypnuté a ve verzi 10.0 funkce úplně zmizela. Confluence v cloudu Atlassianu (adresy atlassian.net) dotčené není a nic dělat nemusíte.
N-able N-central provozovaný na vlastním serveru se zapnutým rozhraním Legacy API dostupným z internetu. Legacy API je ve výchozím stavu vypnuté. Podle N-able nejsou serverovou chybou dotčena prostředí hostovaná výrobcem.
Vlastní a dodané javové aplikace, které balí knihovnu Axis ve verzi 1.4 a starší. Projděte závislosti na balíčky axis:axis a org.apache.axis:axis a u dodávaného softwaru si vyžádejte stanovisko dodavatele.
Co udělat hned
- Confluence Data Center aktualizujte na verzi 9.2.28 nebo novější. Když to hned nejde, vypněte v administraci Remote API (XML-RPC a SOAP). Bez něj zranitelnost využít nelze.
- U N-central vypněte Legacy API a odeberte rozhraní z internetu. Samotný hotfix nestačí: napadené byly i servery s buildem 2026.4.1.26 a k 14. listopadu 2026 nebyla k dispozici oprava celého řetězu útoku, N-able připravuje další hotfix.
- Zjistěte, kde ve firmě ještě běží Axis 1.x, a u takových aplikací omezte přístup k rozhraním SOAP na vnitřní síť.
Jak poznat, že už jste napadení
Verze sama nestačí, protože zasažené byly i aktualizované servery N-central. Projděte přístupové logy webového rozhraní a hledejte požadavky na koncové body XML-RPC a SOAP, které do běžného provozu nepatří, a dále neobvyklé procesy a trvale vysoké vytížení procesoru, které u napadených serverů N-central způsobil těžební malware XMRig. N-able od 13. listopadu zveřejňuje další indikátory kompromitace a oslovuje dotčené zákazníky, sledujte jeho oznámení.
Při podezření na průnik postupujte jako u incidentu: server odpojte od sítě, zachovejte logy a paměť a teprve potom instalujte. Pokud právě řešíte incident, podívejte se na stránku Právě řešíte incident.
Nestíháte to sledovat?
Hlídat, co z desítek nových zranitelností týdně dopadá právě na vaše systémy, je práce na celý úvazek. Pomáháme firmám nastavit řízení zranitelností tak, aby bylo jasné, kdo sleduje oznámení výrobců, kdo rozhoduje o nasazení záplat a v jaké lhůtě. Začít jde posouzením bezpečnosti nebo úvodní konzultací.
Zdroje: Atlassian, oznámení k CVE-2026-90436 v Confluence Data Center · Rapid7, detekce zneužití proti Confluence Data Center a N-central · Huntress, zneužívání exploitů proti N-able N-central · BleepingComputer, zneužití hodiny po zveřejnění exploitu