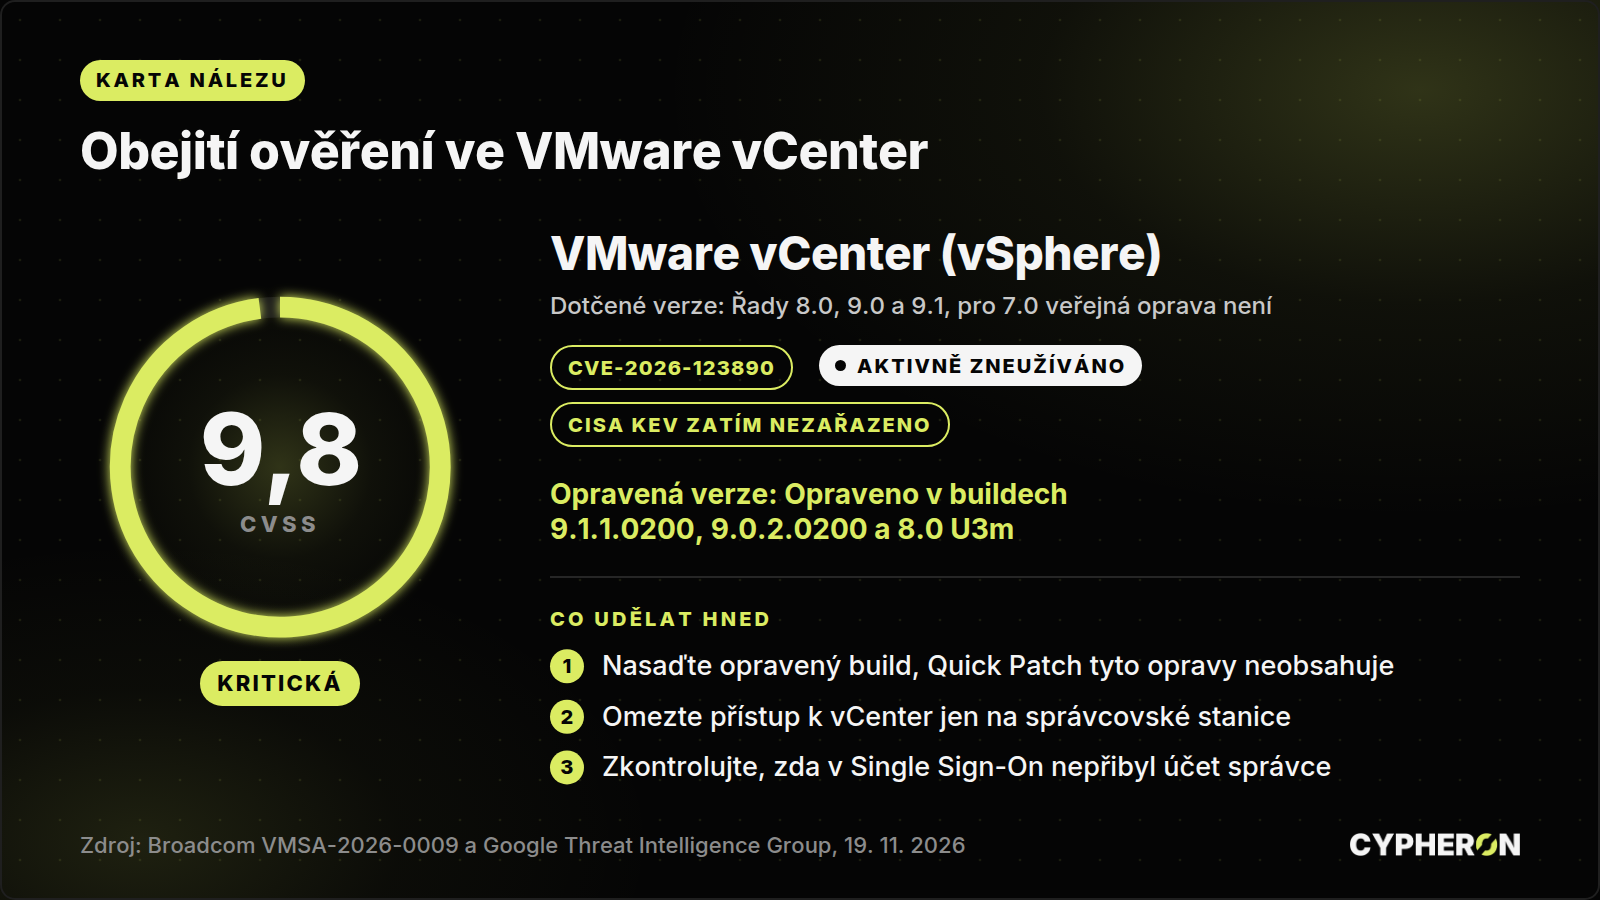
Broadcom vydal 19. listopadu 2026 bezpečnostní oznámení VMSA-2026-0009. Nejzávažnější z pěti opravených chyb je CVE-2026-123890 ve VMware vCenter: útočník, který se po síti dostane na vCenter, obejde ověření a pracuje v něm s právy správce. Mandiant a Google Threat Intelligence Group týž den popsaly průnik, při kterém se chyba zneužívala jako zero-day už v září 2026. Oprava je venku, náhradní opatření Broadcom žádné neuvádí.
Co se stalo
vCenter je centrální konzole pro správu virtualizace VMware. Z jednoho místa se v něm konfigurují a sledují hostitelé ESX i jednotlivé virtuální stroje. Chyba je v jeho adresářové službě, která zajišťuje přihlašování a Single Sign-On. Podle technického popisu od Google Threat Intelligence Group jde o vyzrazení klíče k zabezpečené komunikaci (protokol SRP-6a) přes rozhraní DCE/RPC, které je dostupné bez přihlášení. Útočník tak získá platné přihlášení účtem [email protected], může spouštět příkazy a stáhnout si soubory včetně databáze adresářové služby.
Broadcom chybu hodnotí stupněm 9,8 z 10 podle CVSS. V doprovodných otázkách a odpovědích uvádí, že u vCenter jde o mimořádnou změnu (emergency change podle metodiky ITIL), kterou je třeba řešit neprodleně po poradě s vlastními bezpečnostními lidmi. Náhradní opatření, kterým by se chyba dala přechodně obejít, v oznámení není.
Mandiant a Google Threat Intelligence Group zveřejnily 19. listopadu 2026 analýzu průniku, při kterém skupinu sledovanou jako ARMORY CASTLE (dříve UNC5221) chyba pustila do vCenter už v září 2026, tedy dva měsíce před vydáním opravy. Útočníci se k vCenter dostali z jiného kompromitovaného zařízení v síti, vyhledali porty specifické pro VMware, chybu zneužili vlastním nástrojem, zkopírovali si adresářovou databázi, převzali službu pro vydávání tokenů SAML a vytvořili si vlastní účet správce v Single Sign-On. Chybu nahlásil Broadcomu právě Mandiant.
Zdroje se liší v tom, jak popisují stav zneužívání. Samotné oznámení Broadcomu v době vydání neuvádělo žádné útoky ani veřejně dostupný exploit, zprávu o zneužití jako zero-day přinesly týž den Mandiant a Google Threat Intelligence Group. V katalogu zneužívaných zranitelností CISA KEV chyba ve verzi katalogu z 18. listopadu 2026 ještě nebyla.
Týká se vás to?
Chyba je ve vCenter řad 8.0, 9.0 a 9.1 a ve vCenter, který je součástí VMware Cloud Foundation, VMware vSphere Foundation, VMware Telco Cloud Platform a VMware Telco Cloud Infrastructure, včetně starší řady Cloud Foundation 5.x. Pro vCenter 7.0 veřejná oprava není, zákazníci s prodlouženou podporou mají kontaktovat Broadcom. Nasazené číslo buildu porovnejte se seznamem opravených verzí v oznámení. Broadcom v otázkách a odpovědích radí vycházet z toho, že pokud si nejste jisti, zranitelní jste.
Oznámení řeší ještě čtyři další chyby v SDDC Manageru a v nástrojích VMware Tools pro Windows. Jsou hodnocené nižším stupněm a jejich zneužití potřebuje přihlášení nebo místní přístup. Podle otázek a odpovědí Broadcomu se oznámení netýká hypervizoru ESX a žádná z pěti chyb nedovoluje spustit kód na hostiteli ESX z virtuálního stroje.
Co udělat hned
- Nasaďte opravené verze vCenter. Broadcom uvádí build 9.1.1.0200 pro řadu 9.1, 9.0.2.0200 pro řadu 9.0 a 8.0 U3m pro řadu 8.0. Opravy jsou kumulativní, novější verze chybu řeší také.
- Počítejte s plnou aktualizací, ne s rychlou záplatou. Opravy z tohoto oznámení nejsou podle Broadcomu dostupné cestou vCenter Quick Patch, u Cloud Foundation 5.x jde o asynchronní záplatování podle KB 88287.
- Dokud nemáte nasazeno, omezte na síti přístup k vCenter jen na správcovské stanice. Náhradní opatření výrobce neuvádí, zmenšit dosah útoku jde jen oddělením správcovské sítě.
- U vCenter 7.0 si vyžádejte postup od Broadcomu. Veřejná oprava pro tuto řadu není, a pokud nemáte prodlouženou podporu, naplánujte přechod na podporovanou verzi.
Google Threat Intelligence Group k tomu dodává, že u vCenter nestačí jen nasadit opravu, protože jde o řídicí prvek celého virtuálního prostředí. Mandiant doporučuje hardening podle zásad zero trust a nástroj VCSA Hardening & Logging Tool.
Jak poznat, že už jste napadení
Mandiant a Google Threat Intelligence Group ve své analýze popisují mimo jiné tyto znaky, podrobné indikátory jsou v jejich zprávě:
- skenování vnitřní sítě na porty specifické pro VMware, zejména 2012, 5480 a 9080, a dotazy na adresy /sdk a /ui,
- účet správce v Single Sign-On, který nikdo z vašich lidí nezakládal,
- stažení nebo kopie databáze adresářové služby vCenter,
- webshell na linuxových appliance ve vnitřní síti, zejména na těch, které nemají nasazený EDR.
Pokud na některý ze znaků narazíte, počítejte s tím, že nasazení opravy samo přístup útočníka neukončí. Z popisu útoku vyplývá, že si útočník mohl odnést obsah adresářové databáze a kontrolu nad vydáváním tokenů SAML. V takovém případě řešte výměnu přihlašovacích údajů a podpisových certifikátů Single Sign-On, postupujte podle pokynů Broadcomu a přizvěte forenzní podporu.
Nestíháte to sledovat?
Řízení zranitelností znamená víc než nasadit opravu. Je potřeba vědět, které systémy ve firmě vlastně máte, kdo je spravuje, co se smí dostat na jejich správcovská rozhraní a jak doložíte, kdy a jak jste konkrétní chybu vyřešili. Pomáháme firmám tento proces nastavit a vést, a to i u prostředí, kde bezpečnost řídí jeden člověk vedle běžné správy IT. Když chcete vědět, jak jste na tom, nabízíme posouzení bezpečnosti. Řešíte-li průnik právě teď, podívejte se na stránku právě řešíte incident, nebo se nám ozvěte. Úvodní konzultace je bezplatná.
Zdroje: Broadcom, otázky a odpovědi k VMSA-2026-0009 · Google Threat Intelligence Group a Mandiant, analýza zneužití CVE-2026-123890 · CISA, katalog zneužívaných zranitelností · The Hacker News, zpráva o oznámení Broadcomu