Tento přehled pokrývá pondělí 16. až pátek 20. listopadu 2026. Týden měl jeden společný rys: chyby, které stojí za pozornost, nebyly v koncových aplikacích, ale v systémech, které spravují všechno ostatní. Nástroj pro správu konfigurace serverů, load balancer na hraně sítě, gateway k jazykovým modelům a instalátor redakčního systému.
Dvě z chyb se podle zdrojů už zneužívají. CISA zařadila do katalogu KEV chybu v Perforce Puppet Enterprise a chybu v open source gateway LiteLLM. U obou je oprava venku a termín pro americké federální úřady padá na začátek prosince. Třetí velká věc týdne zneužívaná není, zato se dotkne hodně českých firem: F5 vydalo 18. listopadu dvaadvacet oznámení a v šesti z nich jsou kritické chyby v datové rovině BIG-IP, pro které existuje jen engineering hotfix a žádné náhradní opatření.
Na pět věcí z tohoto týdne jsme upozorňovali samostatně, tady je proto najdete jen v tabulce priorit: obejití ověření ve VMware vCenter, které se zneužívalo jako zero-day, zneužívanou chybu v Apache Axis, Java4Shell v Javě a OpenJDK, chybu v nginx a kritické opravy PHP.
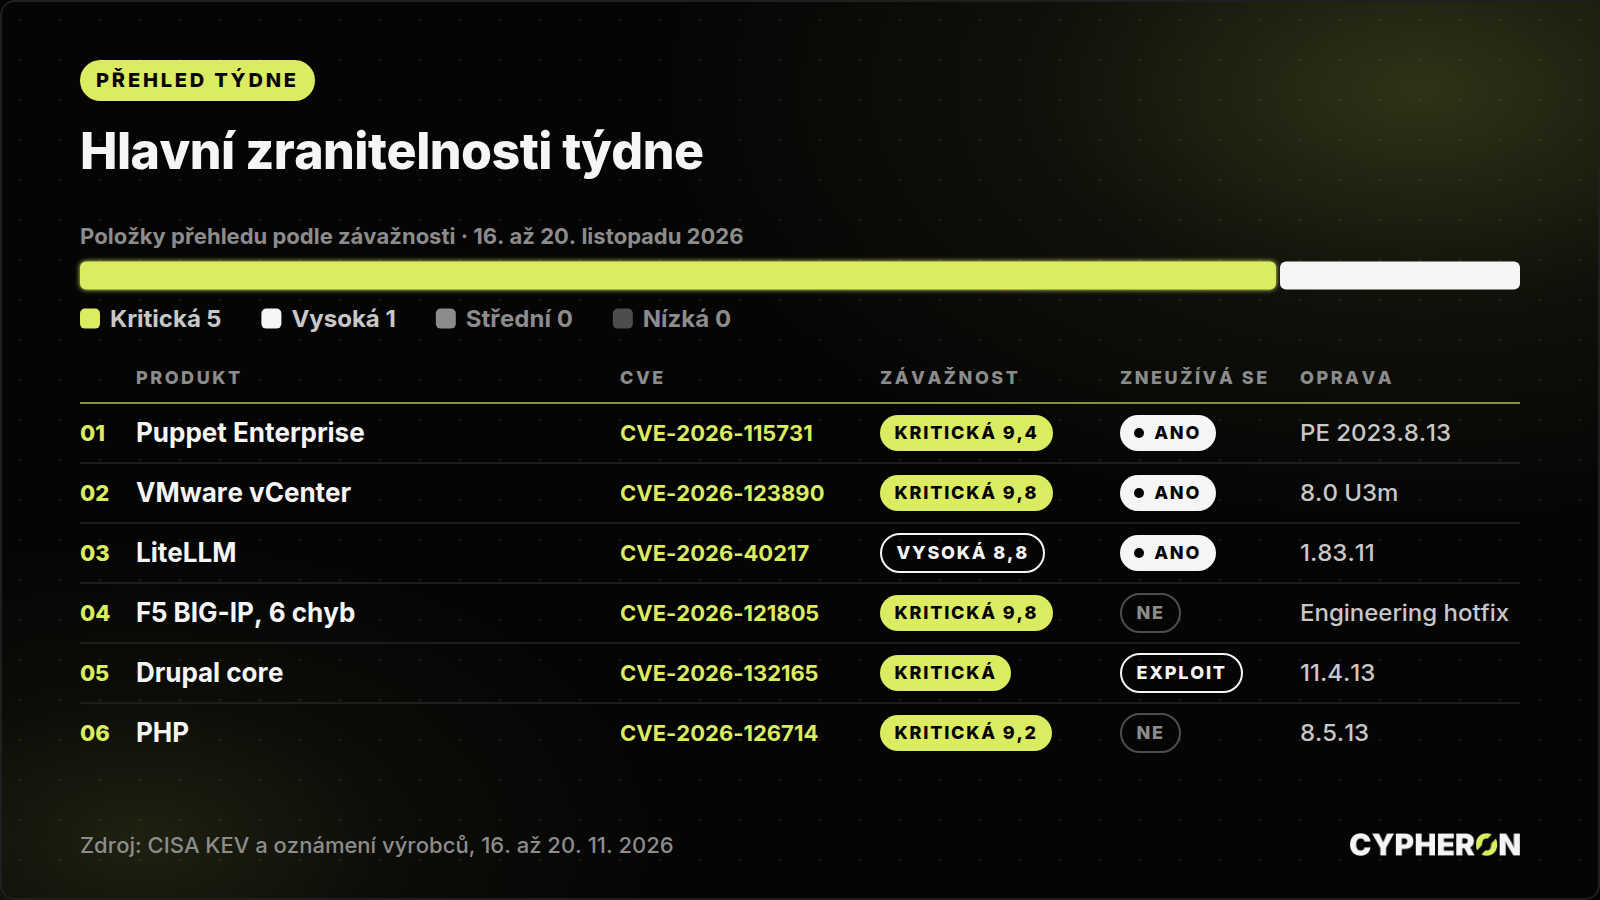
Plné seznamy opravených verzí jsou v tabulce priorit v tomto článku.
1. F5 BIG-IP, šest kritických chyb dokáže položit provoz na hraně sítě
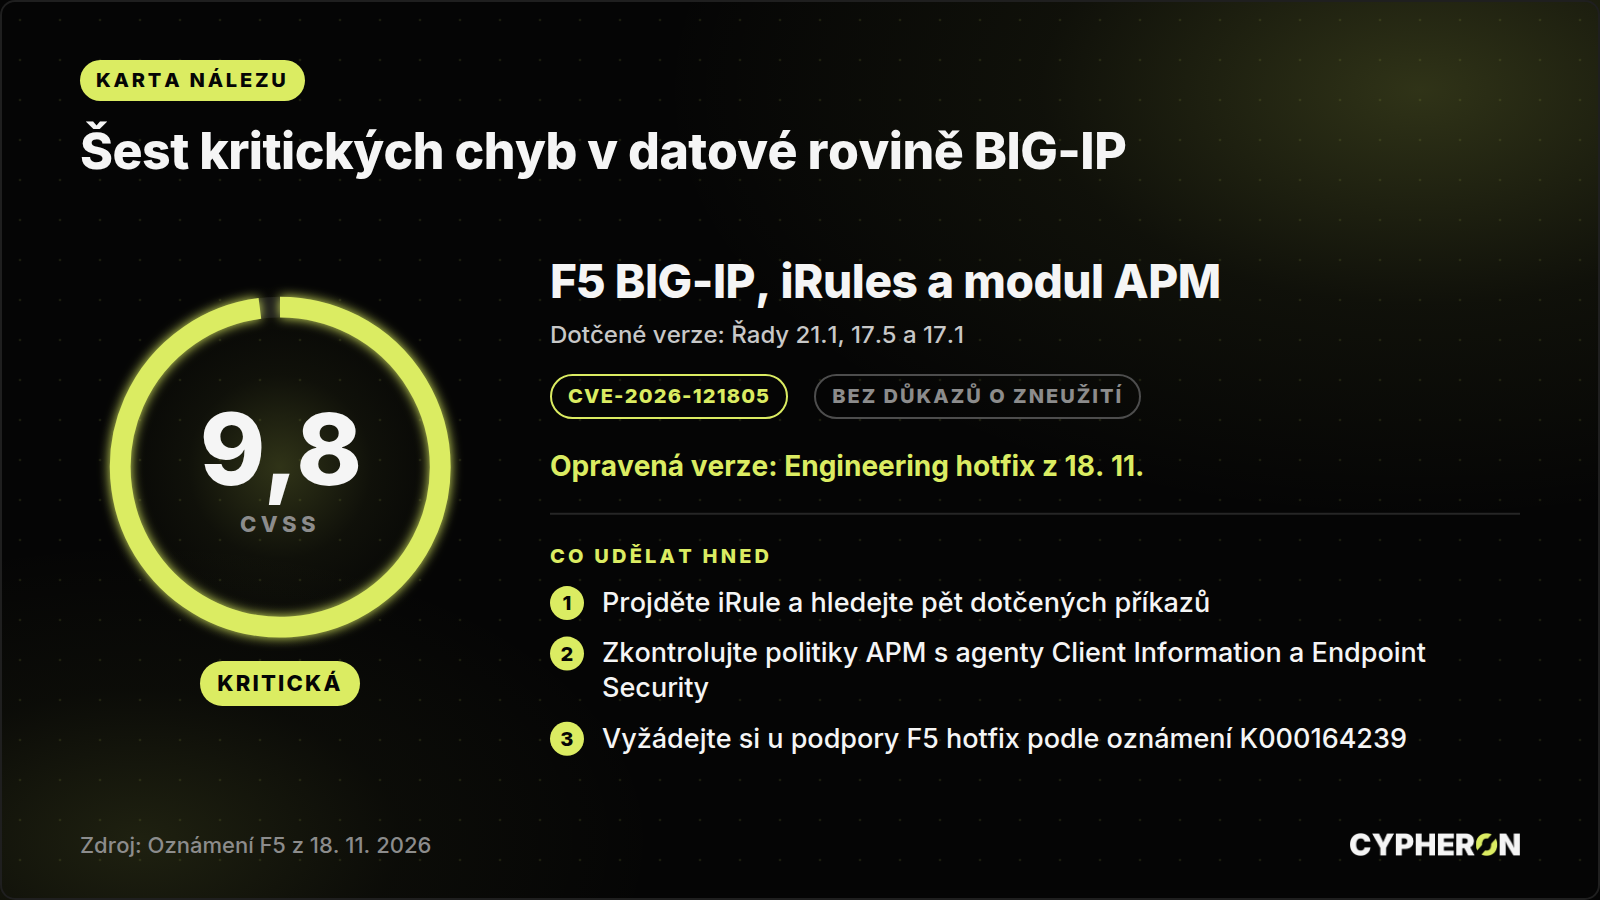
CVE-2026-121805, CVE-2026-116953, CVE-2026-120285, CVE-2026-120292, CVE-2026-120722 a CVE-2026-123637 · skóre CVSS 9,8 (CVSS 3.1) a 9,3 (CVSS 4.0) · bez důkazů o zneužívání · záplata k dispozici, zatím jen jako engineering hotfix
BIG-IP je zařízení F5, které stojí před aplikacemi a rozděluje mezi ně provoz. Dělá load balancing, ukončuje TLS, chrání publikované weby a v modulu APM funguje jako přístupová brána a VPN. V českých firmách je to běžná součást perimetru, takže jeho výpadek znamená výpadek všeho, co je za ním.
Všech šest chyb je stejného druhu: přetečení zásobníku v komponentě TMM, která zpracovává skoro celý síťový provoz zařízení. Pět z nich je v iRules, tedy ve skriptech, kterými správci upravují zacházení s provozem, a týkají se konkrétních příkazů. Šestá je v modulu APM. Útočníkovi, který se nemusí nikam přihlašovat, stačí poslat vhodně sestavený požadavek a proces TMM se ukončí; provoz je přerušený, dokud se nerestartuje. F5 u všech šesti dodává, že chyba může vést i ke vzdálenému spuštění kódu.
Horší, než se zdá, to je ze dvou důvodů. Zaprvé pro tyto chyby zatím neexistuje běžné vydání, jen engineering hotfix, tedy build mimo standardní cyklus, a žádné náhradní opatření. Zadruhé zranitelnost se projeví jen u konkrétní konfigurace, kterou si musíte sami najít: u pěti chyb jde o iRule s dotčeným příkazem, u šesté o politiku APM pro jednotlivé požadavky, která kombinuje agenta Client Information s agenty Endpoint Security. Bez inventury vlastních iRule a politik nevíte, jestli se vás to týká. F5 navíc ověřuje jen verze v technické podpoře, takže starší verze, která v tabulkách chybí, není tím prohlášená za bezpečnou.
Co dělat. Projděte iRule na všech virtuálních serverech a hledejte příkazy PEM::subscriber, MR::message route, PSC::ip_address, GENERICMESSAGE::route a DNS::scrape. U modulu APM hledejte politiky pro jednotlivé požadavky s kombinací agenta Client Information a agentů Endpoint Security. Pokud takovou konfiguraci máte, vyžádejte si u podpory F5 engineering hotfix pro svou verzi, F5 k tomu vydalo zvláštní pokyny v oznámení K000164239. Dokud hotfix nemáte, zvažte, jestli dotčený příkaz v iRule nebo kombinaci agentů APM nejde dočasně přepsat nebo vypnout; samotnou datovou rovinu před internetem skrýt nelze. Samostatná chyba v rozhraní iControl REST (CVE-2026-120718, skóre CVSS 8,1) je opravená v běžných verzích 21.1.0.2, 17.5.1.10 a 17.1.3.6, ty nasaďte standardní cestou.
2. Puppet Enterprise, zpráva od agenta spustí kód na serveru správy
CVE-2026-115731 · skóre CVSS 9,4 (CVSS 4.0, Perforce) a 9,9 (CVSS 3.1, NVD) · aktivně zneužíváno · záplata k dispozici
Puppet je nástroj pro správu konfigurace. Na serverech běží agent, který si od Puppet Serveru bere popis požadovaného stavu a hlásí mu zpátky výsledek. Ve firmě, která ho používá, tak jeden server drží konfiguraci desítek nebo stovek dalších.
Chyba je v kódu, který tyto reporty od agentů zpracovává. Report může obsahovat takzvaný rich data typ a Puppet Server ho deserializuje, tedy z poslaných dat složí objekty, bez dostatečné kontroly. Klient, který má jakýkoli certifikát podepsaný certifikační autoritou Puppetu, může požadavkem PUT poslat upravený report a spustit na serveru vlastní kód pod uživatelem služby. Pokud certifikační autorita podepisuje žádosti automaticky bez silného ověření, tedy v režimu permisivního autosign, může si certifikát obstarat i útočník zvenčí a přihlášení nepotřebuje vůbec.
Proč je to horší, než vypadá: na Puppet Serveru leží podpisový klíč certifikační autority a server může měnit konfiguraci celého prostředí. Kdo na něm spustí kód, dostane se tím ke správě serverů, které Puppet spravuje, včetně možnosti rozeslat jim vlastní konfiguraci. CISA chybu 17. listopadu 2026 zařadila do katalogu KEV, tedy mezi prokazatelně zneužívané, a americkým federálním úřadům dala termín 1. prosince 2026.
Co dělat. Opravy vyšly 3. listopadu 2026: Puppet Enterprise 2023.8.13, 2025.12.1 a 2026.0.1, Puppet Core 9.1.3 a 8.22.2. Dotčené jsou i odvozené projekty, tedy OpenVox a Red Hat Satellite, u nich se řiďte oznámením daného dodavatele. Dokud opravu nenasadíte, vypněte permisivní autosign a omezte, odkud se dá na port 8140 Puppet Serveru dostat. Po opravě projděte logy zpracování reportů a historii podepsaných certifikátů agentů, jestli mezi nimi není certifikát, který jste nežádali.
3. LiteLLM, útěk ze sandboxu v gateway k jazykovým modelům
CVE-2026-40217 · skóre CVSS 8,8 (CVSS 3.1) · aktivně zneužíváno · záplata k dispozici
LiteLLM je open source gateway, přes kterou firmy posílají dotazy do jazykových modelů různých poskytovatelů. Drží v sobě API klíče k těmto poskytovatelům a vydává vlastní takzvané virtuální klíče jednotlivým týmům a aplikacím, aby se daly měřit a omezovat.
Součástí gateway je rozhraní /guardrails/test_custom_code, které spustí kód v Pythonu poslaný uživatelem, aby se daly otestovat vlastní kontroly obsahu. Kód měl běžet v sandboxu postaveném na filtrování zdrojového textu podle regulárních výrazů. Takový sandbox jde obejít přepisem bajtkódu a spustit libovolný kód v procesu gateway, který ve výchozím obrazu Dockeru běží jako root. Ve výchozí konfiguraci se na dotčené rozhraní dostane jen účet s právy správce proxy.
Horší, než to vypadá, je to kvůli tomu, jak se chyba používá v praxi. Google Threat Intelligence Group 17. listopadu 2026 uvedla, že viděla útočníka, který přes tuto chybu měnil omezené virtuální klíče na plná práva správce. Ve dvou dalších chybách téhož projektu, CVE-2026-47101 a CVE-2026-47102, jde navíc o cestu z běžného uživatele na správce, takže celek dává řetězec od slabého klíče až po shell na serveru s klíči k poskytovatelům modelů. CISA chybu 18. listopadu 2026 zařadila do katalogu KEV s termínem 2. prosince 2026.
Co dělat. Aktualizujte na verzi 1.83.11 nebo novější, ve které autoři nahradili vlastní sandbox knihovnou RestrictedPython. Pozor na rozdíl ve zdrojích: text oznámení na GitHubu mluví o verzi 1.83.11, strojový rozsah dotčených verzí v témže oznámení o 1.83.10; bezpečnější je držet se 1.83.11. Dokud aktualizovat nemůžete, zakažte na reverzní proxy požadavky POST na /guardrails/test_custom_code, nespouštějte gateway jako root a nevystavujte správcovské rozhraní do nedůvěryhodných sítí. Pokud bylo správcovské rozhraní dostupné zvenčí, vyměňte klíče gateway i API klíče k poskytovatelům modelů.
4. Drupal, instalátor dovolí nainstalovat web znovu
CVE-2026-132165 · hodnocení Drupalu 18 z 25, tedy kritická; skóre CVSS podle NVD k 20. listopadu 2026 nevyšlo · veřejný ukázkový exploit · záplata k dispozici
Drupal je redakční systém, na kterém běží weby firem i veřejné správy. Jeho součástí je skript /core/install.php, kterým se web poprvé instaluje. Po instalaci zůstává na webu a výchozí pravidla v souboru .htaccess k němu přístup neblokují.
Chyba je právě v něm. Za určitých podmínek dovolí útočníkovi bez přihlášení obejít kontrolu, že web už nainstalovaný je, spustit instalaci znovu s vlastními údaji k databázi a přepsat soubor settings.php. Výsledkem je převzetí webu nebo spuštění kódu na serveru. Chybu našel nástroj OSS Scanner firmy Anthropic. Mnoho cest útoku ale zavřou práva souboru settings.php nastavená jen pro čtení, a právě proto projekt hodnotí zranitelnou konfiguraci jako neobvyklou a chybu označuje za kritickou, ne za nejvyšší stupeň.
Proč to nenechávat ležet: ukázkový kód je veřejný a bezpečnostní tým Drupalu upozorňuje, že funkční zneužití může přijít rychle. Zneužívání k 20. listopadu 2026 nehlásí ani projekt, ani analytici, kteří chybu rozebrali. Zároveň jde o chybu, u které stačí jediný požadavek na veřejnou adresu, takže se dobře hledá skenováním internetu.
Co dělat. Aktualizujte jádro na 10.6.22, 11.3.22 nebo 11.4.13, které vyšly 18. listopadu 2026. Weby na Drupalu 8, 9, 10.5 a 11.2 jsou po konci podpory a opravu nedostanou, ty je potřeba přenést na podporovanou řadu. Dokud aktualizovat nejde, zablokujte veřejný přístup na /core/install.php v konfiguraci webového serveru nebo v souboru .htaccess a ověřte, že webový server nemůže zapisovat do settings.php ani měnit jeho práva. Stejné vydání opravuje i CVE-2026-132166, chybu nižší závažnosti, kterou lze zneužít jen spolu s další chybou deserializace a s přihlášením jako správce.
Souhrn priorit
| Zranitelnost | Dopad | Zneužíváno | Záplata | Priorita |
|---|---|---|---|---|
| Puppet Enterprise, CVE-2026-115731 | Spuštění kódu na serveru správy | Ano | PE 2023.8.13, 2025.12.1, 2026.0.1 | Okamžitě |
| VMware vCenter, CVE-2026-123890 | Práva správce bez hesla | Ano | 9.1.1.0200, 9.0.2.0200, 8.0 U3m | Okamžitě |
| LiteLLM, CVE-2026-40217 | Spuštění kódu v gateway k modelům | Ano | 1.83.11 | Okamžitě |
| Apache Axis, CVE-2026-90436 | Spuštění kódu přes zprávu SOAP | Ano | Bez záplaty, produkt po konci podpory | Okamžitě |
| F5 BIG-IP, CVE-2026-121805 a dalších pět | Pád datové roviny, možné spuštění kódu | Ne | Engineering hotfix z 18. 11. 2026 | Vysoká |
| Drupal, CVE-2026-132165 | Převzetí webu bez přihlášení | Ne, veřejný exploit | 10.6.22, 11.3.22, 11.4.13 | Vysoká |
| nginx, CVE-2026-123007 | Spuštění kódu bez přihlášení | Ne | 1.31.9, 1.30.7 | Vysoká |
| PHP, CVE-2026-126714 a CVE-2026-129481 | Spuštění kódu při nedefaultní konfiguraci | Ne | 8.5.13, 8.4.28, 8.3.37, 8.2.36 | Vysoká |
| Java a OpenJDK, CVE-2026-114938 | Pád aplikace, v některých případech spuštění kódu | Ne, probíhá skenování | 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 | Vysoká |
Ze světa kybernetické bezpečnosti
Do cloudu pro filtraci pošty se dostal útočník
Firma N-able, která dodává nástroje poskytovatelům IT služeb, oznámila 18. listopadu 2026, že neznámý útočník získal neoprávněný přístup k jednomu ze serverů v jejím cloudu pro služby Mail Assure a SpamExperts, tedy pro filtraci elektronické pošty. Firma kvůli tomu vypnula správcovský portál a API ve třech regionech, včetně Evropy. Zajímavý je průběh: 16. listopadu šlo podle stavové stránky o výpadek, 17. listopadu ho firma přisuzovala konfiguraci platformy a až 18. listopadu ho přehodnotila na bezpečnostní incident. Filtrace a doručování pošty podle firmy běží dál, nedostupná zůstala karanténa, logy a synchronizace poštovních schránek. N-able uvedla, že k tomuto okamžiku nemá důkazy o kompromitaci dat zákazníků, a dodala, že vyšetřování pokračuje.
Projděte si, které bezpečnostní funkce za vás dělá dodavatel, a co uděláte, když jeho portál a API zmizí na několik dní.
Lákadlo ClickFix dnes doručuje i nástroj pro vzdálený přístup
Podle zprávy firmy Blackpoint Cyber z 20. listopadu 2026 doručuje platforma ROMULUS, kterou v říjnu 2026 poprvé popsala firma Forescout Research, nově dosud nedokumentovaný nástroj pro vzdálený přístup k počítači. ROMULUS funguje jako doručovací služba pro více rodin malwaru a stojí na lákadlech typu ClickFix, kdy stránka pod záminkou opravy nebo ověření přesvědčí člověka, aby sám spustil připravený příkaz. Podle výzkumníků vedly k podvodným stránkám v části kampaní i vlastní GPT vytvořené v ChatGPT.
Ověřte, jestli vašim lidem projde spuštění příkazu z internetového prohlížeče, a jestli to vidíte v logu.
Co si z tohoto týdne odnést
Dvě pozorování. První: certifikát agenta, virtuální klíč do gateway nebo přístup ke konzoli virtualizace mají dnes stejnou cenu jako heslo správce domény. U Puppetu i u LiteLLM byla cesta dovnitř skrz legitimní, běžně vydávaný přístup, ne skrz zapomenutý server na okraji sítě. Druhé: gateway k jazykovým modelům se za několik měsíců posunula z pokusu do produkce, a tím i do katalogu zneužívaných zranitelností. Pokud ji ve firmě někdo spustil, patří do stejné evidence jako databáze nebo řadič domény.
Úkol na tento týden: sepište systémy, které mohou měnit konfiguraci jiných systémů nebo se za ně přihlásit. Virtualizace, správa konfigurace, pipeline, load balancer, správa identit, gateway k jazykovým modelům. U každého si poznamenejte, kdo se dostane na jeho správcovské rozhraní a odkud. Na seznam stačí jedno odpoledne a určí vám pořadí záplat na měsíce dopředu.
Nestíháte to sledovat?
Přehled vydáváme každý týden. Sledovat ho je ale jen první krok. Těžší je vědět, které zranitelnosti se týkají konkrétně vás, v jakém pořadí je řešit a kdo za to ve firmě odpovídá.
S tím pomáháme: posouzení bezpečnosti a řízení zranitelností · externí manažer bezpečnosti · výběr a nasazení technologií
Nezávazná konzultace · Řešíte právě incident?
Řekneme vám na rovinu, co má smysl řešit jako první. Úvodní konzultace je bezplatná.
Zdroje: CISA, katalog zneužívaných zranitelností KEV · F5, oznámení K000163937 ke chybě v modulu APM · Perforce, oznámení k CVE-2026-115731 v Puppetu · GitHub Advisory, útěk ze sandboxu v LiteLLM · X41 D-Sec, nález chyby v LiteLLM · Drupal, oznámení SA-CORE-2026-017 · N-able, stavová stránka k incidentu · The Hacker News, přehled témat týdne