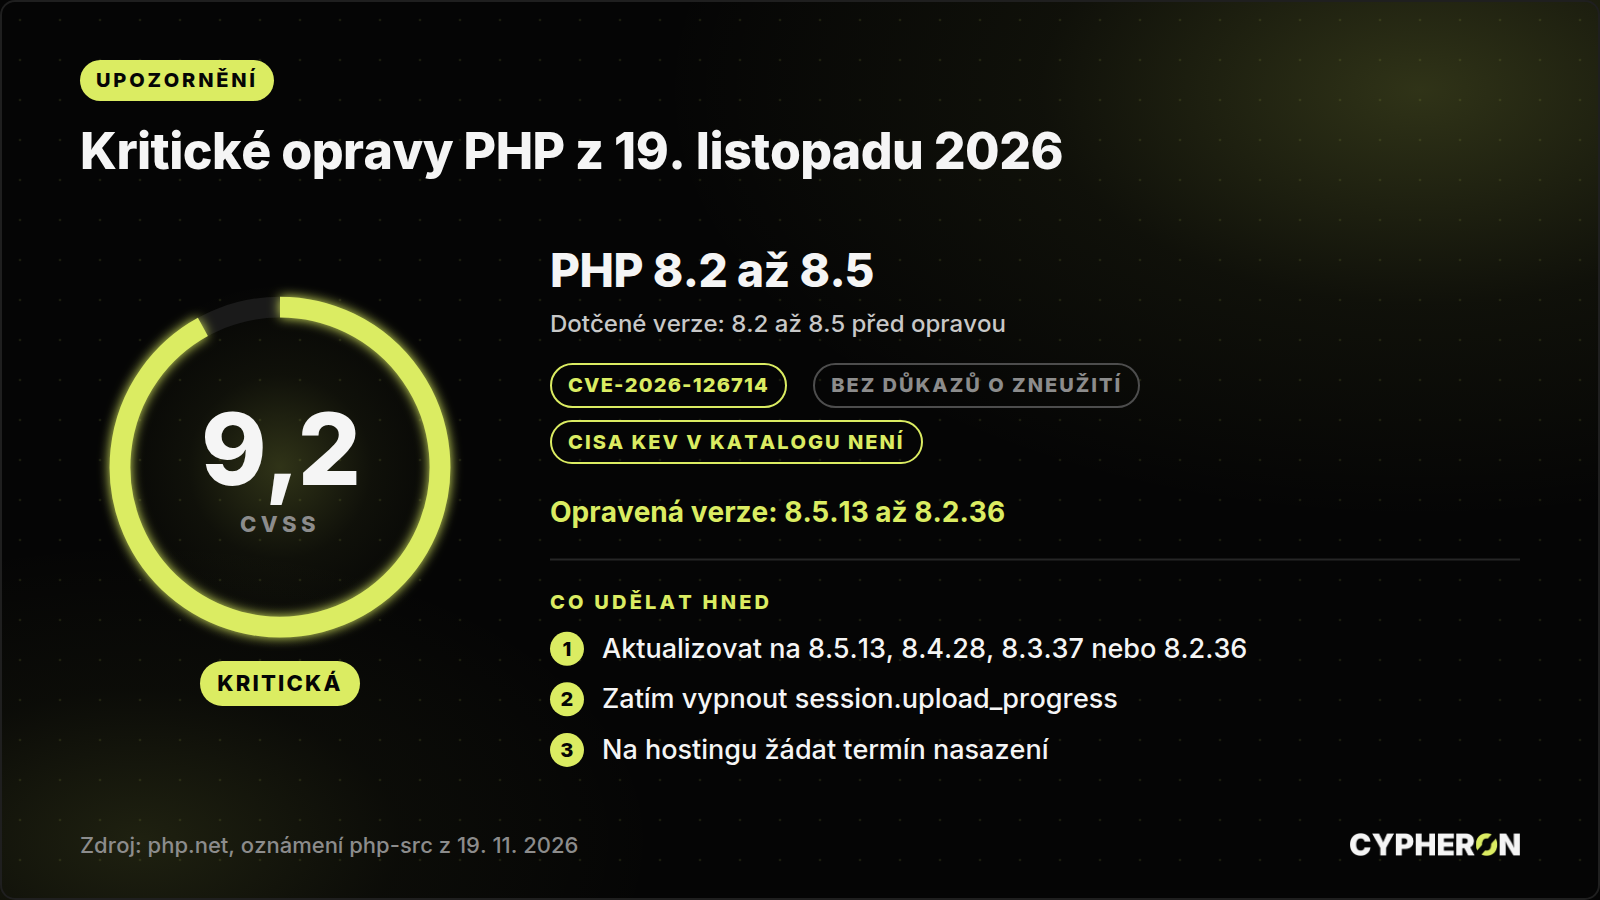
Vývojový tým PHP vydal dnes, 19. listopadu 2026, bezpečnostní opravy všech podporovaných řad: verze 8.5.13, 8.4.28, 8.3.37 a 8.2.36. Šest chyb má v bezpečnostních oznámeních projektu závažnost kritická, dvě nejzávažnější mají skóre CVSS 9,2. Zneužívání zatím nikdo nepotvrdil.
Co se stalo
PHP je skriptovací jazyk, na kterém běží velká část firemních webů, e-shopů a interních aplikací. Tým PHP opravy ohlásil už 18. listopadu a dnes k nim zveřejnil popis jednotlivých chyb. Ve stejný den vyšla i nová hlavní verze PHP 8.6.0.
Jako kritické jsou podle oznámení projektu označené tyto chyby:
- CVE-2026-126714 (CVSS 9,2): výchozí ukládání sessions do souborů může po přerušeném zápisu nechat v souboru směs dvou sessions, začátek nové a konec staré. Útočník, který ovlivní obsah session a zápis přeruší, tak může docílit toho, že PHP při dalším otevření session vytvoří objekty podle jeho dat. Má-li aplikace vhodný gadget chain, vede to až ke vzdálenému spuštění kódu.
- CVE-2026-129481 (CVSS 9,2): po přerušeném ukončení session si PHP ponechá ukazatel do už uvolněné paměti a další požadavek obsloužený týmž workerem ji může uvolnit znovu. Týká se řad 8.3 a novějších, řada 8.2 ne. Podle oznámení jde o nedokončenou opravu chyby CVE-2026-109619 a spuštění kódu touto cestou zatím nikdo nepředvedl.
- CVE-2026-129496: PHP si může podržet odkaz na uvolněnou vyrovnávací paměť časových zón, pokud se při startu procesu zapíše hlášení do souborového error logu. Jednou z potvrzených podmínek je neplatná hodnota date.timezone. Útočník po síti pak může poškodit paměť workeru a podle oznámení případně spustit kód s jeho právy.
- CVE-2026-129474: použití uvolněné paměti ve výpisech volání magických metod, podle oznámení může vést ke vzdálenému spuštění kódu.
- CVE-2026-129182: použití uvolněné paměti u globální proměnné s výpisem poslední fatální chyby po ukončení požadavku.
- CVE-2026-129289: PHP-FPM umožňuje propašovat požadavek (request smuggling), když tělo HTTP požadavku zůstane nepřečtené.
Mimo kritické chyby přibyla oprava eskalace oprávnění v PHP-FPM na lokálním systému (CVE-2026-129291), oprava čtení a zápisu mimo přidělenou paměť v PHP-CGI při úpravě PATH_INFO (CVE-2026-129538) a oprava chyby ve výpisu stavové stránky PHP-FPM (CVE-2026-129292).
Oznámení z 18. listopadu uvádělo, že kritické chyby se projeví jen při nedefaultní konfiguraci. Ze zveřejněných popisů je vidět, že to platí jen částečně. Nejzávažnější chyba se týká výchozího ukládání sessions do souborů, potřebuje ale další podmínky, hlavně možnost ovlivnit obsah session, přerušení zápisu ve vhodném okamžiku a vhodný gadget chain v aplikaci. Zneužívání těchto chyb zatím nikdo nepotvrdil a nejsou ani v katalogu zneužívaných zranitelností CISA KEV.
Týká se vás to?
Týká se to každého serveru, kontejneru nebo hostingu, kde běží PHP. Dotčené jsou verze 8.2.0 až 8.2.35, 8.3.0 až 8.3.36, 8.4.0 až 8.4.27 a 8.5.0 až 8.5.12. Opravené verze jsou 8.2.36, 8.3.37, 8.4.28 a 8.5.13. Řady, které už tým PHP nepodporuje, tedy 8.1 a starší, opravu nedostanou a jediným řešením je u nich přechod na podporovanou řadu.
Verzi zjistíte na serveru příkazem php -v. U sdíleného hostingu nebo spravované platformy se zeptejte poskytovatele, kdy opravu nasadí on. Pokud zvažujete novou hlavní verzi 8.6.0, vycházejte z poznámek k jejímu vydání: oznámení k těmto chybám uvádějí jako dotčené řady 8.2 až 8.5.
Co udělat hned
- Aktualizujte PHP na 8.5.13, 8.4.28, 8.3.37 nebo 8.2.36 podle řady, kterou používáte. Balíčky pro Debian, Ubuntu a RHEL obvykle vycházejí s odstupem několika hodin až dní po vydání na php.net.
- Dokud aktualizaci nenasadíte, vypněte session.upload_progress.enabled, pokud tuto funkci nepotřebujete. Odebere to jednu cestu, kterou útočník ovlivní obsah session. Aplikace, které do sessions samy ukládají data od uživatelů, to ale neřeší.
- Zkontrolujte, že date.timezone v php.ini má platnou hodnotu. Neplatná hodnota je jednou z potvrzených podmínek chyby CVE-2026-129496.
- Tam, kde aktualizace PHP-FPM musí počkat, lze podle oznámení nastavit pm.max_requests=1 a workery restartovat. Je to za cenu výkonu a jen jako dočasné opatření.
- Stavovou stránku PHP-FPM nenechávejte dostupnou z internetu.
- Po aktualizaci si projděte, jestli vám někde nezůstala nepodporovaná řada PHP. Ta už opravy dostávat nebude.
Nestíháte to sledovat?
Sledovat oznámení výrobců a rozhodovat, co nasadit hned a co počká do pravidelného okna, je běžná součást naší práce. Pokud na to ve firmě nemáte kapacitu, ozvěte se přes kontaktní stránku. Úvodní konzultace je bezplatná.
Zdroje: PHP, ChangeLog verzí 8.5.13, 8.4.28, 8.3.37 a 8.2.36 z 19. 11. 2026 · PHP, bezpečnostní oznámení projektu php-src · katalog CISA KEV, kontrola 19. 11. 2026 · The Hacker News, zpráva o chystaných kritických opravách PHP