Check Point vydal mimořádný hotfix na chybu v operačním systému Gaia, kterou útočníci od konce října zneužívají k získání práv roota na bezpečnostních bránách. Sama o sobě je to eskalace oprávnění a potřebuje přístup přímo na zařízení. Útočníci se tam ale dostávají zvenku přes zranitelnosti PHP2Shell na portálu Mobile Access, takže z dvojice chyb vzniká cesta od internetu až k úplné kontrole nad bránou. CISA zařadila chybu mezi prokazatelně zneužívané 13. listopadu 2026.
Co se stalo
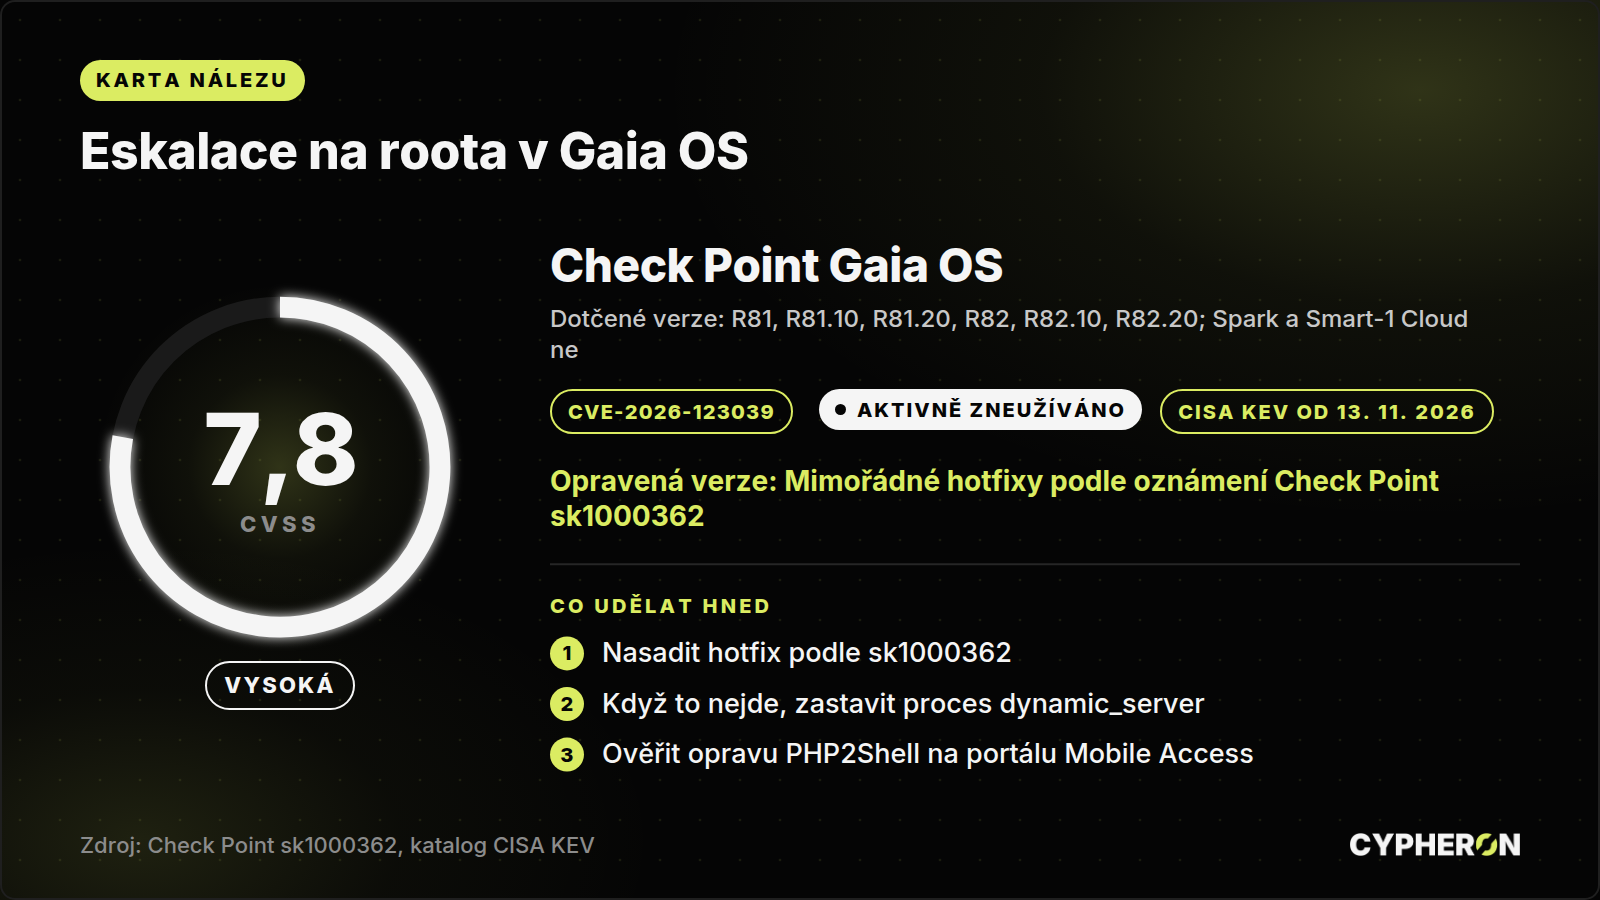
Gaia je operační systém bezpečnostních bran a správcovských serverů Check Pointu. Démon dynamic_server, který obsluhuje rozhraní DynamicCLI, běží pod rootem a naslouchá na lokálním socketu, do kterého smí zapisovat kdokoli, a neověřuje, jaký proces se k němu připojil. Kdo má na zařízení jakýkoli lokální přístup, včetně servisního účtu webového portálu, může do socketu poslat příkaz a ten se provede s právy roota. Chyba má označení CVE-2026-123039 a skóre CVSS 7,8.
Check Point v oznámení sk1000362 uvádí, že zneužití pozoroval u řádově dvou desítek zákazníků, a vydal na chybu mimořádné hotfixy.
Jak útok probíhal, popsal tým Check Point Research ve zprávě z 12. listopadu 2026. Útočníci se od 30. října dostávali na brány s portálem Mobile Access přes zranitelnosti PHP2Shell (CVE-2026-109618 a CVE-2026-109619), oprávnění pak eskalovali na roota právě přes rozhraní DynamicCLI, nahráli PHP webshelly do adresáře se šablonami portálu a nasadili backdoor TSGA s komponentou TSProxy. Ve vyšetřovaném případě pokračovali po SSH z brány na hostitele VMware ESXi a spustili tam wiper, tedy malware, který maže data. První vlna 30. října mířila na organizace v Izraeli a u části z nich byla destruktivní. Druhá vlna 2. listopadu byla širší, zasáhla organizace ve více zemích a oborech a destruktivní část u ní tým nepozoroval. Nástroje TSGA a TSProxy jsou podle Check Point Research upravené varianty frameworku PhiliKit, známého z útoků na zařízení Ivanti. Kdo za kampaní stojí, výzkumníci za potvrzené nepovažují.
O zranitelnostech PHP2Shell jsme psali v říjnu v článku PHP2Shell: útočníci pronikli do sítě a do dvou hodin měli hashe hesel a MFA tajemství.
Týká se vás to?
Podle oznámení výrobce jsou dotčené Security Gateway, Firewall, Security Management Server, Multi-Domain Security Management Server a Scalable Platforms ve větvích R81, R81.10, R81.20, R82, R82.10 a R82.20. CISA v zápisu do katalogu uvádí, že se chyba netýká zařízení Spark a služby Smart-1 Cloud.
Nejvíc riskují brány, které mají portál Mobile Access dostupný z internetu a nemají nasazenou opravu PHP2Shell. U nich stačí útočníkovi zřetězení obou chyb a nepotřebuje k tomu žádný účet.
Co udělat hned
- Nasaďte hotfix pro svou verzi Gaia podle oznámení Check Pointu sk1000362.
- Když to hned nejde, použijte dočasné opatření výrobce: zastavte proces dynamic_server a zabraňte jeho opětovnému spuštění.
- Ověřte, že portál Mobile Access má nasazenou opravu PHP2Shell, a zvažte, jestli musí být dostupný z internetu.
- Pokud byl portál vystavený a neopravený, berte bránu jako možná napadenou a projděte indikátory níže dřív, než ji jen opravíte.
Jak poznat, že už jste napadení
Check Point zveřejnil indikátory kompromitace. Podle oznámení výrobce a zprávy Check Point Research stojí za kontrolu zejména tyto stopy.
- Příkazy, které neprošly výchozím obalem Clish, a použití funkce system(), což v běžném provozu skoro nepotkáte.
- Soubory PHP relací v dočasném adresáři portálu se značkou upload_progress_pwn a velké množství pádů procesů Apache a PHP na portálu.
- Neznámé šablony v adresáři portálu, ve vyšetřovaném případě soubory s názvy ve tvaru zz*.tpl a soubor challenge_render.tpl.
- Soubory /tmp/CPconfigdaemon a slot_CPconfigdaemon v adresáři pro spuštění po startu a knihovna /lib/libcpfwcommon.so.
Když něco z toho najdete, počítejte s tím, že útočník měl na bráně práva roota. Brána vidí do sítě a drží přístupové údaje: vyměňte hesla a klíče, které na ní byly, a zkontrolujte systémy, na které se z ní dá dostat, především virtualizaci přístupnou po SSH.
Nestíháte to sledovat?
Hlídat opravy u zařízení na hraně sítě je práce na každý den a ve firmě bez vlastního bezpečnostního týmu propadne snadno. Umíme s vámi projít, která zařízení máte vystavená do internetu, jak rychle se k nim dostane oprava a co dělat, když oprava hned nejde. Úvodní konzultace je bezplatná, domluvit se dá přes kontakt. Pokud řešíte podezření na průnik právě teď, začněte stránkou Právě řešíte incident.
Zdroje: Check Point sk1000362, oznámení k CVE-2026-123039 · Check Point Research, zneužití PHP2Shell na branách Check Point · CISA, katalog zneužívaných zranitelností · NVD, záznam CVE-2026-123039 · BleepingComputer, shrnutí případu