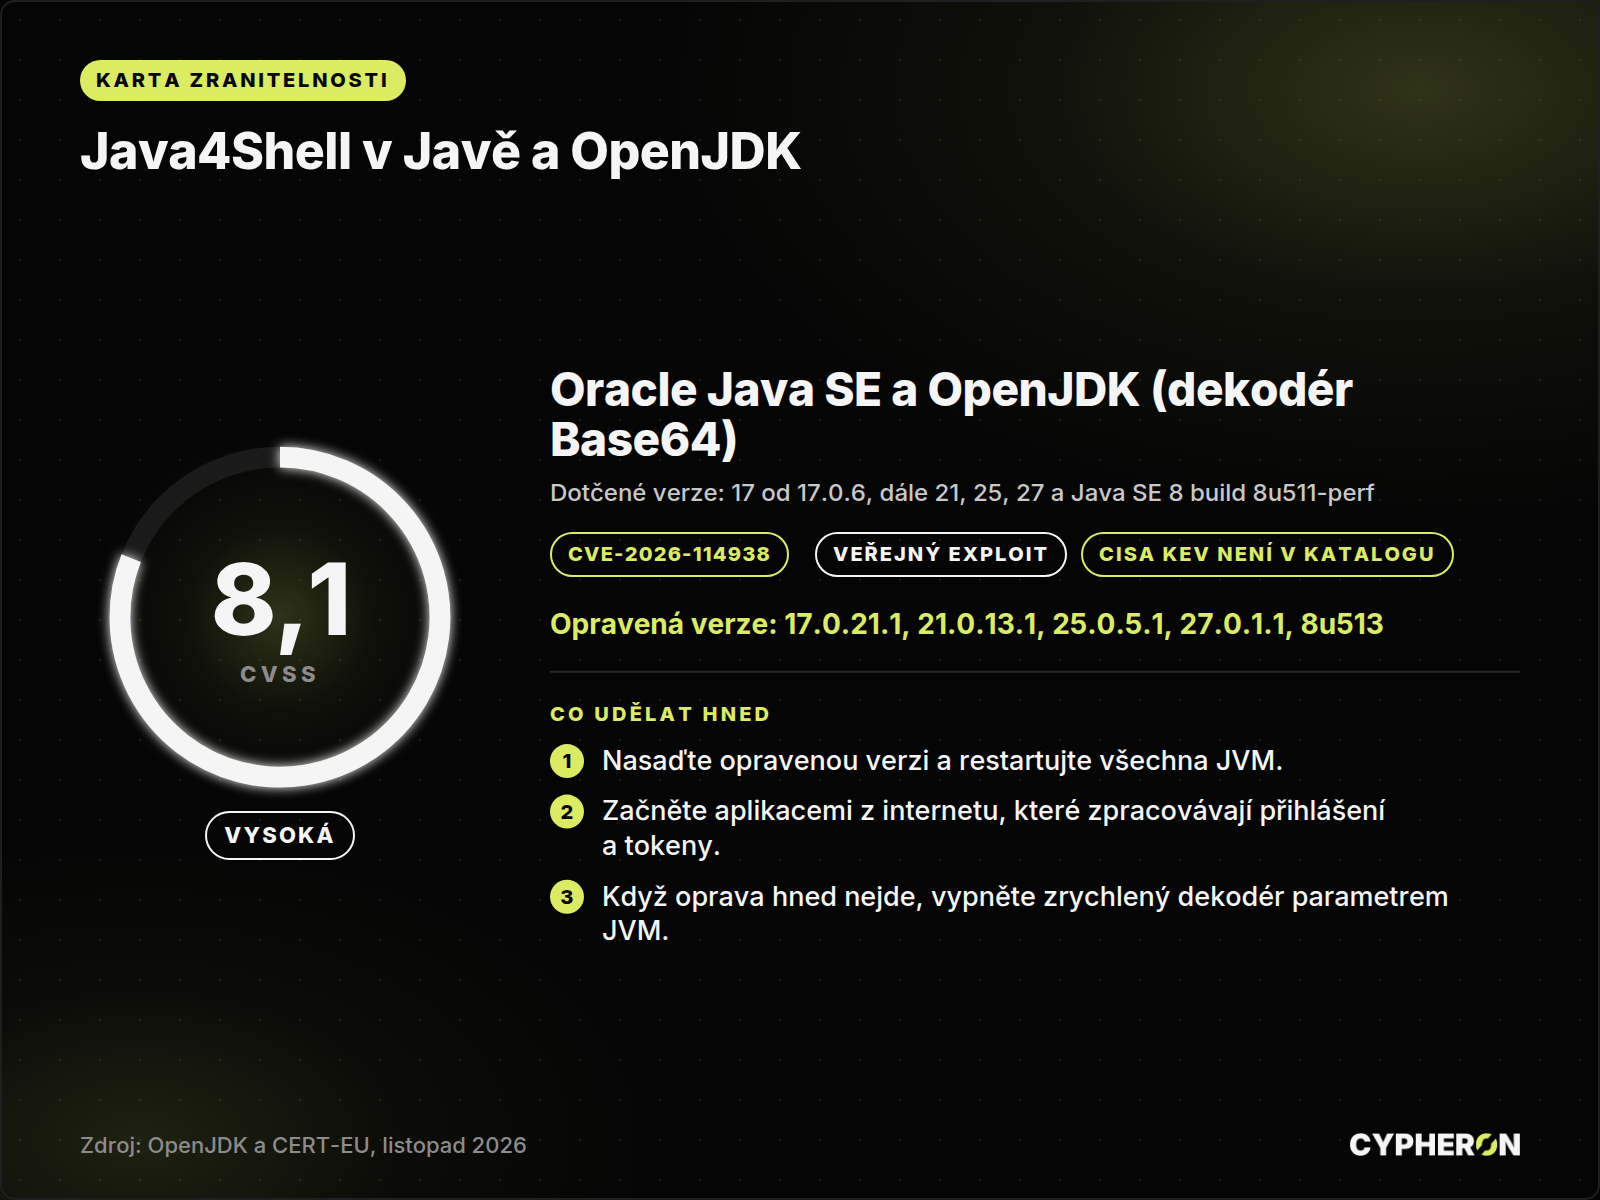
Oracle a projekt OpenJDK vydaly 17. listopadu 2026 opravy chyby CVE-2026-114938 v Javě, které nálezci dali jméno Java4Shell. Chyba je v dekodéru Base64 a za určitých podmínek dovolí útočníkovi spustit vlastní kód v aplikaci, aniž by se do ní musel přihlásit. Nálezci spuštění kódu bez přihlášení předvedli mimo jiné v Keycloaku, v Atlassian Jira a Confluence, v JFrog Artifactory a v Jenkinsu. Úspěšné zneužití ve volné přírodě k 18. listopadu 2026 nikdo nepotvrdil, pokusy o zneužití a skenování internetu už ale firma GreyNoise zaznamenala.
Co se stalo
Java je běhové prostředí, ve kterém běží velká část firemních aplikací, od interních systémů po nástroje jako Keycloak, produkty Atlassianu nebo JFrog Artifactory. Od verze 17.0.6 má zrychlený dekodér Base64, který využívá instrukce AVX-512 moderních procesorů. Právě v něm je chyba. Data v kódování Base64, která pošle útočník, mohou běhové prostředí donutit zapsat mimo vyhrazené místo v paměti. Podle CERT-EU to vede k odepření služby, tedy k pádu aplikace, a v některých případech až ke vzdálenému spuštění kódu bez přihlášení.
Base64 je v aplikacích běžně všude, kde se přenášejí binární data v textu: přihlášení přes HTTP Basic, tokeny JWT, zprávy SAML, cookies nebo data v TLS. Útočníkovi proto stačí, aby se jeho data dostala až k dekodéru, a to se u přihlašovacích rozhraní stane ještě předtím, než aplikace kohokoli ověří.
Podle technického rozboru firmy VulnCheck je přesnou příčinou podtečení celého čísla v dekódovací rutině pro AVX-512. Vstup delší než 128 bajtů, který končí krátkým zakončením s rovnítky, sníží počítadlo dekódované velikosti pod nulu, poškodí cílový ukazatel a zapíše asi 62 bajtů za vyhrazené místo na haldě.
Hodnocení závažnosti se u této chyby liší a stojí za to to vědět. Oracle a skupina OpenJDK pro zranitelnosti jí dávají 8,1 z 10 podle metodiky CVSS 3.1, hlavně kvůli vysoké složitosti útoku. Firma Calif, která chybu našla, ji hodnotí 9,2 podle novější metodiky CVSS 4.0, tedy jako kritickou. Veřejný je ukázkový kód, který chybu vyvolá, ale nepřevezme kontrolu nad systémem. Podle Tenable hlásí funkční exploit další výzkumník a jeden má pro své zákazníky i VulnCheck.
Týká se vás to?
Podle CERT-EU jsou dotčené tyto verze, v závorce je verze s opravou:
- Java SE a OpenJDK 17 od 17.0.6 do 17.0.21 (17.0.21.1)
- Java SE a OpenJDK 21 do verze 21.0.13 (21.0.13.1)
- Java SE a OpenJDK 25 do verze 25.0.5 (25.0.5.1)
- Java SE a OpenJDK 27 do verze 27.0.1 (27.0.1.1)
- Oracle Java SE 8 ve výkonnostním buildu 8u511-perf (8u513)
- Oracle GraalVM pro JDK 17 a 21 (verze podle výrobce)
Java 11 a běžné buildy Javy 8 zrychlený dekodér nemají, a dotčené tedy nejsou. Zneužít chybu jde navíc jen tam, kde JVM běží na procesoru x86-64 s instrukcemi AVX-512 a bmi2, tedy na Intel Xeon Ice Lake a novějších a na AMD Zen 4 a novějších. Systémy na ARM64 dotčené nejsou. Na podporovaném procesoru je zrychlení ve výchozím nastavení zapnuté. Na Linuxu podmínku splňuje stroj, jehož procesor hlásí všechny čtyři příznaky avx512f, avx512bw, avx512vbmi a bmi2.
Záleží také na tom, odkud Javu máte. Opravy pro distribuce postavené na OpenJDK, jako jsou Eclipse Temurin, Amazon Corretto, Azul Zulu, Microsoft Build of OpenJDK, BellSoft Liberica, SAP SapMachine a Red Hat build of OpenJDK, vydávají jejich tvůrci podle vlastního rozvrhu. Aplikace, které si nosí vlastní běhové prostředí, zůstávají zranitelné, dokud aktualizaci nevydá jejich dodavatel. Verzi zjistíte příkazem java -version, u aplikačních serverů je ale potřeba zkontrolovat to JVM, pod kterým služba opravdu běží.
Které aplikace jsou dotčené
Chyba není v aplikacích, ale v běhovém prostředí, pod kterým běží. Ohrožená je proto každá aplikace v Javě, ke které se útočníkova data dostanou až k dekodéru Base64. Firma Calif otestovala část rozšířených aplikací ve výchozím nastavení, na dotčené verzi Javy a na procesoru s AVX-512 VBMI. Podle jejích výsledků, jak je popsal Tenable, se vlastní kód povedlo spustit takto:
| Aplikace | Výsledek testu Calif |
|---|---|
| Keycloak | kód spuštěn před přihlášením |
| Atlassian Jira | kód spuštěn před přihlášením |
| Atlassian Confluence | kód spuštěn před přihlášením |
| JFrog Artifactory | kód spuštěn před přihlášením |
| Jenkins | kód spuštěn před přihlášením |
| PingFederate | kód spuštěn před přihlášením |
| Apache Kafka, broker | kód spuštěn až po přihlášení |
| Apache Solr | kód spuštěn až po přihlášení |
| Elasticsearch | kód spuštěn až po přihlášení |
| Gerrit | kód spuštěn až po přihlášení |
| Spinnaker | kód spuštěn až po přihlášení |
Seznam není vyčerpávající. Calif k němu dodává, že k dotčenému kódu vede i úplně běžná funkce, jako je ověření uživatele nebo nahrání souboru, takže zranitelných aplikací bude víc než těch otestovaných. Vlastní kód se jí povedlo spustit také na ukázkových aplikacích postavených na Apache Struts a Spring Boot. Platí ale, že každá aplikace potřebuje vlastní exploit a že neúspěšný pokus aplikaci obvykle shodí. Exploity pro jednotlivé produkty Calif zatím nezveřejnila.
Ohrožený nemusí být jen server. Podle Calif jde napadnout i program v Javě, který sám žádnou službu nenabízí, ale připojí se přes TLS k serveru, který ovládá útočník. Druhý způsob zneužití, kterému Calif říká JavaBleed, kód nespouští a jen čte paměť aplikace. V té mohou být klíče a tokeny.
Keycloak jako příklad, co to znamená v praxi
Keycloak, tedy rozšířený server pro přihlašování a správu identit, k chybě vydal 18. listopadu 2026 vlastní pokyn pro správce. Stojí v něm to podstatné: chyba není v kódu Keycloaku, takže aktualizace samotného Keycloaku ji neopraví. Opravit je potřeba JDK na každém uzlu, nebo nasadit image přestavěný na opraveném JDK, a potom restartovat. Keycloak dekóduje Base64 i v požadavcích, které přijdou před přihlášením, takže na to, že vstup chrání přihlašovací obrazovka, se spoléhat nelze.
Podle téhož pokynu obsahovaly kontejnerové image Keycloaku pro x86-64 s označením 26.8.2-1 a 26.8.2-2 ke 18. listopadu 2026 dotčený build OpenJDK 21.0.13. Prozatímní zmírnění, které doporučuje i Red Hat, je spustit každou instanci s parametrem -XX:-UseBASE64Intrinsics, u oficiálních image proměnnou JAVA_OPTS_APPEND. Po restartu je potřeba ověřit, že běžící JVM opravdu hlásí UseBASE64Intrinsics = false, příkazem jcmd. Samostatnou kapitolou je Operator pro Kubernetes: běží ve vlastním procesu nad OpenJDK 25, nastavuje se proměnnou JDK_JAVA_OPTIONS a jeho nastavení nijak nenastaví pody, které spravuje. Opravený image Keycloaku k 18. listopadu 2026 projekt doporučit neumí a vydá nové, až budou k dispozici opravené buildy OpenJDK.
Totéž platí obecně. U aplikace, která si nosí vlastní běhové prostředí, nerozhoduje číslo verze aplikace, ale to, jaká Java je v ní zabalená.
Jak blízko je skutečné zneužití
VulnCheck chybu zreprodukovala na procesoru Ice Lake a rozlišuje dvě úrovně. Shodit JVM, tedy způsobit odepření služby, je snadné: stačí posílat vadný vstup opakovaně, dokud přepis paměti nezasáhne živý objekt, a žádná příprava není potřeba. Spuštění kódu je podstatně složitější, protože útočník si musí nejprve připravit haldu a najít cestu, jak si nechat prozradit adresy v paměti a obejít tím ASLR, tedy náhodné rozmístění paměti. VulnCheck proto nečeká snadné a široké zneužívání, spíš úzké funkční cesty u konkrétních aplikací. Plný exploit má od 17. listopadu 2026 pro své zákazníky.
Podle přehledu Tenable zaznamenala firma GreyNoise k 18. listopadu 2026 pokusy o zneužití této chyby, úspěšné zneužití proti svým sondám ale nepotvrdila. Vidí také skenování veřejně vydaným skenerem, který hledá dotčené verze Javy. CISA k chybě vydala upozornění 17. listopadu 2026, v jejím katalogu zneužívaných zranitelností chyba k 18. listopadu 2026 nebyla. Indikátory napadení nikdo nezveřejnil. Chyba se podle CERT-EU projevuje nejčastěji pádem běhového prostředí, takže neobvyklé pády aplikací v Javě po 17. listopadu 2026 stojí za prověření.
Co udělat hned
- Nasaďte opravenou verzi podle své řady a potom restartujte všechna JVM. Bez restartu se oprava neuplatní.
- Začněte aplikacemi dosažitelnými z internetu, které zpracovávají přihlášení, tokeny nebo zprávy SAML. Stejnou prioritu doporučuje CERT-EU.
- Mezi nimi dejte na první místo ty, u kterých nálezci spuštění kódu bez přihlášení předvedli: Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins a PingFederate.
- Když aktualizace hned nejde, vypněte zrychlený dekodér parametry JVM
-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsics, nebo omezte použití AVX-512 parametrem-XX:UseAVX=2. Druhá možnost může zpomalit i jiné části aplikace. Obojí vyžaduje restart JVM. - Nastavení si ověřte příkazem
java -XX:+PrintFlagsFinal -version | grep UseBASE64Intrinsics, u běžící služby příkazemjcmd <pid> VM.flags -all. - Zkontrolujte všechny uzly, na kterých může služba běžet, včetně záložních a těch, které se používají při postupné aktualizaci. Kontrola na jednom stroji o zbytku nic neříká.
- U aplikací s vlastním běhovým prostředím si vyžádejte od dodavatele termín opravy a do té doby se zeptejte, jestli u nich lze obejití parametrem JVM použít.
Nestíháte to sledovat?
Java bývá ve firmách spravovaná po částech. Jedna verze je v kontejnerech, druhá na aplikačním serveru a třetí uvnitř aplikace od dodavatele, takže se snadno stane, že se oprava někde nedostane. Pomáháme firmám nastavit, kdo sleduje opravy pro běhová prostředí a knihovny, jak se dostanou do provozu a co se dělá, když to dodavatel nestíhá. Ozvěte se přes kontaktní stránku, úvodní konzultace je bezplatná. Když řešíte útok právě teď, použijte stránku Právě řešíte incident.
Zdroje: OpenJDK, oznámení o zranitelnostech ze 17. listopadu 2026 · CERT-EU, upozornění 2026-021 k Javě a OpenJDK · Oracle, poznámky k vydání Java SE 17.0.21.1 · Keycloak, pokyn pro správce k CVE-2026-114938 · NVD, záznam CVE-2026-114938 · VulnCheck, technický rozbor Java4Shell · Tenable, otázky a odpovědi k Java4Shell