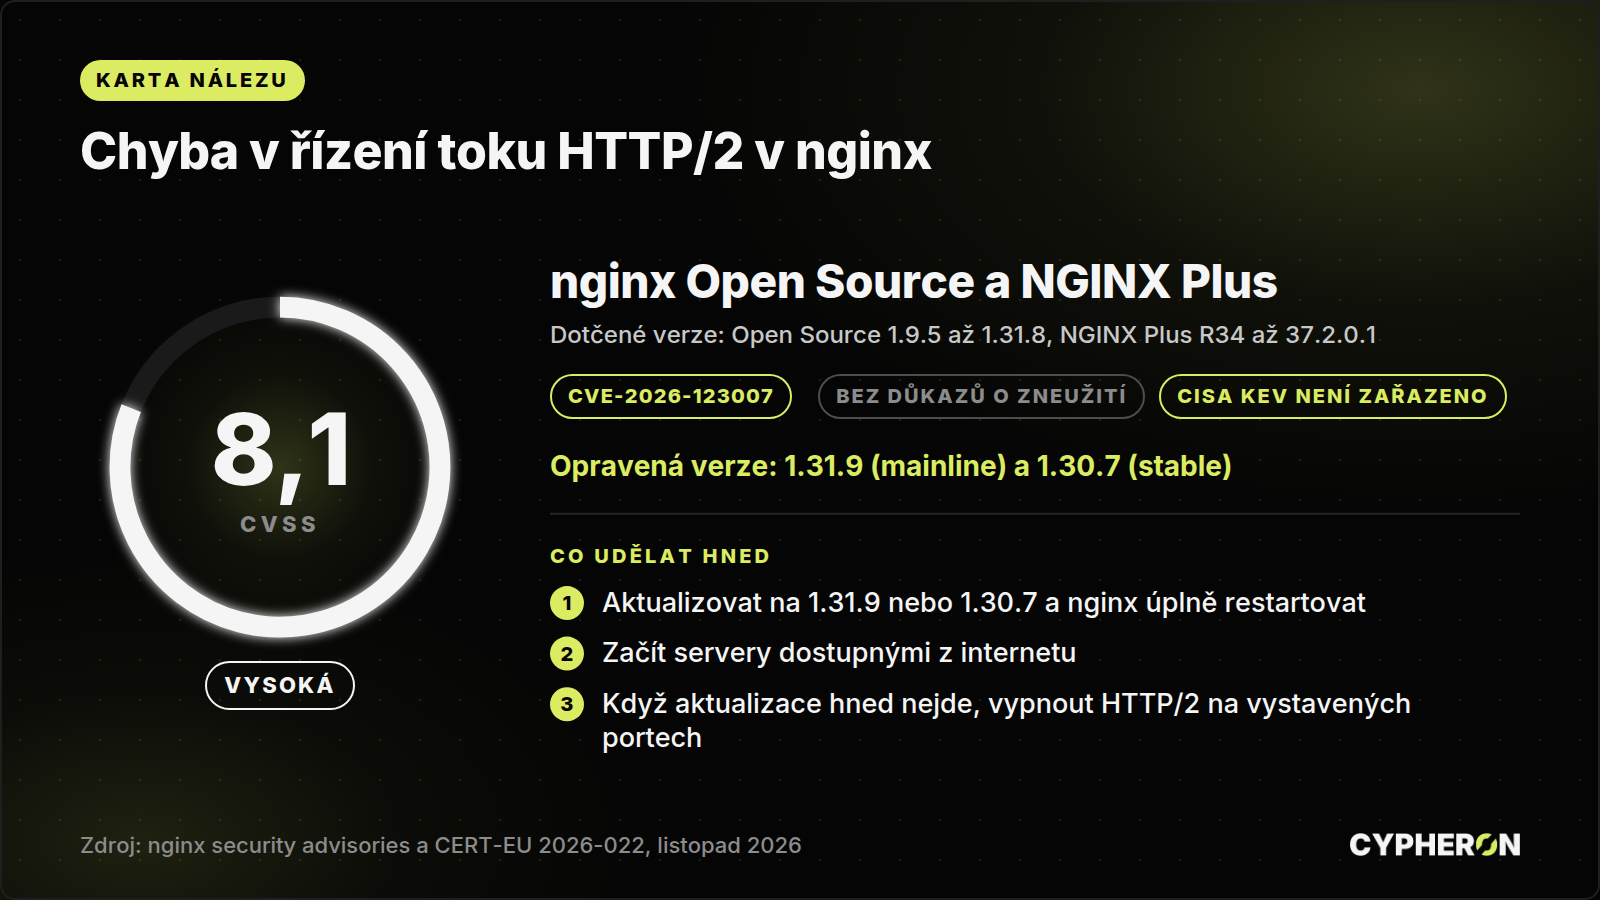
Společnost F5 vydala 18. listopadu 2026 opravy pěti zranitelností v nginx. Nejzávažnější z nich, CVE-2026-123007 v řízení toku HTTP/2, dovoluje útočníkovi bez přihlášení spustit na serveru kód. Zneužívání v praxi zatím nikdo nepotvrdil, chyba je ale v kódu od verze 1.9.5 z roku 2015 a ukázkový exploit je veřejný.
Co se stalo
nginx je webový server a reverzní proxy, na kterém běží velká část veřejných webů i interních aplikací. CERT-EU k opravám vydal 18. listopadu 2026 upozornění 2026-022 a hodnotí všech pět chyb stupněm 8,1 z 10. Všech pět může podle CERT-EU vést ke spuštění kódu po síti bez přihlášení, a to s právy worker procesu nginx.
Kód tedy neběží jako root. K ovládnutí celého serveru by útočník potřeboval ještě druhou chybu pro eskalaci oprávnění. Spuštění kódu navíc podle popisu výrobce vyžaduje vypnuté nebo obejité ASLR (náhodné rozmístění paměti); výzkumníci, kteří chybu nahlásili, ASLR ve svých testech obešli. Bez toho zbývá pád worker procesu, tedy výpadek služby.
| CVE | Kde chyba je | Co musí platit |
|---|---|---|
| CVE-2026-123007 | přetečení čísla v řízení toku HTTP/2, zápis mimo vyhrazenou paměť na haldě | zapnuté HTTP/2 na naslouchajícím portu |
| CVE-2026-123633 | použití uvolněné paměti v HTTP/2 | zapnuté HTTP/2 a předávání požadavků na upstream server |
| CVE-2026-121810 | použití uvolněné paměti v HTTP/3 | zapnuté HTTP/3 a předávání požadavků na upstream server |
| CVE-2026-123634 | použití uvolněné paměti ve frontě DNS resolveru | nastavený resolver, cíl proxy_pass sestavený z dat požadavku a mirror s mirror_request_body off |
| CVE-2026-113425 | použití uvolněné paměti v modulu mail proxy | mail proxy s proxy on a auth_http |
Nejsnáze dostupná je první z nich. Jediná podmínka je podle CERT-EU zapnuté HTTP/2 na portu, na kterém server naslouchá. Projekt nginx ji ve svém přehledu zranitelností označuje stupněm major, stejně jako chybu v mail proxy; zbývající tři jsou označené jako medium.
Týká se vás to
Podle CERT-EU a přehledu zranitelností projektu nginx jsou dotčené tyto verze:
- nginx Open Source, vývojová větev mainline od 1.9.5 do 1.31.8, přesný rozsah se u jednotlivých chyb liší,
- nginx Open Source, stabilní větev 1.30.x včetně 1.30.6 a starší větve jako 1.28,
- NGINX Plus 37.0.0 až 37.0.7.1 a 37.1.0 až 37.2.0.1, podle CERT-EU i vydání R34, R35 a R36.
Verzi zjistíte příkazem nginx -v. Pozor na balíčky z linuxových distribucí: distribuce opravu obvykle doplní do balíčku, aniž se změní číslo verze, které nginx hlásí. Porovnejte proto celou verzi balíčku s oznámením své distribuce. Ubuntu má podle své stránky k CVE-2026-123007 opravené balíčky pro vydání 26.10, 26.04 LTS, 24.04 LTS a 22.04 LTS, starší vydání jen v rámci Ubuntu Pro.
Jestli server přijímá HTTP/2, poznáte z konfigurace (direktiva listen s http2, nebo http2 on) a ověříte zvenčí příkazem openssl s_client -alpn h2 -connect adresa:443. Když je ve výstupu ALPN protocol: h2, server HTTP/2 přijímá. Pokud je web za CDN, testujte vlastní origin server, ne adresu CDN.
Co udělat hned
- Aktualizujte nginx Open Source na 1.31.9 (mainline), nebo 1.30.7 (stable). Podle projektu nginx obě verze opravují všech pět chyb.
- U NGINX Plus nasaďte opravené sestavení podle oznámení F5 K000164058.
- Po aktualizaci nginx úplně restartujte, nebo použijte výměnu binárky za běhu. Samotný reload nechá starý program i staré worker procesy běžet dál.
- Nejdřív řešte servery dostupné z internetu, doporučuje CERT-EU.
- Když aktualizace hned nejde, vypněte HTTP/2 na vystavených portech (
http2 off;a odstraněníhttp2z direktivylisten). Podle CERT-EU to zmírní CVE-2026-123007 a CVE-2026-123633, zbývající tři chyby ne. Kde nepotřebujete HTTP/3, vypněte i to. - U chyby v resolveru pomůže nestavět cíl
proxy_passz proměnných a nepoužívat direktivy SSI a mirror. U mail proxy omezte naslouchání na důvěryhodné sítě.
Jak poznat, že už jste napadení
CERT-EU doporučuje sledovat pády worker procesů, tedy záznamy typu worker process ... exited on signal v error logu nginx. Není to důkaz úspěšného útoku, spíš známka pokusu, a je potřeba k tomu projít záznamy o vzniku procesů a hledat programy, které worker nginx běžně nespouští. Čistý access log útok nevylučuje: řídicí rámce HTTP/2 se v něm jako požadavky neobjevují.
Nestíháte to sledovat
Hlídat denně oznámení výrobců a rozhodovat, co nasadit hned a co počká, zabere čas, který v menším IT týmu obvykle není. Pomáháme firmám nastavit řízení zranitelností tak, aby bylo jasné, kdo rozhoduje o nasazení oprav, v jakých lhůtách a na kterých systémech. Když potřebujete tuto roli zvenčí, podívejte se na službu externí manažer bezpečnosti, nebo si domluvte úvodní konzultaci.
Zdroje: nginx security advisories, dotčené a opravené verze · CERT-EU 2026-022, popis chyb a doporučení · F5 K000164058, oznámení výrobce · Ubuntu, stav balíčků nginx · The Hacker News, shrnutí zjištění výzkumníků