Incident nepřichází v úředních hodinách. Objeví se v pátek večer, kdy je na směně jeden administrátor, a od chvíle, kdy ho někdo zahlédne v logu, běží lhůty. Zákon o kybernetické bezpečnosti dává na prvotní hlášení 24 hodin, finanční instituce pod nařízením DORA mají vlastní klasifikaci a vlastní lhůty. Právě tehdy se pozná, jestli firma incidenty opravdu eviduje, nebo jen posílá e-maily a dopisuje tabulku.
Otázky, které u incidentů slýcháme nejčastěji
Tyto tři otázky dostáváme od lidí, kteří bezpečnost řídí vedle jiné práce.
- Komu incident hlásíme a odkdy nám běží lhůta?
- Jak za půl roku doložíme, kdo co a kdy udělal?
- Jak poznáme, že je incident podle DORA závažný?
Observa na to odpovídá takto. Adresáta i lhůty určí podle regulatorního profilu organizace a odpočítává je přímo u incidentu. Průběh řešení zapisuje do deníku, který po uložení nejde upravit ani smazat. U organizací pod nařízením DORA vede klasifikační kritéria a navrhne, zda jde o závažný incident. Rozhodnutí zůstává na člověku, Observa k němu dává podklad a hlídá čas.
Co chce předpis
Zákon o kybernetické bezpečnosti
Zvládání kybernetických bezpečnostních událostí a incidentů je jedno z bezpečnostních opatření podle zákona č. 264/2025 Sb. (§ 14), podrobnosti k němu mají vyhlášky č. 409/2025 Sb. pro vyšší režim a č. 410/2025 Sb. pro nižší režim. Samotné hlášení řeší § 15 a § 16 zákona.
Poskytovatel v režimu vyšších povinností hlásí incidenty NÚKIB, poskytovatel v režimu nižších povinností Národnímu CERT, a to incidenty s významným dopadem na poskytování regulované služby (§ 15 odst. 1 a 2). Hlásí se přes Portál Úřadu, a když ho použít nelze, e-mailem nebo datovou schránkou (§ 16 odst. 4). Lhůty jsou tři: prvotní hlášení bez zbytečného odkladu, nejpozději do 24 hodin po zjištění incidentu, oznámení do 72 hodin od zjištění (u poskytovatelů služeb vytvářejících důvěru do 24 hodin) a závěrečná zpráva do 30 dnů od předložení oznámení. Trvá-li incident dál, podává se průběžná zpráva. Úřad nebo Národní CERT se k incidentu vyjádří nejpozději do 24 hodin od prvotního hlášení (§ 17 odst. 1).
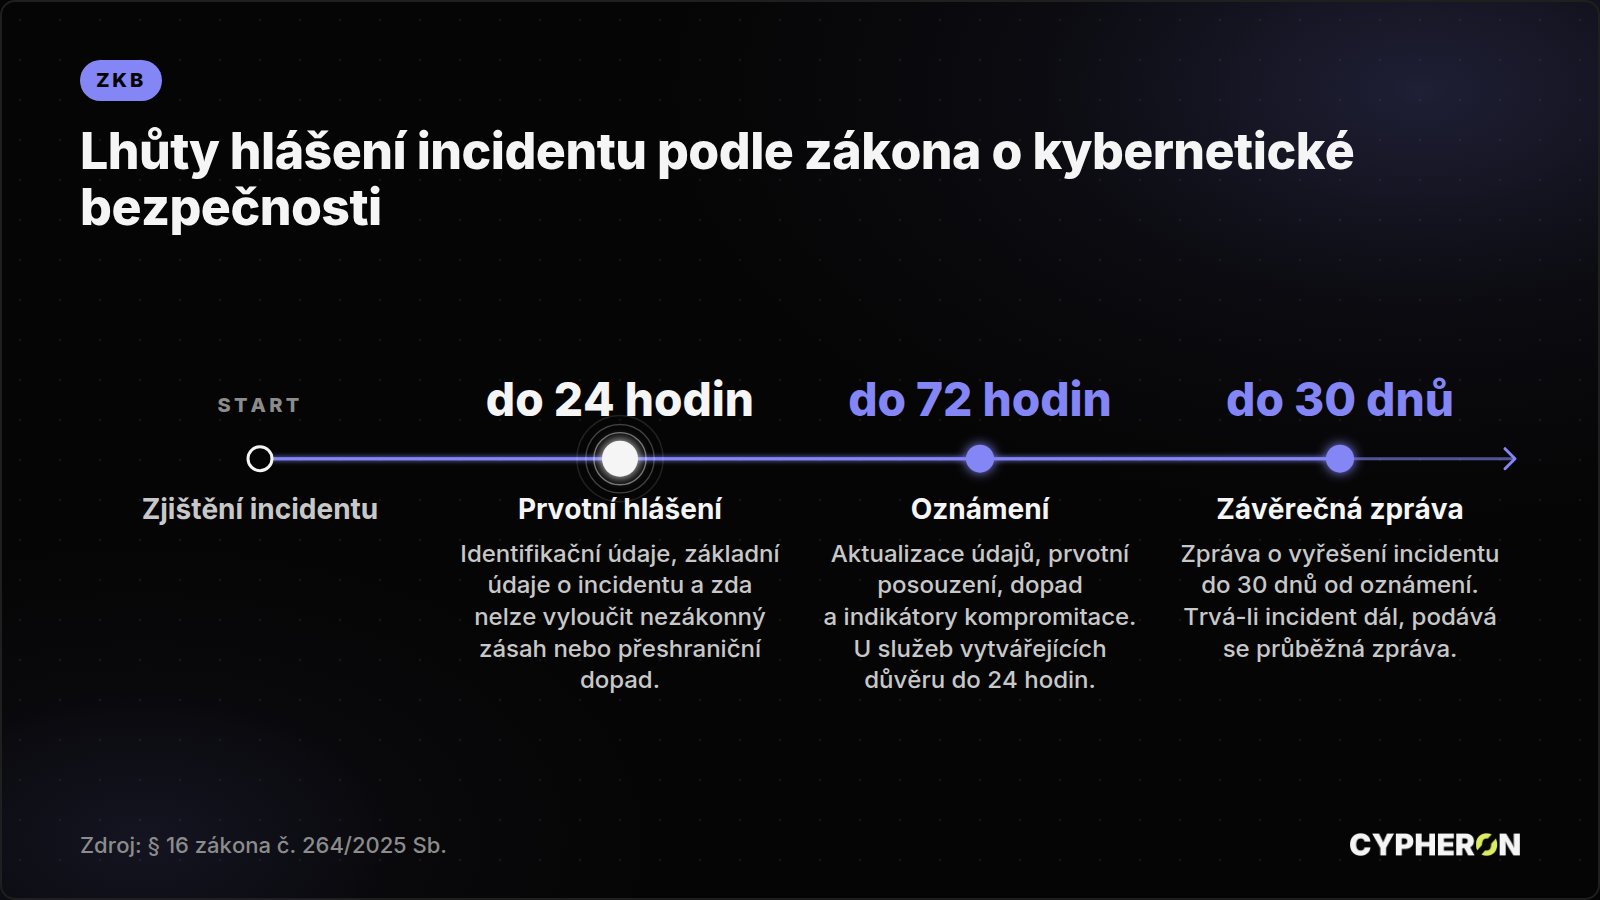
Lhůty podle § 16 zákona č. 264/2025 Sb. Observa je odpočítává podle regulatorního profilu organizace.
DORA
Finanční instituce mají podle nařízení (EU) 2022/2554 (DORA) mít proces řízení incidentů souvisejících s IKT (čl. 17), klasifikovat je podle stanovených kritérií (čl. 18) a závažné incidenty hlásit příslušnému orgánu, v Česku České národní bance (čl. 19). Kritéria klasifikace stanoví nařízení Komise v přenesené pravomoci (EU) 2024/1772, obsah a lhůty prvotního, průběžného a závěrečného hlášení nařízení (EU) 2025/301 a formuláře prováděcí nařízení (EU) 2025/302. Kritéria se opírají o zasažené klienty a protistrany, objem transakcí, dobu trvání, zeměpisný rozsah, ztrátu údajů, dopad na dobrou pověst, náklady a zasažené zásadní funkce.
GDPR je samostatná povinnost
Hlášení incidentu podle zákona o kybernetické bezpečnosti a ohlášení porušení zabezpečení osobních údajů Úřadu pro ochranu osobních údajů podle čl. 33 GDPR jsou dvě různé povinnosti s různými adresáty. Jedna druhou nenahrazuje.
Jak hlášení incidentů vede Observa
Od zjištění k uzavření
Incident se zakládá s časem zjištění, závažností, dotčenými aktivy a službami, řešitelem a s tím, která vlastnost dat byla narušena, tedy dostupnost, integrita, důvěrnost nebo hodnověrnost. Škálu závažnosti si organizace nastaví vlastními názvy a každá úroveň má svou lhůtu reakce a vyřešení. Incident prochází fázemi podle normy ISO 27035, od triáže a vyšetřování přes omezení dopadů, eradikaci a obnovu až po vyhodnocení a uzavření, takže je na první pohled vidět, kde řešení stojí. Z playbooku, tedy připraveného scénáře reakce, vzniknou úkoly s řešiteli a termíny.
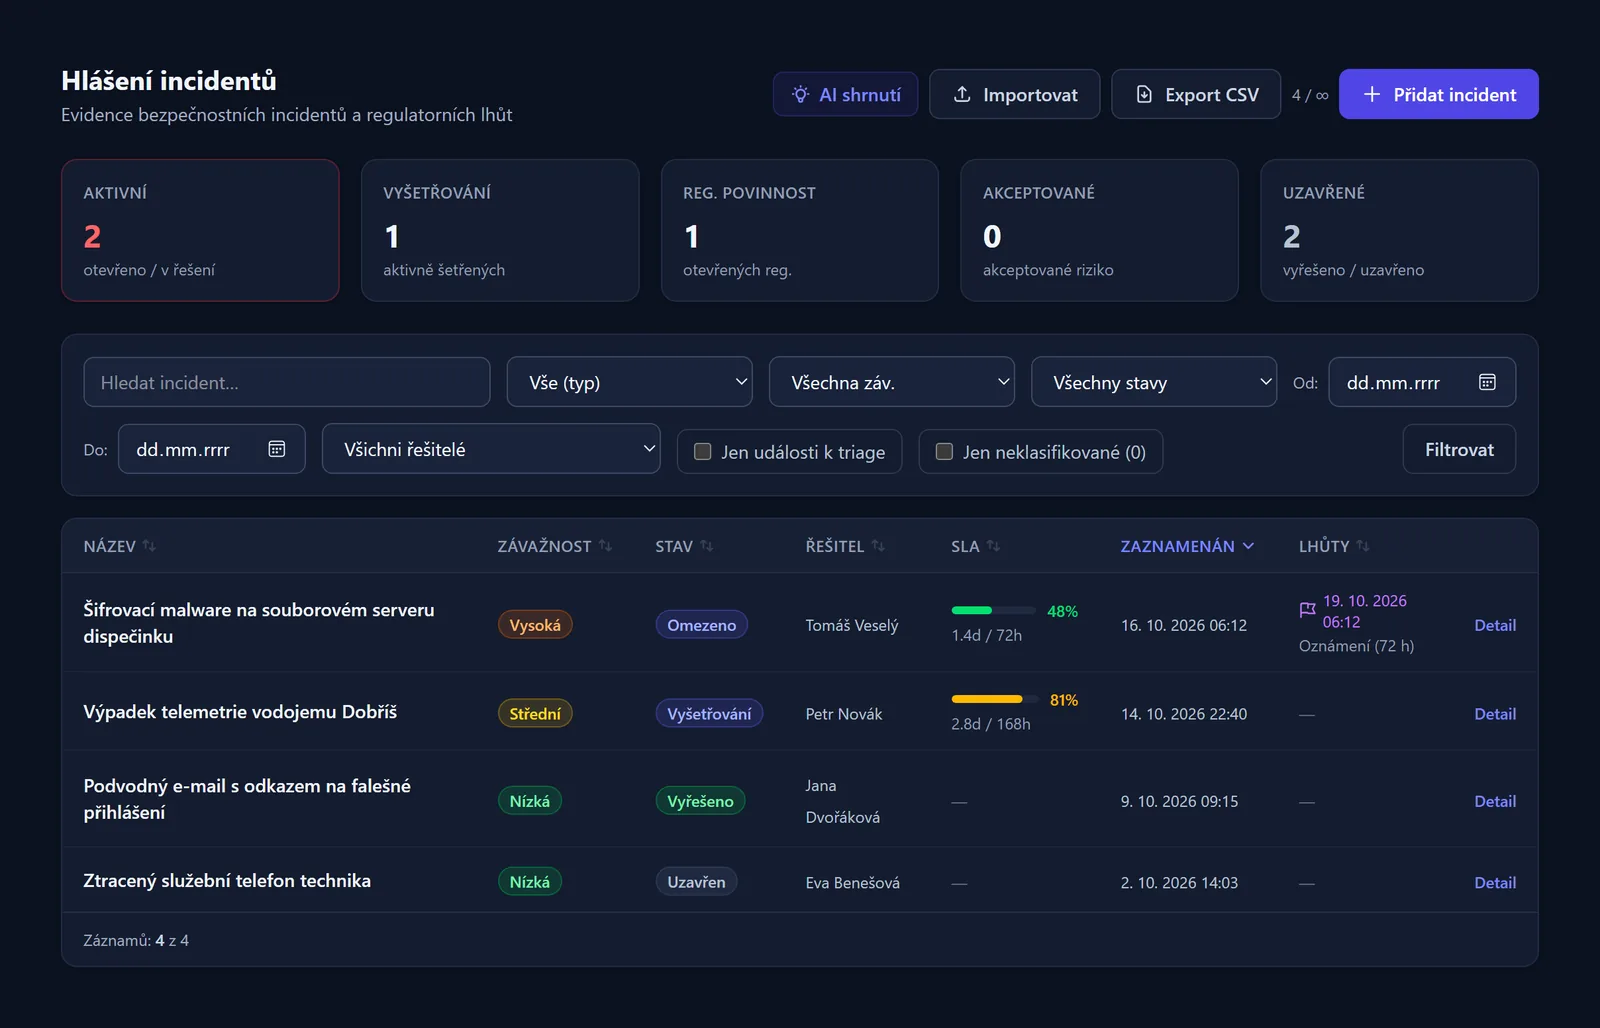
Seznam incidentů v Observě se závažností, stavem, plněním lhůt a nejbližším termínem hlášení.
Deník, který nejde přepsat
Postup řešení se zapisuje do deníku incidentu. Jednotlivý záznam po uložení nejde upravit ani smazat a Observa k němu drží i historii změn samotného incidentu. Právě to je doklad, který po půl roce chce auditor i regulátor. Deník, report incidentu a záznam podaného hlášení si lze stáhnout jako PDF.
Hlášení a podklad pro Portál NÚKIB
Observa připraví obsah hlášení ve struktuře a pořadí polí formuláře Portálu NÚKIB, nabídne odkaz na správný formulář a zapíše okamžik podání a číslo jednací. Když je portál nedostupný, vydá podklad jako text nebo PDF pro e-mail nebo datovou schránku. Hlášení sama nepodává, podání zůstává na oprávněné osobě.
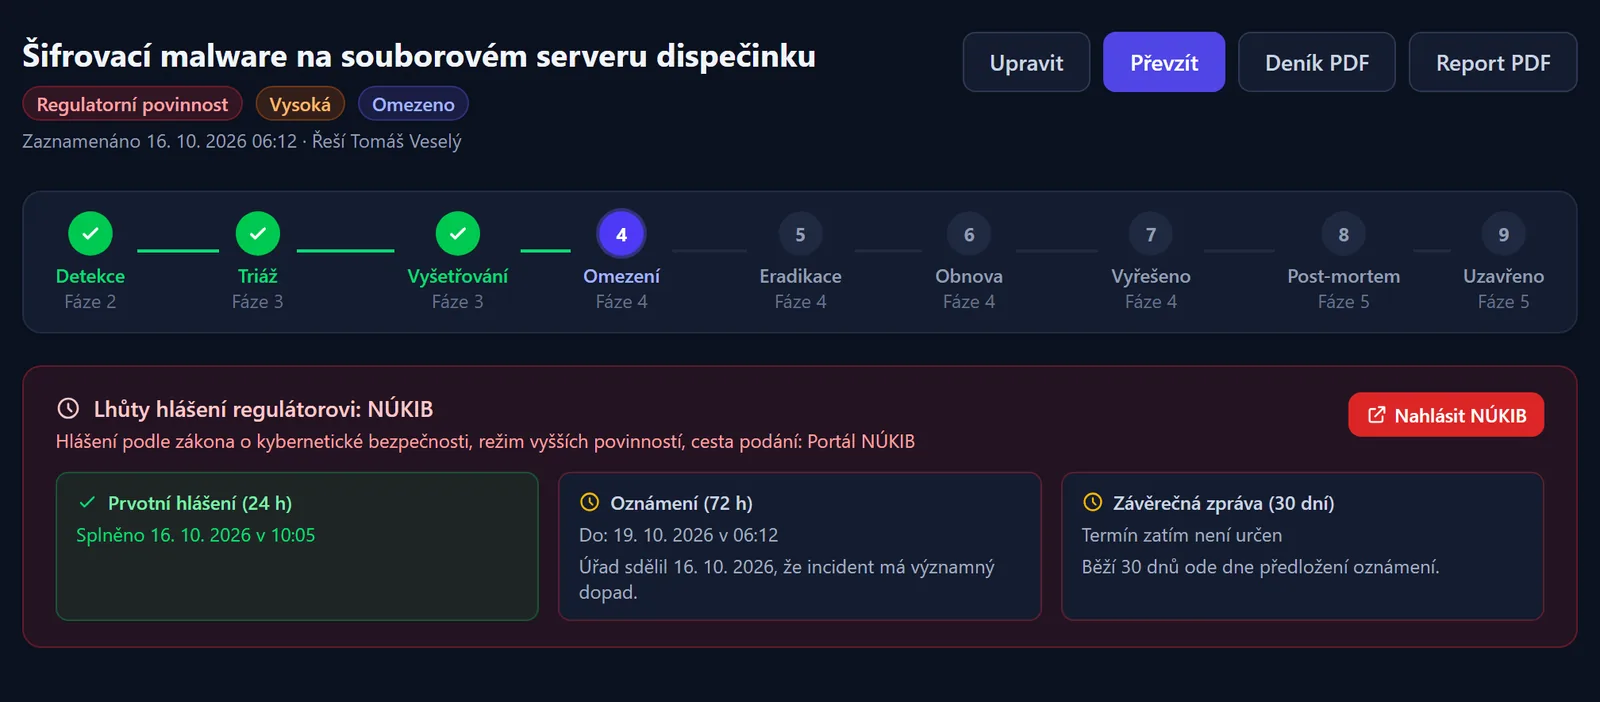
Detail incidentu s fázemi řešení a odpočtem lhůt hlášení.
Klasifikace podle DORA
U organizací pod nařízením DORA Observa vede klasifikační kritéria, u každého ukáže, zda je splněné, nesplněné, nebo zda chybí údaje, a z nich navrhne, zda jde o závažný incident. Zásadní funkce se předvyplní z aktiv, která incident zasáhl. Když člověk rozhodne jinak, než Observa navrhla, musí to odůvodnit a odůvodnění se zapíše do deníku a do historie.
Co Observa udělá sama
- Z nedostatků v evidenci sama zakládá identifikovaná rizika: incident bez navázaného rizika, propadlé termíny, chybějící dokumentace nebo zranitelnost nalezená u aktiva. Riziko se objeví v registru k posouzení, přijmout nebo odmítnout ho musí člověk.
- Odpověď v jednom rámci hodnocení použije jako návrh u příbuzných požadavků dalších rámců, takže opatření zavedené kvůli zákonu se nehodnotí znovu od začátku i v rámci DORA. Návrh uživatel přijme, nebo odmítne (mapování mezi rámci, tarif Enterprise).
- Podle regulatorního profilu vybere předpis, adresáta a lhůty hlášení a odpočítává je na detailu incidentu.
- U incidentu nad nastaveným prahem závažnosti založí povinnost hlásit. Odmítnout ji lze výslovně, dokud není hlášení podané.
- Upozorní řešitele, eskalační kontakt a držitele bezpečnostních rolí, když se blíží lhůta nebo je překročená.
- Z playbooku založí úkoly s termíny a z povinnosti hlásit úkol na hlášení.
- Incident se nemaže. Uzavírá se a zůstává jako doklad.
Napojení na vaše systémy
Modul nemusí stát sám. Napojení jsou od tarifu Professional.
- SIEM a monitoring: bezpečnostní událost z monitoringu se zapíše do Observy rozhraním REST API, aniž by vznikaly duplicitní záznamy, a příchozí webhook umí dopsat další zjištění přímo do deníku konkrétního incidentu.
- Odchozí webhooky: založení incidentu, změna stavu, překročení lhůty nebo uzavření upozorní váš vlastní nástroj, třeba firemní chat nebo dohledové centrum.
- Jira a ServiceNow: incident se předá do tiketovacího systému, ve kterém pracuje IT, a stav se mezi oběma systémy drží v souladu.
- SIEM export: auditní stopa Observy odchází do SIEM zákazníka, takže zůstává i v jeho dlouhodobém archivu.
- Import a export: incidenty z dosavadní tabulky se dají nahrát ze sešitu Excelu nebo CSV, seznam jde kdykoli vyexportovat podle nastaveného filtru.
Bezpečnost, jednoduchost, přehlednost
Incidenty jsou nejcitlivější záznamy v celé aplikaci. Data jsou šifrovaná při přenosu i v klidu, přílohy hlášení se ukládají šifrované klíčem vaší organizace, organizace jsou od sebe oddělené, dvoufázové ověření je ve všech tarifech a jednotné přihlášení (SSO) v tarifu Enterprise. Každá změna má auditní stopu a provoz je v datových centrech v Evropské unii.
Jednoduchost znamená, že lhůty ani adresáta nikdo nedohledává v zákoně. Určí je regulatorní profil, pojmy jsou srozumitelné a nápověda je přímo v aplikaci. Přehlednost znamená jedno místo místo tabulky, e-mailů a poznámek v hlavě. Řešitel vidí v přehledu Moje incidenty, co má na sobě, vedení vidí stav a plnění lhůt a report pro vedení i regulátora je otázka jednoho kliknutí.
Co z toho má firma
Ve chvíli incidentu se neřeší, kdo komu píše a kdy vlastně lhůta začala. Firma má jedno místo, kde je vidět závažnost, fáze řešení, dotčená aktiva a čas do dalšího hlášení. Po uzavření zůstává doklad, který obstojí u auditu i u kontroly, a vyhodnocení, ze kterého se dá udělat změna v opatřeních místo dalšího incidentu stejného druhu.
Časté otázky
V jakém tarifu modul je?
Hlášení incidentů je v tarifech Professional (6 490 Kč měsíčně, při roční fakturaci 64 900 Kč) a Enterprise (11 990 Kč měsíčně, při roční fakturaci 119 900 Kč). Tarif Starter modul Incidenty nemá. Rámce hodnocení ZKB, DORA a GDPR jsou ve všech tarifech a nejsou placeným doplňkem. Ceny jsou uvedeny bez DPH, aktuální přehled je v ceníku Observy.
Dostaneme do Observy incidenty, které už máme v tabulce?
Ano. Incidenty se importují ze sešitu Excelu nebo CSV podle šablony. Kontrola souboru nejdřív ukáže, co se založí a co se přeskočí, takže nahrání nic nepřepíše.
Podá Observa hlášení za nás?
Ne. Observa připraví obsah hlášení ve struktuře formuláře Portálu NÚKIB a zapíše, kdy bylo podáno a pod jakým číslem jednacím. Podání dělá oprávněná osoba na portálu, NÚKIB pro automatické podání rozhraní nemá.
Kdo s modulem pracuje a kdo incidenty vidí?
Incident zakládá, posouvá ve fázích a uzavírá přispěvatel, který také podává hlášení a potvrzuje klasifikaci podle DORA. Škálu závažnosti, lhůty, práh povinnosti hlásit a playbooky nastavuje správce modulu. Uživatel s omezeným rozsahem čtení vidí jen incidenty, které ohlásil nebo řeší, případně incidenty na aktivech své služby.
Jak začít?
Nastavte regulatorní profil, převezměte škálu závažnosti a prahy z vaší metodiky zvládání incidentů, naimportujte dosavadní záznamy a připravte jeden playbook na scénář, který hrozí nejvíc. Zbytek přidáte, až přijde první incident.
Vyzkoušejte Observu zdarma
Observu si můžete zaregistrovat na 7 dní zdarma bez zadání karty a projít si evidenci incidentů na vzorových datech. Druhá možnost je domluvit si ukázku, na které projdeme vaše lhůty a režim. Máte zájem nebo otázky? Ozvěte se nám.
Souvisí s tím i evidence aktiv a analýza dopadů, protože dotčená aktiva se k incidentu berou odtud, a řízení dodavatelů, pokud incident vznikl u dodavatele. Celou aplikaci představuje úvodní článek o Observě. S přípravou na zákon, NIS2 a DORA pomáháme i jako lidé, ne jen aplikací, viz ZKB, NIS2 a DORA a řízení rizik.
Příští pondělí se podíváme na řízení rizik: jak v Observě vzniká registr rizik, jak se rizika hodnotí a jak se z nich stávají opatření s termínem a vlastníkem.
Zdroje: zákon č. 264/2025 Sb. o kybernetické bezpečnosti, § 14 až § 17 k opatřením a hlášení incidentů · Portál NÚKIB, hlášení incidentu podle nového zákona · nařízení (EU) 2022/2554 (DORA), čl. 17 až 19 k řízení, klasifikaci a hlášení incidentů